


La célèbre plateforme mondiale de marchés prédictifs Polymarket a été victime d’un incident majeur de cybersécurité le 29 octobre. Certains utilisateurs ont signalé des transferts non autorisés d’actifs depuis leurs comptes, poussant la plateforme à suspendre les transactions en urgence.
Selon un communiqué officiel de Polymarket, l’incident est dû à la compromission d’un prestataire tiers et a touché sa plateforme internationale Polymarket.com. Polymarket a ensuite annoncé avoir résolu le problème et rétabli le service après une suspension des transactions d’environ une heure, en promettant d’indemniser intégralement les utilisateurs concernés. Toutefois, l’ampleur réelle des pertes et le mode opératoire précis de l’attaque restent à déterminer.
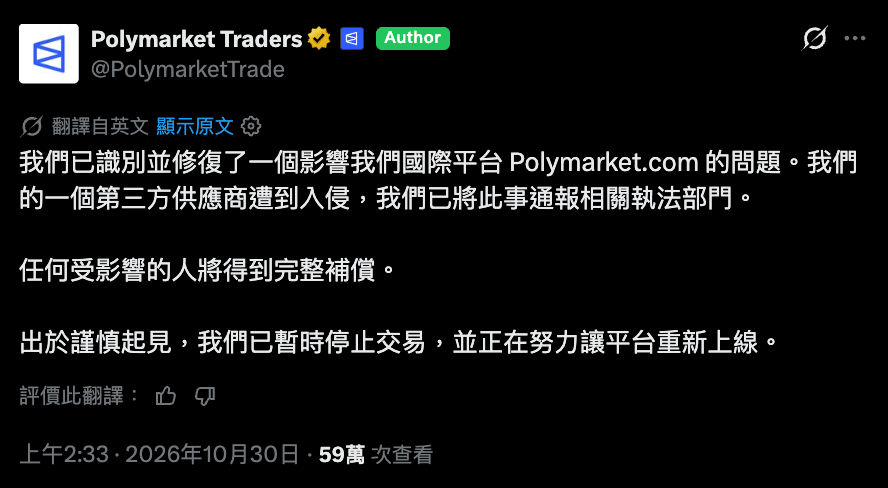 Source de l’image : X/@PolymarketTrade. Selon l’annonce officielle de Polymarket, l’incident a été causé par l’intrusion chez un prestataire tiers.
Polymarket suspend les transactions en urgence, puis rétablit le service environ une heure plus tard
Selon la page officielle d’état du système de Polymarket, la plateforme a annoncé le 29 octobre à 18 h 05 UTC le passage en mode « annulation uniquement » (Cancel-only Mode), limitant les nouvelles opérations de trading et suspendant simultanément le service de transmission des transactions (Relayer).
Le Relayer sert principalement à soumettre à la blockchain les transactions signées par les utilisateurs. La suspension de ces fonctionnalités permet de réduire le risque de nouvelles transactions anormales pendant l’enquête. Environ 32 minutes plus tard, Polymarket a annoncé avoir confirmé et corrigé le problème de sécurité affectant sa plateforme internationale, précisant qu’un de ses prestataires tiers avait été compromis. Afin de vérifier la sécurité du système, la plateforme a temporairement maintenu les restrictions de trading.
Par la suite, Polymarket a annoncé à 18 h 55 qu’il se préparait à rétablir le service, puis a indiqué à 19 h 05 que l’incident était résolu. En heure de Taïwan, l’interruption des transactions s’est déroulée le 30 octobre, de 2 h 05 à 3 h 05 du matin, et a duré environ une heure.
Polymarket a déclaré avoir transmis l’affaire aux autorités chargées de l’application de la loi et s’est engagé à indemniser les traders touchés. La plateforme n’a pas encore communiqué le nombre total d’utilisateurs victimes ni de calendrier précis pour les indemnisations.
Les attaquants présumés auraient pris le contrôle d’environ 2,65 millions de dollars en POL ; le montant réel des pertes reste à confirmer
Selon des articles de CoinDesk et de Decrypt, après l’incident, plusieurs utilisateurs de Polymarket ont signalé sur le réseau social X des anomalies dans leurs actifs et leurs positions de trading ; une partie des fonds aurait été transférée sans autorisation.
La plateforme d’analyse blockchain Arkham a repéré une adresse identifiée comme étant probablement contrôlée par un attaquant, qui aurait détenu environ 2,65 millions de dollars en $POL, le jeton natif de Polygon. Les données on-chain montrent que les fonds concernés ont fait l’objet de plusieurs échanges de $USDC.e contre des $POL. Certaines transactions ont été effectuées par l’intermédiaire du service d’échange interchaînes Relay, avant que les fonds ne soient transférés progressivement vers d’autres adresses.
De son côté, DeFiLlama estime provisoirement les pertes à environ 2,7 millions de dollars, un montant proche des sommes observées par Arkham. Toutefois, ces deux chiffres correspondent respectivement à la valeur des actifs de l’adresse suspectée d’être contrôlée par l’attaquant et à une estimation préliminaire des pertes. Ils ne peuvent pas être additionnés et n’ont pas encore été confirmés par Polymarket.
L’outil de surveillance tiers DebugBear aurait été compromis ; un code malveillant aurait affecté les opérations de trading
Selon des sources au fait du dossier citées par les médias, le prestataire tiers compromis serait DebugBear, une société britannique spécialisée dans la surveillance des performances des sites web.
DebugBear fournit principalement des services de surveillance de la vitesse, des performances et de l’expérience utilisateur des sites web. Son outil de suivi en temps réel des utilisateurs (Real User Monitoring, RUM) permet aux sites d’intégrer du code JavaScript afin de recueillir des données sur les performances des pages web et leur utilisation.
Après l’incident, DebugBear a déclaré publiquement qu’il gérait un incident de cybersécurité et a conseillé aux clients utilisant le produit RUM de supprimer immédiatement le code intégré concerné de leurs sites web.
L’institut de recherche en cybersécurité Hudson Rock a indiqué que ses chercheurs avaient découvert un code suspect chargé par DebugBear, qui aurait été capable d’identifier les utilisateurs connectés à Polymarket, de tenter de vendre leurs positions de trading et de transférer les fonds vers une adresse désignée.
Hudson Rock a indiqué que le code en question contenait une adresse de portefeuille probablement utilisée par l’attaquant, ce qui correspond aux données de suivi on-chain. Toutefois, les chercheurs n’ont pas encore établi comment l’attaquant a initialement obtenu l’accès au système.
Changpeng Zhao (CZ), cofondateur de Binance, a également partagé une première analyse sur le réseau social X, estimant que l’incident pourrait être lié à une attaque par injection de code côté frontend (Frontend Injection Attack).
Selon cette hypothèse, l’attaquant aurait pu exploiter du code tiers compromis pour manipuler les informations de trading affichées aux utilisateurs ou le processus de signature des transactions, afin de les inciter à approuver des transactions différentes de celles qu’ils avaient prévues.
Toutefois, Polymarket n’a pas publié de rapport d’enquête technique complet. Il est donc encore impossible de confirmer le vecteur d’attaque précis, et rien ne prouve que la blockchain sous-jacente ou l’ensemble des contrats intelligents aient été compromis.
Un nouvel incident lié à une faille chez un tiers cette année : les marchés prédictifs face à des défis de cybersécurité
Ce n’est pas la première fois que la sécurité des actifs des utilisateurs de Polymarket est affectée par une faille chez un prestataire tiers.
Selon CoinDesk, en juin de cette année, une intrusion chez un prestataire tiers de Polymarket a permis à un attaquant d’injecter du code malveillant dans le frontend du site, touchant moins de 15 comptes. À l’époque, Polymarket s’était également engagé à indemniser les utilisateurs victimes.
À mesure que le volume des transactions sur les marchés prédictifs augmente, les plateformes doivent gérer un grand nombre d’autorisations de transaction, de connexions de portefeuilles et d’opérations de règlement des fonds. Le code tiers utilisé sur le frontend des sites constitue donc également un enjeu majeur de sécurité.
Même si le système de trading central n’est pas directement compromis, un code externe disposant de privilèges trop élevés peut tout de même affecter les opérations de trading des utilisateurs et la sécurité de leurs actifs.
Polymarket a procédé à une première correction et rétabli les transactions, mais il reste à déterminer comment le prestataire tiers a été compromis, quels comptes ont été touchés et quelles seront les modalités d’indemnisation des pertes d’actifs.
Pour le secteur des marchés prédictifs, outre les questions de réglementation juridique des contrats événementiels, la sécurité de la chaîne d’approvisionnement des prestataires tiers, les processus d’autorisation des transactions et la protection des actifs des utilisateurs resteront des enjeux majeurs de gestion des risques pour les plateformes.
L’article « Un prestataire tiers de Polymarket compromis : suspension d’urgence des transactions pendant une heure et promesse d’indemnisation intégrale » a été publié pour la première fois sur « Crypto City ».