Un Black Friday difficile pour le marché des cryptomonnaies. Voici un récapitulatif du vol présumé du portefeuille chaud de Binance et des derniers développements.
Que s’est-il passé ?
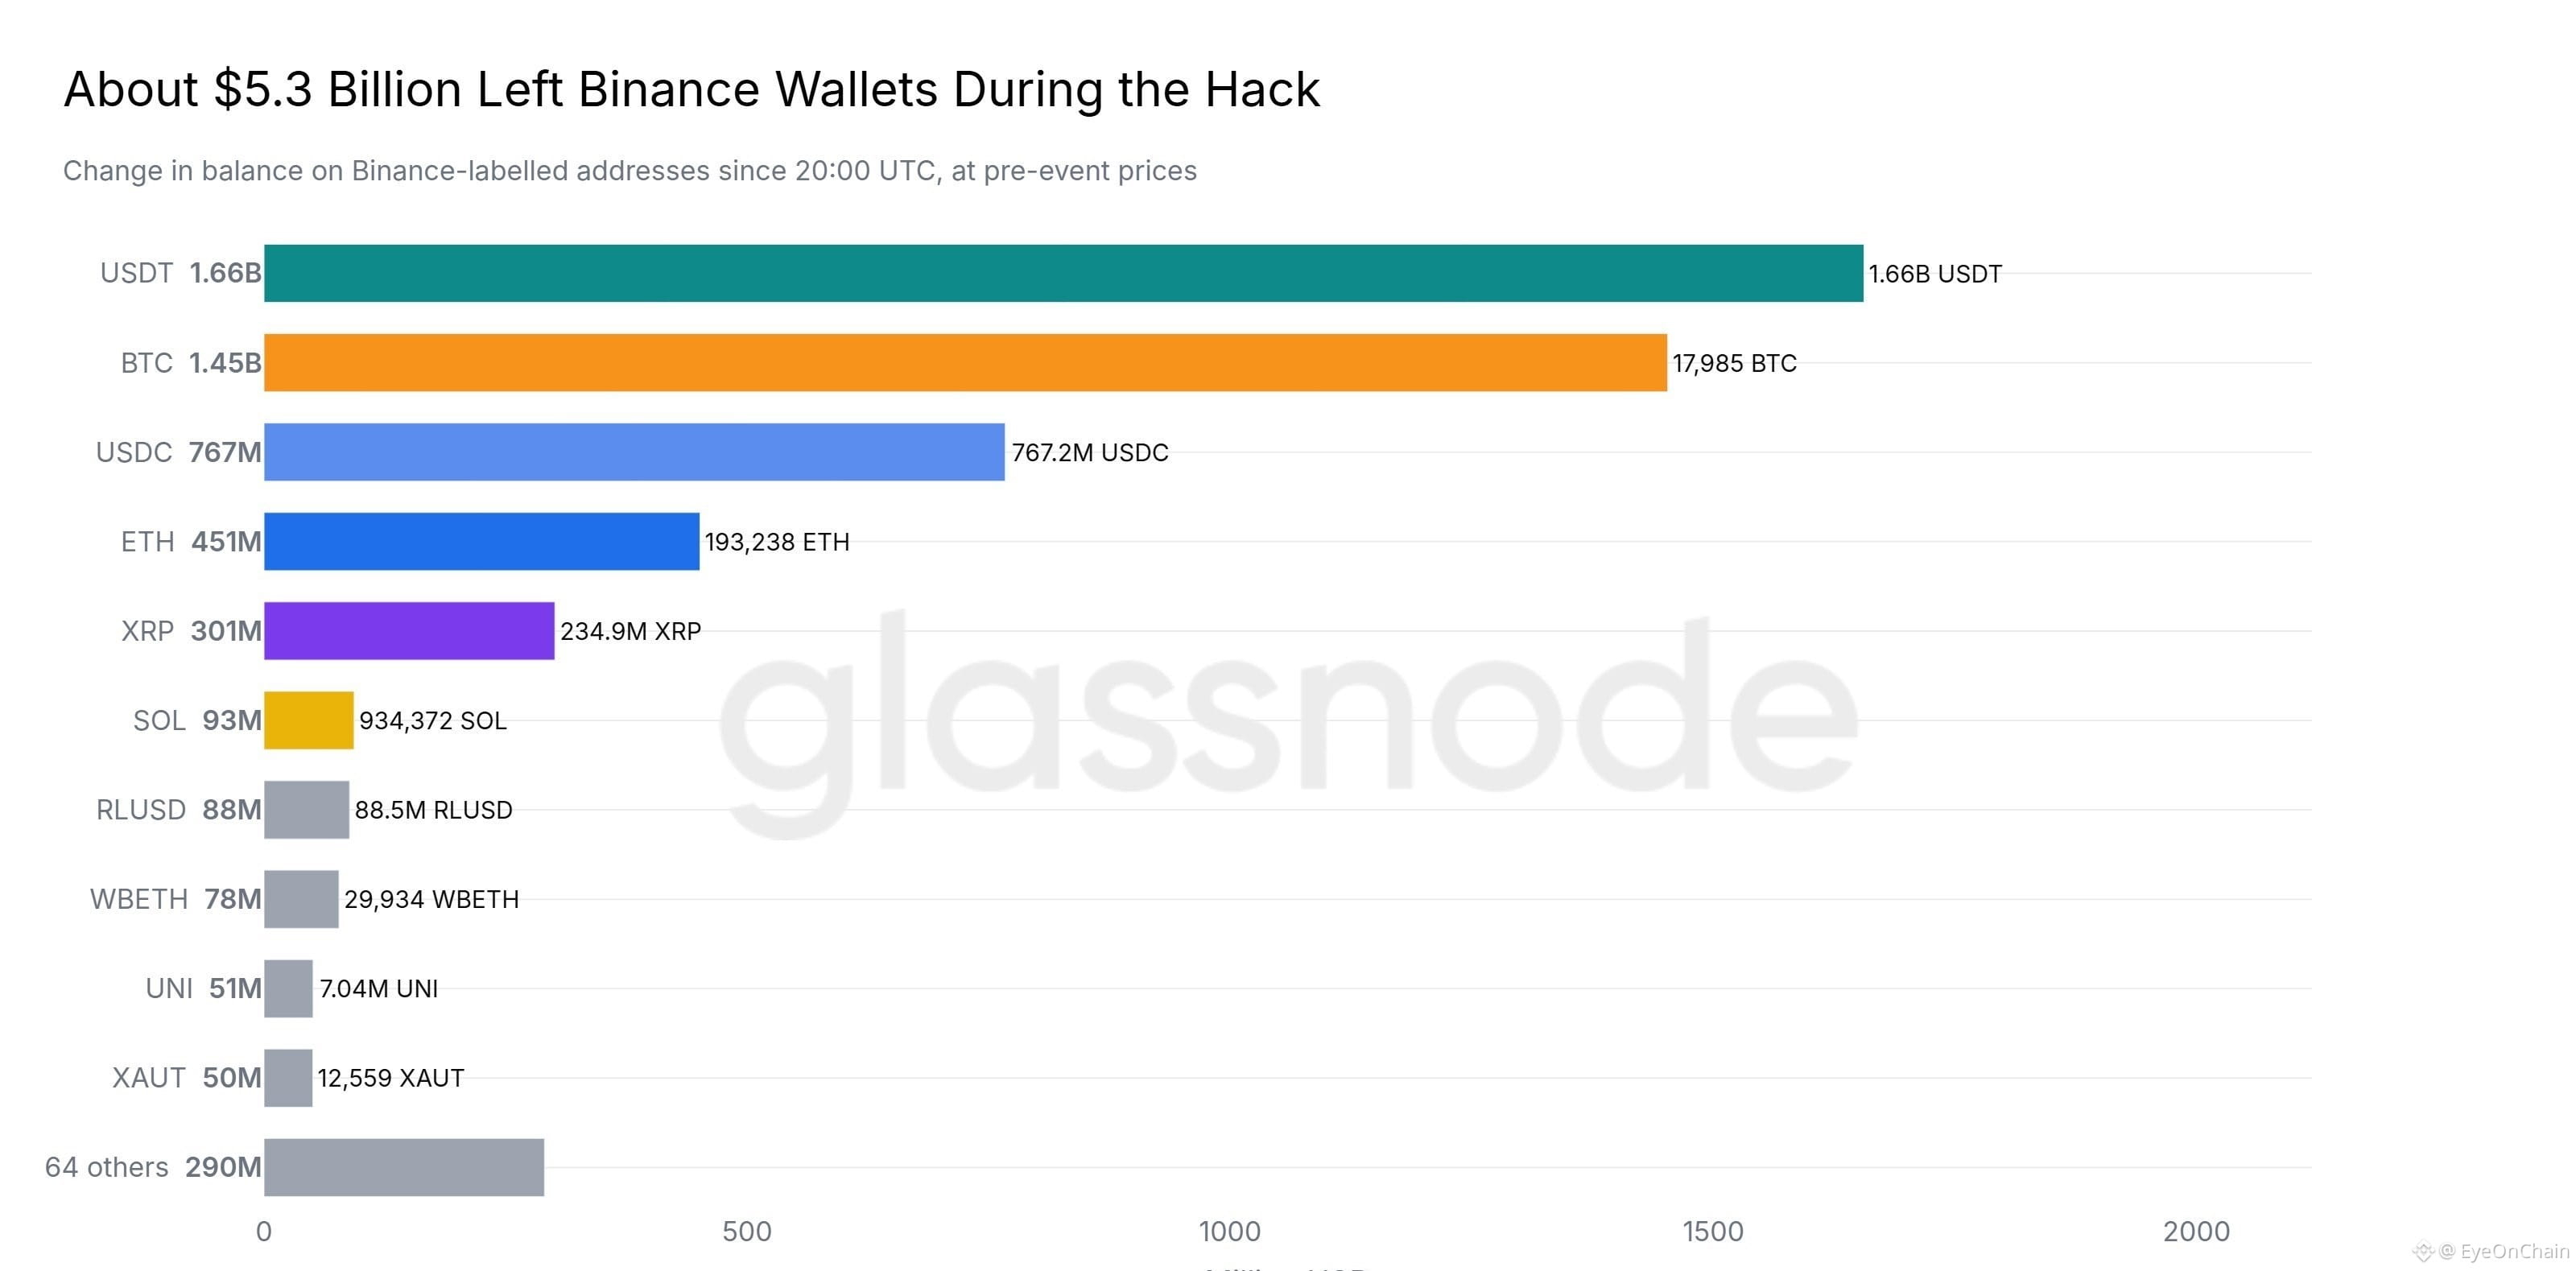
La première sortie suspecte du portefeuille chaud de Binance a été enregistrée vers 4 h 10 le 30 octobre. Selon le suivi actuel sur la chaîne, environ 5,87 milliards de dollars d’actifs en sont sortis. Sur ce montant, environ 2,54 milliards de dollars auraient été gelés par Tether et Circle, tandis que les efforts de récupération se poursuivent. Le montant définitif des pertes reste incertain. CZ avait précédemment indiqué que les pertes réelles dépasseraient 1 milliard de dollars.
Quels actifs ont été transférés ? Les transferts signalés comprenaient environ :
1,77 milliard de dollars en USDT
1,44 milliard de dollars en BTC
Près d’un milliard de dollars en ETH
L’attaquant a également vendu de grandes quantités d’altcoins, dont #ENA , $PEPE , $UNI et $LINK , qu’il a convertis en ETH. Cette pression vendeuse a contribué à de fortes baisses à court terme des cours des jetons concernés.
Quelle est la cause de l’attaque ? La méthode utilisée fait toujours l’objet d’une enquête. Les retraits de Binance ont été suspendus, tandis que Binance a répété à plusieurs reprises que les fonds des utilisateurs étaient en sécurité.
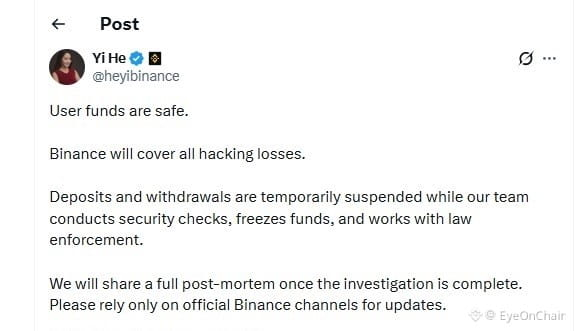
Dernière mise à jour : le représentant officiel de Binance, @Yi He , a déclaré que Binance assumerait toutes les pertes causées par l’attaque du pirate informatique. La plateforme a également indiqué que les fonds de ses portefeuilles froids restaient en sécurité et qu’elle était en mesure d’absorber les pertes.
Suivi du portefeuille du pirate informatique :
https://arkm.com/explorer/entity/91719c5d-eda0-4f9e-9ab1-02e4fe22b2bf
Pour l’instant, les principaux éléments à surveiller sont les efforts de récupération en cours, l’enquête sur l’attaque et les informations concernant la reprise des retraits. Faites preuve de prudence avec les jetons directement touchés par les ventes massives.