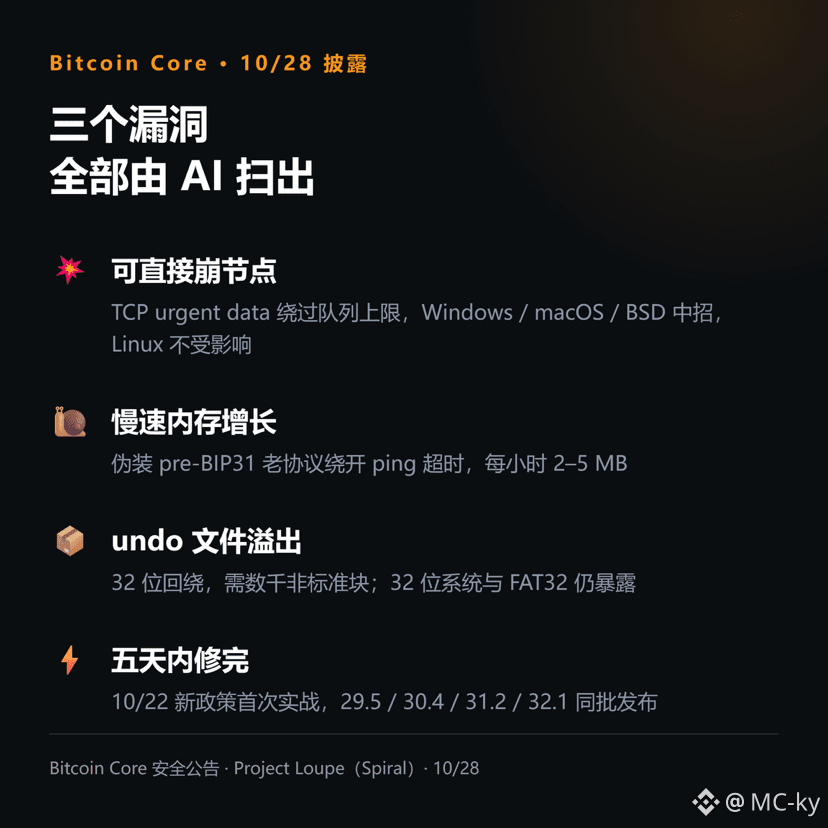
Le logiciel des nœuds Bitcoin a corrigé trois failles hier, toutes découvertes d’abord par l’IA.
📌 Ce qui a été découvert : Project Loupe, de Spiral, utilise de grands modèles de langage pour automatiser l’analyse du code. Il a détecté trois vulnérabilités, que le développeur Gregory Sanders a vérifiées avant de les soumettre à l’équipe de sécurité de Bitcoin Core. Deux d’entre elles permettaient à des nœuds malveillants de saturer la mémoire. La plus grave pouvait faire planter directement les nœuds sous Windows, macOS et BSD — Linux n’est pas concerné, car son mécanisme de surveillance des sockets est différent.
📌 Niveau de gravité : le projet a classé les deux premières comme moyennes et la troisième comme faible. Cette dernière est un dépassement de capacité sur 32 bits dans le fichier undo. Il faudrait plusieurs milliers de blocs non standard pour le déclencher, soit presque la production de tout le réseau en un mois. La documentation est très claire : les systèmes 64 bits sont pratiquement impossibles à attaquer, mais les nœuds 32 bits et ceux utilisant un stockage FAT32 restent exposés, même après la mise à niveau.
📌 Le processus a été plus rapide : le 22 octobre, Bitcoin Core a tout juste modifié sa politique. Pour les vulnérabilités « faciles à découvrir avec un LLM », des correctifs doivent être préparés au plus vite pour toutes les branches prises en charge, puis annoncés dès qu’ils sont prêts, sans attendre la période d’embargo habituelle. Cinq jours plus tard, quatre versions correctives (29.5, 30.4, 31.2 et 32.1) et trois annonces ont été publiées. C’est la première mise à l’épreuve de cette nouvelle politique.
📌 Un détail : une semaine après sa découverte par l’analyse IA, une autre développeuse, L0rinc, a trouvé indépendamment l’une des vulnérabilités liées à la mémoire. En substance, voici ce qu’ont dit les responsables de la politique : si deux personnes l’ont trouvée, il faut partir du principe qu’une troisième l’a déjà trouvée aussi.
Si vous faites tourner un nœud, en particulier sous Windows ou macOS, mettez-le à jour dès maintenant. Ce n’est pas un conseil en investissement, mais un conseil d’exploitation.
$BTC #bitcoin
L’IA qui aide les projets open source à trouver des bugs, vous trouvez que c’est une bonne chose ou un nouveau risque ?