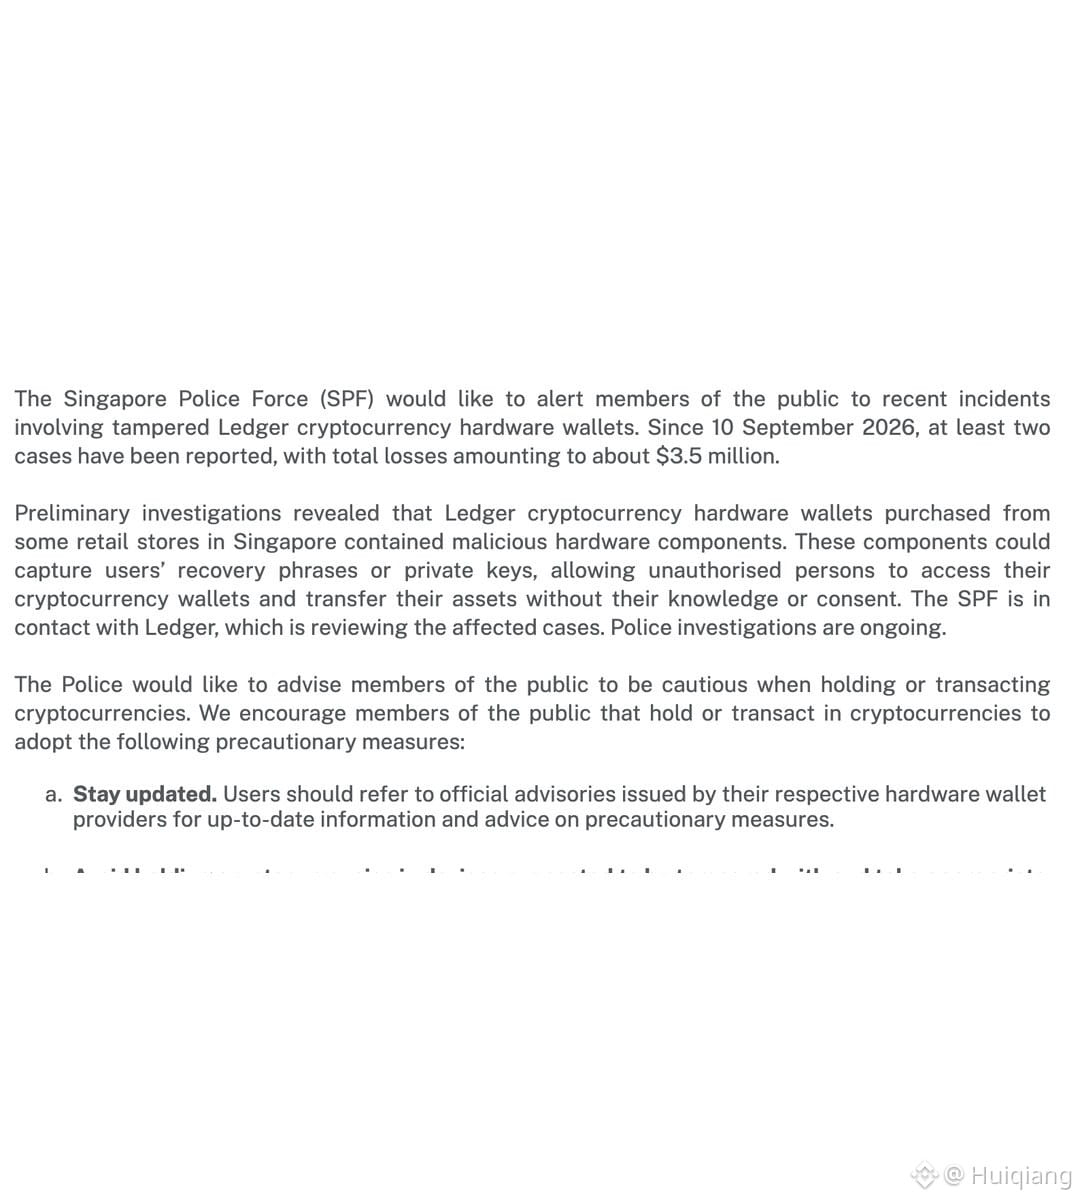
新加坡警察部队 10 月 28 日发了正式公告,这事对每个用硬件钱包的人都重要。
自 9 月 10 日以来至少 2 起案件,损失约 350 万新币(约 270 万美元)。初步调查发现,在新加坡部分实体零售店买到的 Ledger 硬件钱包里被装了恶意硬件,能直接读取你的助记词和私钥。
手法比想象中狠:拆开真机,塞进额外芯片和 eSIM,你初始化时屏幕显示的 24 个单词会被原样读走,再通过移动网络发出去。拆开外壳能看到多出来的天线线材。给个参考价——改装机大约按原价一半出售。
Ledger 从 10 月 13 日起已要求东南亚和香港七个市场暂停销售,并称这是针对某家经销商的局部投放攻击,不是系统性供应链入侵。链上分析师估算整个事件损失 8600 万到 9300 万美元,Tether 冻结了约 1000 万 USDT。
最该记住的一点:Ledger 的 Genuine Check 只验芯片真伪,如果原厂芯片没被换,它检测不出物理改装。所以自托管的真正风险往往不在设备本身,而在你从谁手里买的。
自 9 月 10 日以来至少 2 起案件,损失约 350 万新币(约 270 万美元)。初步调查发现,在新加坡部分实体零售店买到的 Ledger 硬件钱包里被装了恶意硬件,能直接读取你的助记词和私钥。
手法比想象中狠:拆开真机,塞进额外芯片和 eSIM,你初始化时屏幕显示的 24 个单词会被原样读走,再通过移动网络发出去。拆开外壳能看到多出来的天线线材。给个参考价——改装机大约按原价一半出售。
Ledger 从 10 月 13 日起已要求东南亚和香港七个市场暂停销售,并称这是针对某家经销商的局部投放攻击,不是系统性供应链入侵。链上分析师估算整个事件损失 8600 万到 9300 万美元,Tether 冻结了约 1000 万 USDT。
最该记住的一点:Ledger 的 Genuine Check 只验芯片真伪,如果原厂芯片没被换,它检测不出物理改装。所以自托管的真正风险往往不在设备本身,而在你从谁手里买的。