


日本GMO外匯保證金交易雲端服務遭駭
日本網路金融巨頭 GMO 旗下外匯保證金交易(FX)自動交易雲端服務,近日驚傳遭駭客入侵,多名投資人帳戶出現非本人操作的惡意頻繁下單,導致資金瞬間蒸發。
駭客隨後向 GMO 發動勒索,並於昨日(10/27)下午公開首批疑似客戶機敏資料,引發日本社會關切。
兩秒虧400萬日圓,用戶被大量惡意下單
根據《朝日新聞》的報導,10 月 21 日,GMO 坦承旗下「お名前.com 桌面雲端」服務遭第三方不當存取。
當日下午,神奈川縣一名 44 歲男性上班族在監看盤面時驚見異狀,帳戶在短短 2 秒內就虧了 400 萬日圓,隨後未授權交易持續近 2 分鐘,累計虧損迅速擴大到超 600 萬日圓(約新台幣 126 萬元)。
這位受害者表示,當下的連續下單完全脫離其原先設定之交易條件,事後更接獲自稱「Hacking Team」寄發的日文勒索信,宣稱已徹底摧毀其帳戶餘額。
無獨有偶,愛知縣一名 29 歲女性上班族也在 22 日清晨發現,她的帳戶從清晨 5 點前開始遭密集進行未授權交易,帳戶內原有約 430 萬日圓的本金幾乎全數虧光,餘額僅剩 6,768 日圓。
雖然 GMO 最初宣稱未確認個資外洩,但在 22 日後續通報中改口坦承,伺服器內儲存的交易帳戶密碼等機敏資訊恐已遭第三方閱覽。多位受害用戶也痛批,事發第一時間透過電話與電子郵件向官方求助皆未獲回應。
駭客公開個資,GMO拒付贖金並祭出百萬懸賞
針對駭客威脅,GMO 自 21 日起陸續緊急停用所有相關伺服器,並於 24 日宣布將發放每人 5,000 日圓慰問金,並全額補償因不當交易所造成的實質損失。
GMO 社長熊谷正壽於個人部落格透露,攻擊者起初勒索高達 5,000 萬美元(約 80 億日圓),後降價至 100 萬美元(約 1 億 6,000 萬日圓),並以公開客戶名單與發動勒索軟體攻擊為要脅,但 GMO 堅定表態絕不妥協。
為防範災情擴大,GMO 昨日緊急呼籲所有受影響用戶,在當日中午前備份資料並徹底關閉電腦電源。
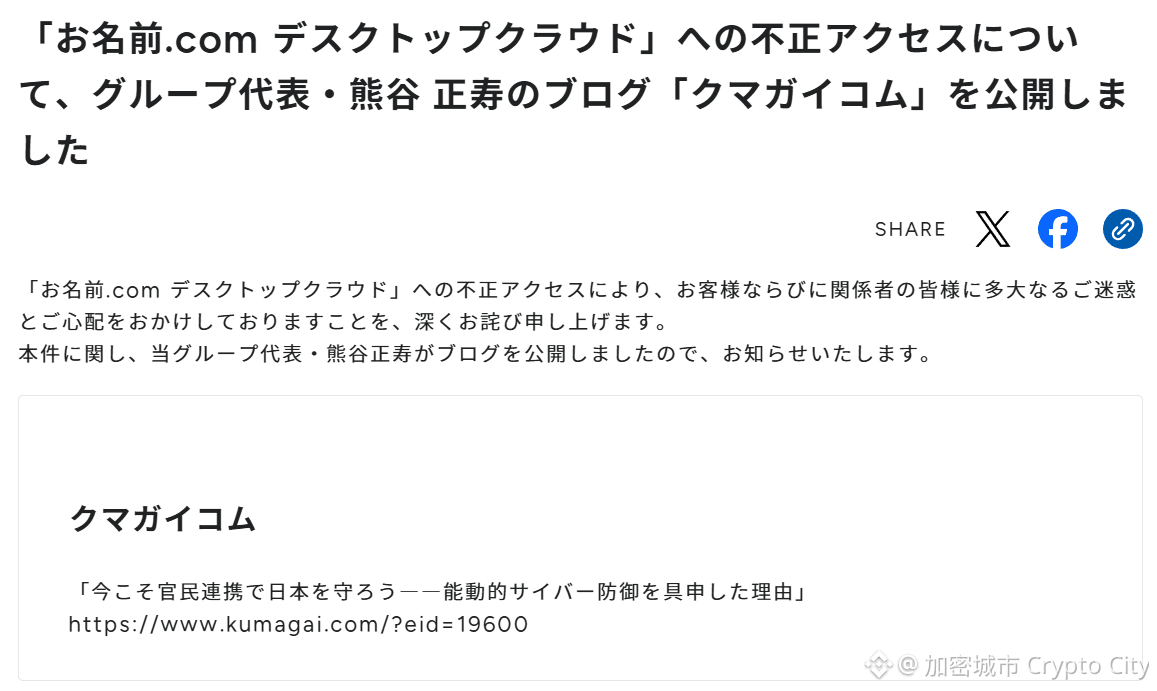 圖源:GMO GMO遭駭勒索事件爆發後,社長熊谷正壽於個人部落格透露駭客案經過
當天中午 12 點半,駭客依約在暗網公開部分疑似客戶資料,官方隨即警告該內容可能摻雜偽造資訊,呼籲民眾切勿點擊造訪以免個資遭駭,並慎防冒名釣魚信件。
同日晚間,GMO 宣布將對個資遭公開的受害者發放最高 300 萬日圓慰問金,並提撥總額高達 100 萬美元(約 1.5 億日圓)的破案懸賞金,誓言循法律途徑全力追緝惡意散布者。
5家FX業者回報受害,日本政府擬祭緊急對策
GMO 遭駭勒索事件,不只影響到散戶,也包含業者。
日本財務大臣片山皋月證實,目前已有 5 家使用 GMO 集團底層雲端架構的 FX 交易業者通報受害,相關業者已全面暫停受影響帳戶的交易權限,目前尚未擴散出新災情。
日本政府預計將於下週內緊急彙整跨部會對策方案,防堵金融資安風暴進一步蔓延。
與此同時,駭客仍囂張宣稱,每天正午起將會分批公布竊取的個資,預估全部資料釋出需耗時數年。GMO 目前正持續偕同警視廳等司法調查機關深入鑑識分析受害主機,外洩名單範圍與後續賠償機制仍待官方進一步釐清。
延伸閱讀:
PHP爆重大漏洞:大量網站、手遊突然維修,OpenAI聲稱由GPT協助發現
數發部警示PHP漏洞:台灣網站服務請盡快修補,Java、Node.js也揭重大漏洞
『GMO遭駭勒索!駭客幫下單害苦主慘賠600萬日圓,官方叫用戶趕快關機』這篇文章最早發佈於『加密城市』