Il y a un scénario que je pense intéressant à explorer avec Kite : lorsqu’un agent IA est autorisé à effectuer des paiements, comment s’assurer que ses autorisations restent conformes à la tâche qui lui a été confiée ?
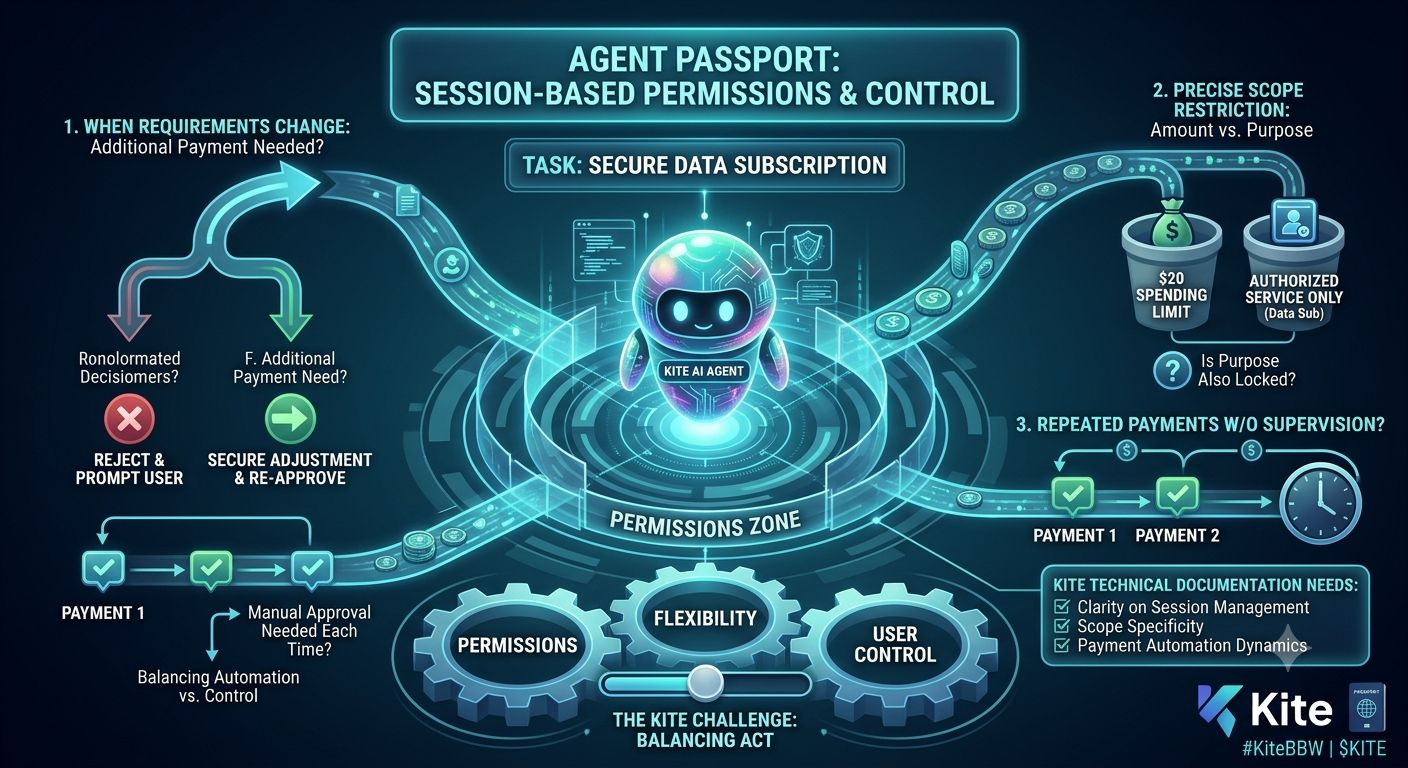
Ce qui me frappe dans Agent Passport, c’est son approche des autorisations fondée sur des sessions, avec des limites prédéfinies liées à la clé d’accès de l’utilisateur. Cela définit plus clairement ce qu’un agent peut faire, au lieu de lui donner un accès sans restriction.
Mais je voudrais approfondir trois questions.
Premièrement, comment les limites d’une session sont-elles gérées lorsque les besoins évoluent ? Si un agent doit effectuer un paiement supplémentaire qui n’était pas prévu, le système le refusera-t-il, demandera-t-il une nouvelle approbation à l’utilisateur ou permettra-t-il d’ajuster les autorisations ? La réponse a une incidence directe sur l’équilibre entre automatisation et contrôle de l’utilisateur.
Deuxièmement, dans quelle mesure Agent Passport limite-t-il précisément la portée de l’autorisation ? Limiter le montant qu’un agent peut dépenser est une chose, mais limiter l’usage qui peut être fait de cet argent est tout aussi important. Si un agent est autorisé à dépenser 20 $ pour un service précis, cette autorisation pourrait-elle servir à effectuer une autre transaction, tant que le plafond de dépenses est respecté ? Il faut clarifier ce point pour évaluer le niveau réel de protection.
Troisièmement, que se passe-t-il lorsqu’un agent doit effectuer des paiements répétés sans supervision humaine directe ? Si chaque session nécessite une approbation manuelle, l’automatisation est limitée. En revanche, si les autorisations restent actives trop longtemps ou peuvent être étendues trop facilement, les avantages d’une restriction initiale de l’accès risquent de s’estomper progressivement.
À mon avis, c’est le défi fondamental de Kite : il ne s’agit pas simplement d’autoriser les agents IA à effectuer des paiements, mais de trouver un équilibre entre trois facteurs essentiels : les autorisations, la flexibilité et le contrôle de l’utilisateur.
J’aimerais que la documentation technique de Kite explique plus clairement comment Agent Passport gère ces scénarios, plutôt que de juger le produit uniquement sur son principe d’autorisation par session.
Selon vous, Kite devrait-il privilégier les limites de dépenses, les restrictions liées à l’objet des transactions, ou une combinaison des deux ?
#KiteBBW $KITE