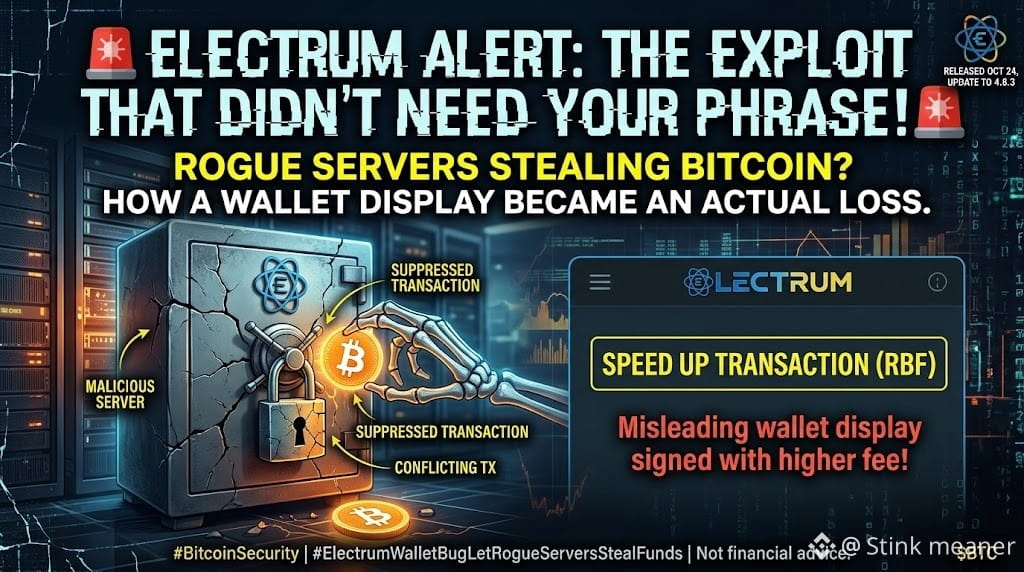
🚨 L’exploitation d’Electrum ne nécessitait pas de voler une phrase de récupération. Elle ciblait les utilisateurs qui tentaient d’accélérer une transaction Bitcoin.
#electrumwalletbugletrogueserversstealfunds
Electrum a révélé une vulnérabilité touchant les versions antérieures à la 4.8.3. La version corrigée est sortie le 24 octobre.
Voici comment l’attaque fonctionnait.
Un serveur malveillant pouvait supprimer une transaction sortante légitime et la remplacer dans l’historique du portefeuille par une transaction invalide et contradictoire, qui dirigeait les fonds vers l’adresse de l’attaquant.
La transaction semblait en attente. Si l’utilisateur tentait de l’accélérer avec le mécanisme Replace-by-Fee, Electrum pouvait signer la transaction de remplacement avec des frais plus élevés, transformant ainsi une présentation trompeuse du portefeuille en une perte réelle.
Les développeurs ont reçu deux signalements. Dans l’un des cas, un utilisateur a perdu des fonds après avoir augmenté les frais. Le montant n’a pas été communiqué.
Cela ne prouve pas que tous les utilisateurs d’Electrum étaient exposés : selon l’avis de sécurité, les clients connectés uniquement à des serveurs de confiance, y compris les leurs, n’étaient pas concernés.
La leçon à retenir immédiatement : passez à la version 4.8.3 ou ultérieure et vérifiez les adresses et les montants des transactions avant de les signer, en particulier lors du remplacement d’une transaction non confirmée.
Les utilisateurs devraient-ils faire davantage confiance aux logiciels de portefeuille, ou vérifier indépendamment chaque transaction qu’ils autorisent ?
Faites vos propres recherches : ceci ne constitue pas un conseil financier.
$BTC $DASH
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #BitcoinSecurity #SAFU🙏