🚨 UN BUG DU PORTEFEUILLE ELECTRUM PERMET À DES SERVEURS MALVEILLANTS DE VOLER DES FONDS ! 🚨
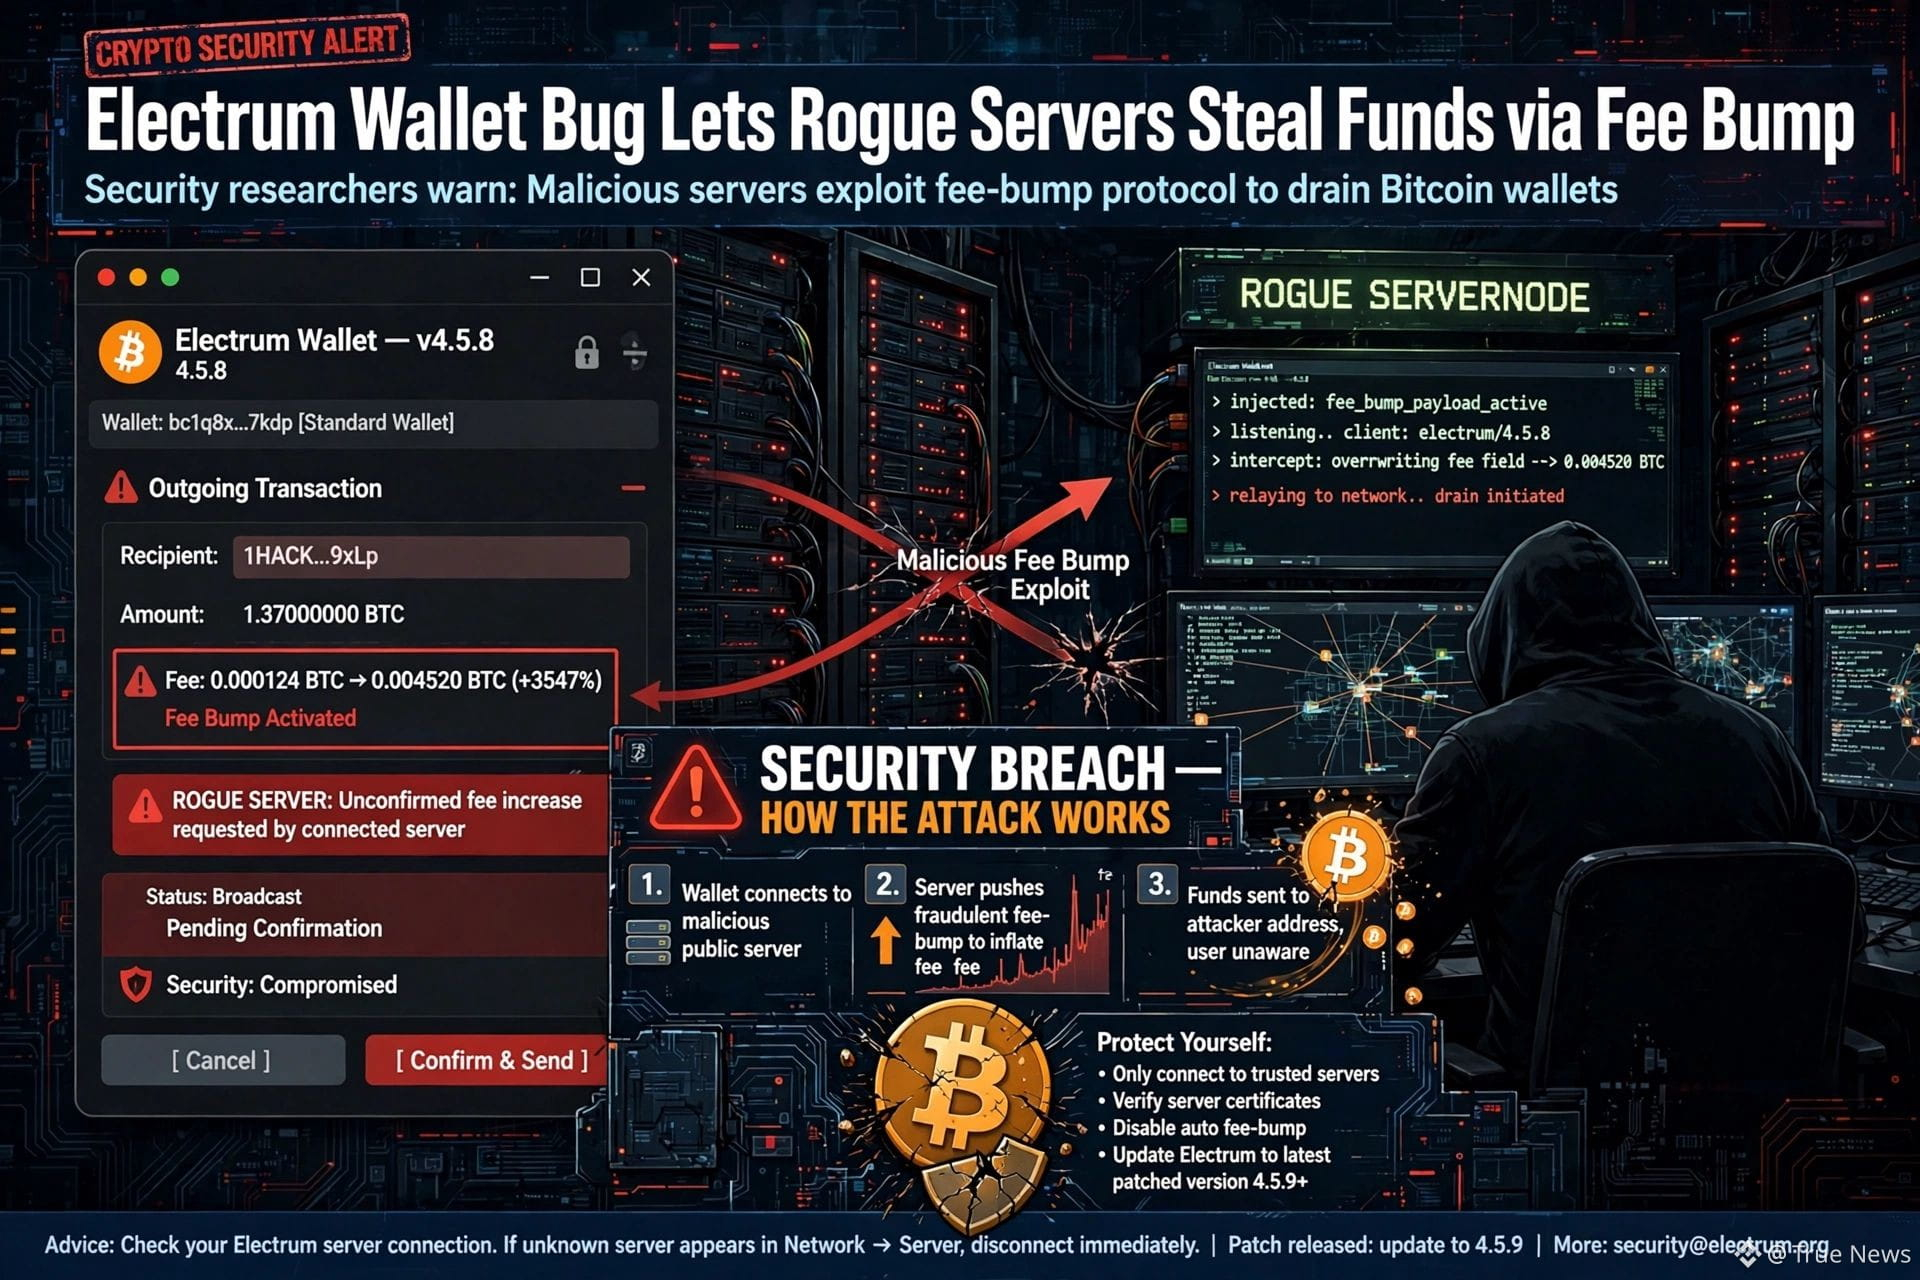
Alerte de sécurité critique ! Electrum, l’un des plus anciens portefeuilles Bitcoin, a révélé le 24 octobre une faille de haute gravité qui permettait à des serveurs ElectrumX malveillants de tromper les utilisateurs et de les amener à signer des paiements destinés à des attaquants lorsqu’ils tentaient d’accélérer leurs paiements en augmentant les frais.
Comment ? Lorsque vous tentiez d’augmenter les frais d’une transaction non confirmée, un serveur malveillant remplaçait votre véritable paiement par un faux, aux signatures invalides, mais le portefeuille l’affichait comme s’il était normal. Dès que vous approuviez l’augmentation des frais, les fonds étaient envoyés à l’attaquant. Au moins un utilisateur a perdu des fonds en octobre.
Le correctif est disponible : mettez à jour Electrum vers la version 4.8.3, publiée le 24 octobre 2026, qui ajoute la vérification des signatures. Vérifiez toujours les téléchargements depuis electrum.org, comparez les adresses de destination complètes et privilégiez les serveurs de confiance ou que vous hébergez vous-même. Pour rester en sécurité, connectez-vous uniquement à des serveurs que vous gérez vous-même.
Articles associés : $BTC $ETH $SOL sont concernés, car Electrum est principalement un portefeuille Bitcoin, mais le risque d’hameçonnage s’étend au-delà.
#ElectrumBug #BitcoinSecurity #CryptoHack #WalletSecurity #BinanceSquare#electrumwalletbugletrogueserversstealfunds