#electrum钱包漏洞致资金被盗
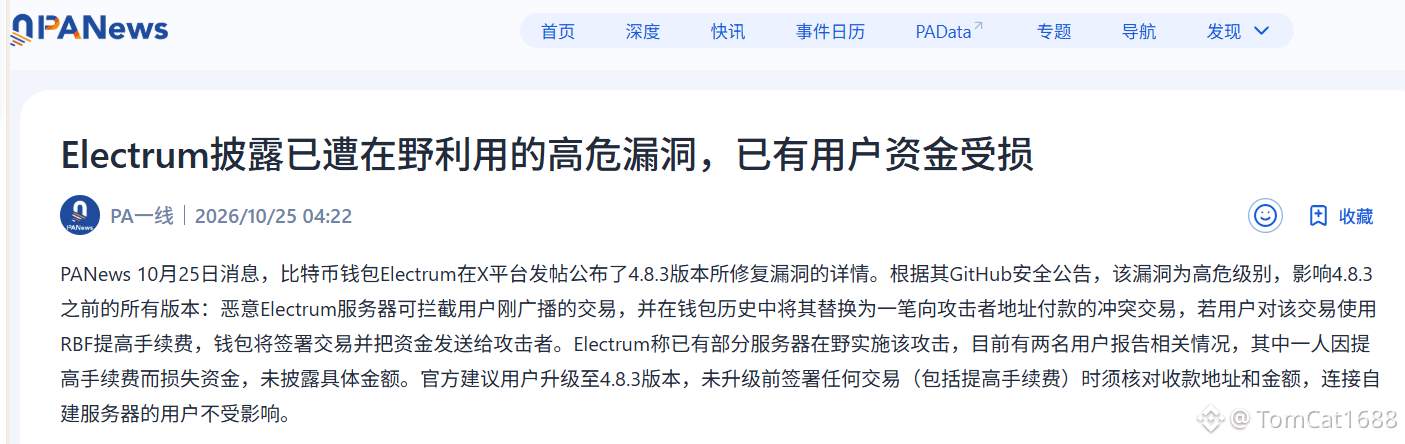
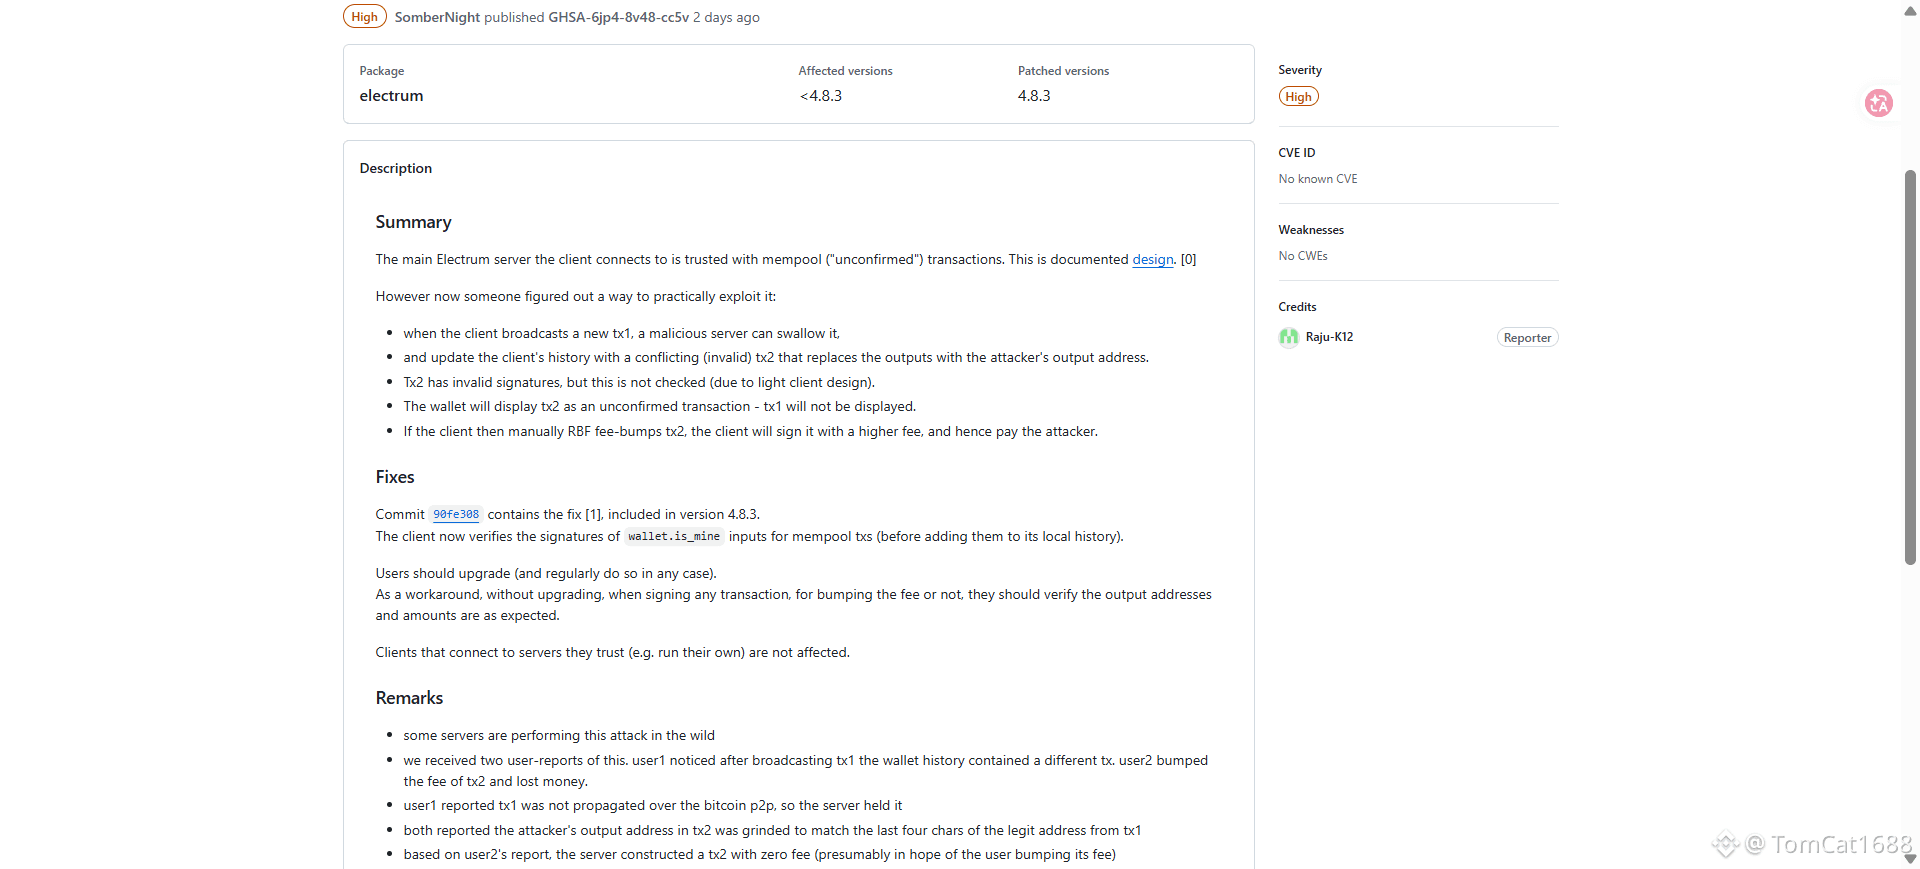
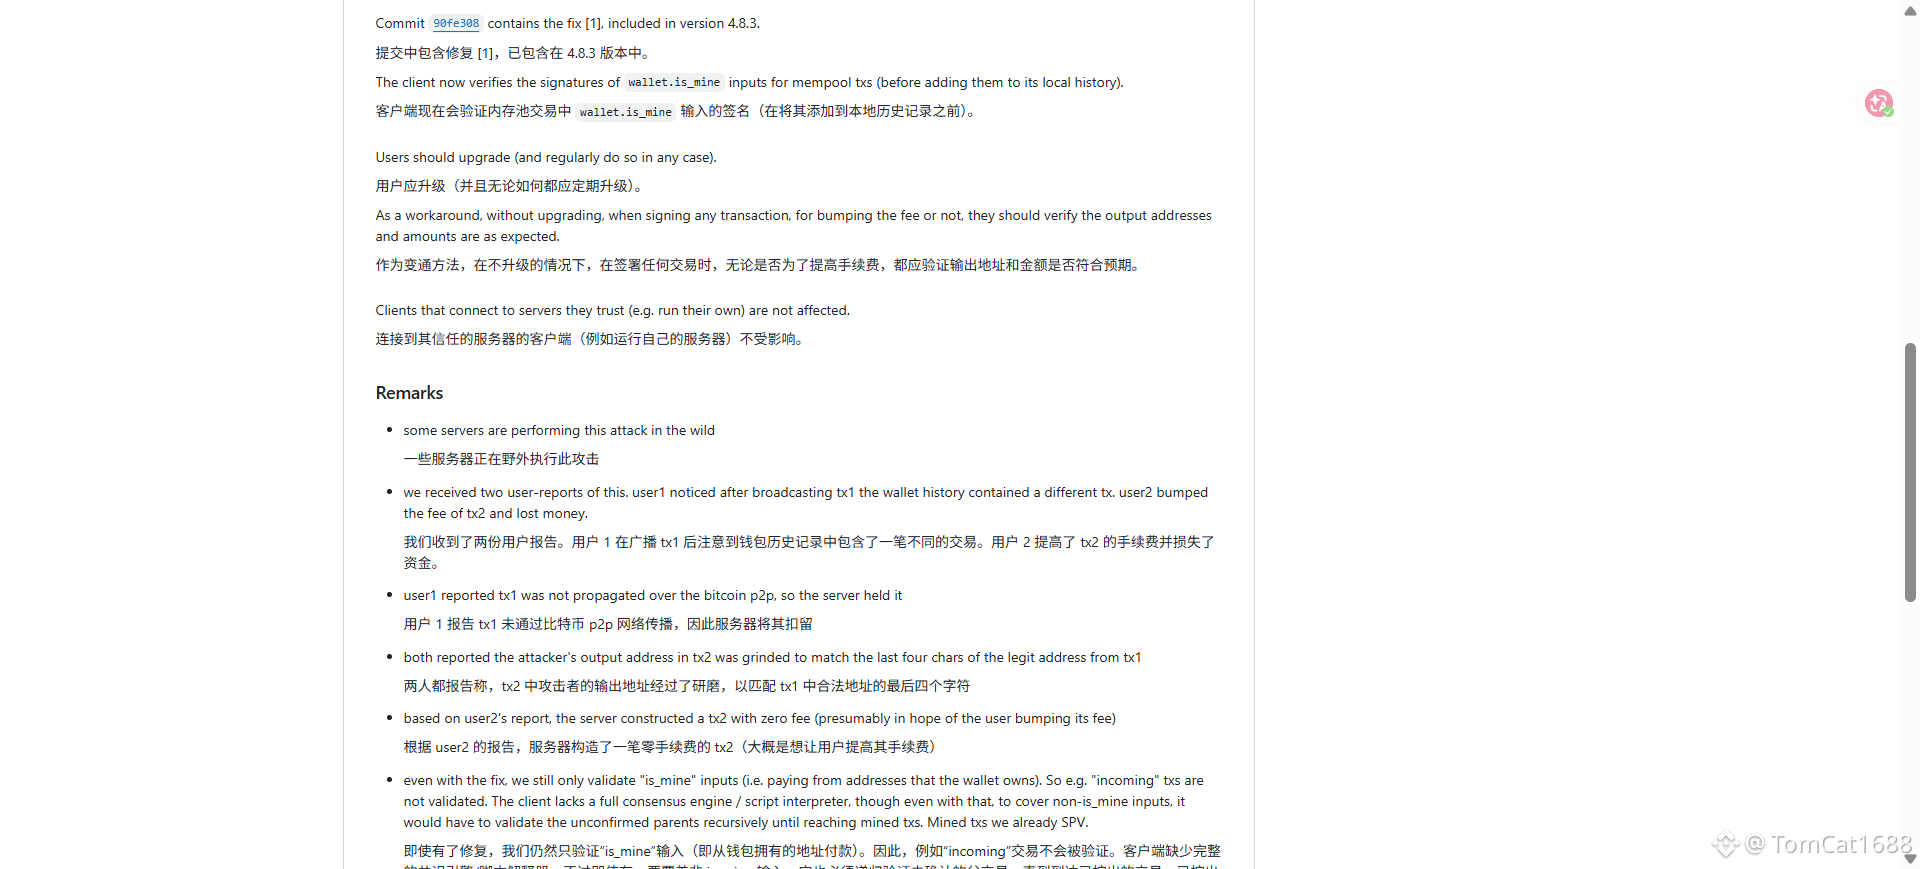
Le portefeuille Electrum vient une nouvelle fois de déchirer, à coups de faits accablants, le vernis respectable de l’« auto-conservation ». Une vulnérabilité critique exploitée activement permet à des serveurs malveillants d’intercepter une transaction que l’utilisateur vient de diffuser, de la remplacer par une « fausse transaction en attente » envoyant les fonds à l’adresse de l’attaquant, puis d’attendre tranquillement que l’utilisateur appuie de sa propre main sur le bouton fatal : augmenter les frais. RBF est une fonctionnalité normale de Bitcoin ; la voilà transformée en instrument de torture qui vous fait signer pour donner votre argent. La clé privée n’a pas été divulguée, la phrase de récupération n’a pas été hameçonnée ; l’utilisateur a simplement fait quelque chose de tout à fait banal, et son argent a disparu. Electrum a confirmé au moins deux signalements, dont un ayant entraîné la perte de fonds ; le montant reste soigneusement tu.
Ce n’est pas la première fois qu’Electrum se sert des pertes de ses utilisateurs pour donner une leçon au marché. Entre 2019 et 2020, une campagne d’hameçonnage utilisant de fausses fenêtres de mise à jour a déferlé sur l’écosystème Electrum : plus de 22 millions de dollars, soit 1 980 bitcoins, ont été volés au total. Un utilisateur a perdu à lui seul 1 400 bitcoins en une seule fois après avoir mis son portefeuille à jour, soit environ 15,8 millions de dollars à l’époque. Des fenêtres d’hameçonnage au détournement via RBF, la surface d’attaque évolue, mais le scénario de fond n’a jamais changé : en tant que portefeuille léger, Electrum confie à des serveurs externes le « pouvoir de raconter » les transactions non confirmées, et n’importe qui peut mettre en place un serveur Electrum. Ce que vous croyez, ce n’est pas les mathématiques, c’est l’honnêteté d’un inconnu.
« Qui contrôle ses clés privées contrôle tout » est un sédatif qu’on a trop souvent répété. L’historique des vulnérabilités d’Electrum le démontre avec une froideur implacable : le fait que vos clés privées se trouvent sur votre appareil ne signifie pas que vous maîtrisez la destination finale de vos transactions. Lorsque les serveurs peuvent modifier unilatéralement les « transactions en attente de confirmation » affichées par l’interface du portefeuille, et que les anciennes versions les présentaient comme des actifs de l’utilisateur sans même vérifier leur signature, le mythe de l’auto-conservation se brise en mille morceaux dans la faille entre l’écran et la blockchain. Vous vous êtes prémuni contre la faillite d’une plateforme d’échange, contre les sites d’hameçonnage, mais vous pourriez bien tomber dans le piège de cette lame « d’accélération » que votre propre portefeuille vous tend.
Passer à la version 4.8.3 est indispensable, mais cette mise à jour ne résout pas un problème fondamental : depuis combien de temps n’avez-vous pas sérieusement remis en question l’authenticité de la transaction affichée dans votre portefeuille ? La prochaine fois que les frais bloqueront, appuierez-vous sans hésiter une nouvelle fois sur « Accélérer » ? Et êtes-vous sûr de savoir quelle transaction vous signez au juste ?