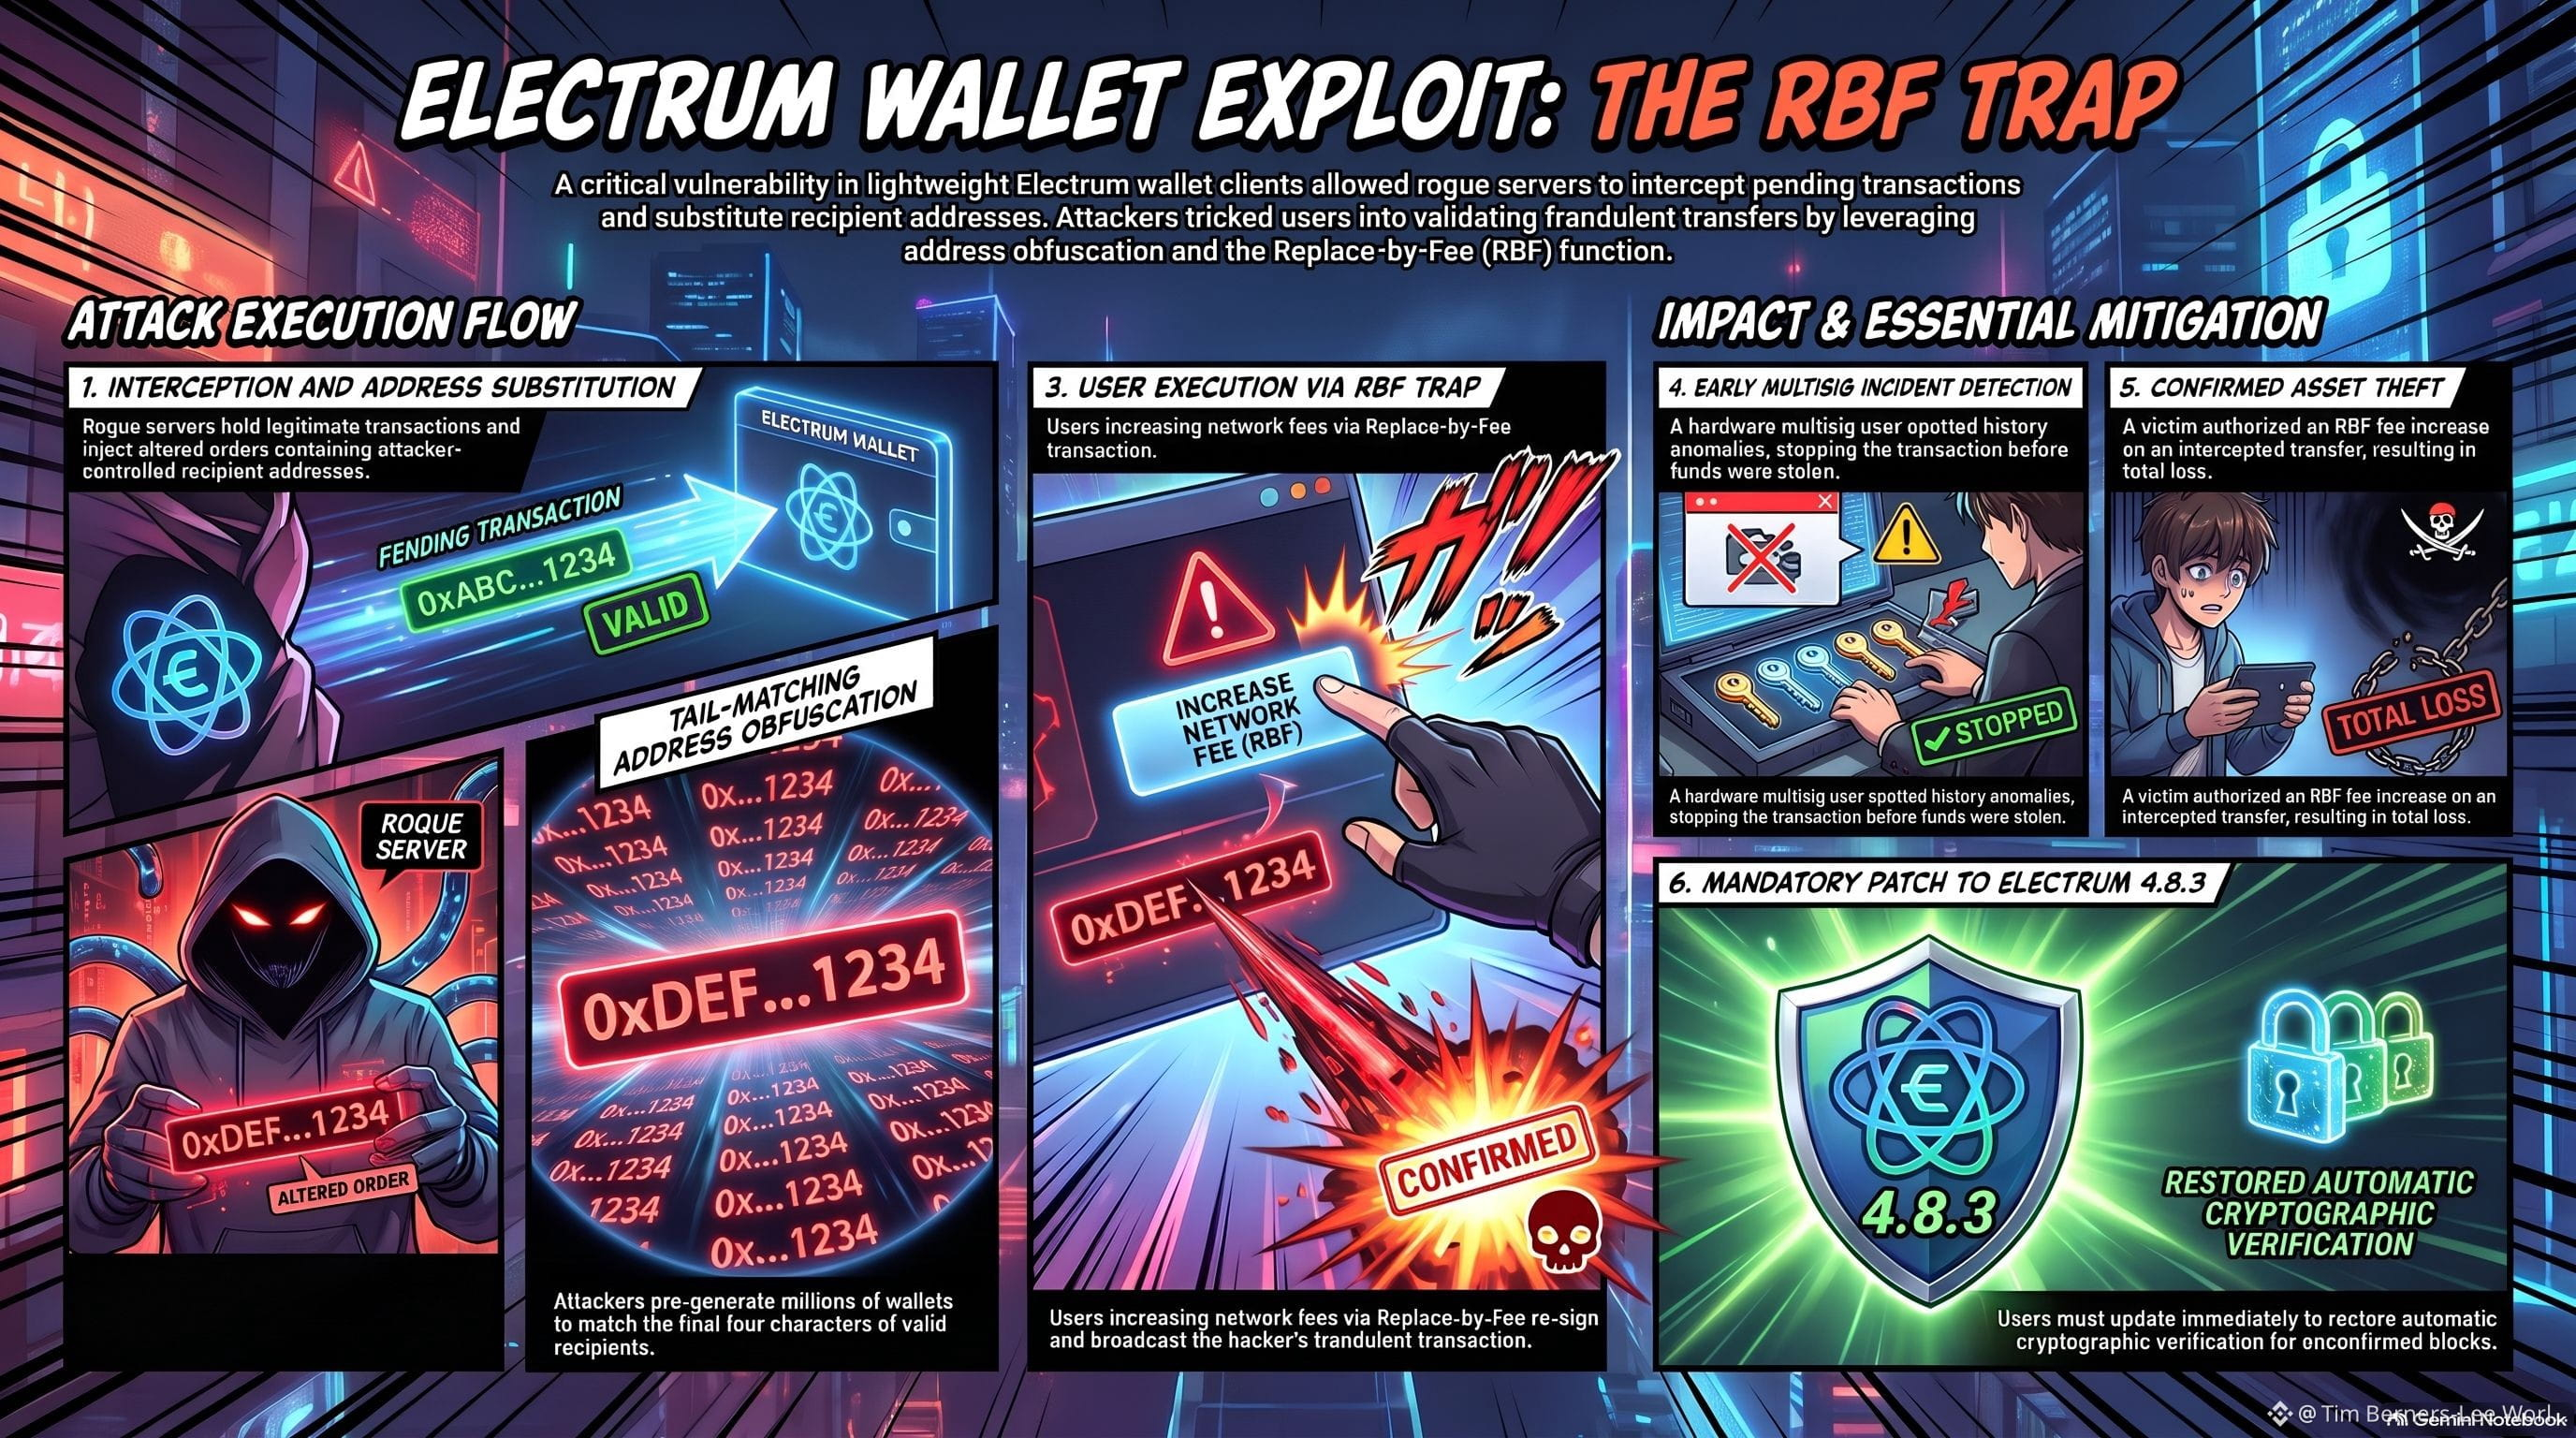
⚠️À la suite du lancement de la version 4.8.3 d’Electrum, des instructions obligatoires ont été mises en place pour protéger les actifs numériques de leurs détenteurs⚠️
⚠️#electrumwalletbugletrogueserversstealfunds ⚠️1. Activation du piège via RBF : face au retard apparent de l’envoi, l’utilisateur a naturellement recours à la fonction intégrée Replace-by-Fee (RBF) pour augmenter les frais de réseau et accélérer le traitement ⚠️En appuyant sur ce bouton, le logiciel du portefeuille lit les données modifiées (tx2), régénère la structure, calcule les nouveaux frais et demande à l’utilisateur de signer une dernière fois. Lorsque la victime approuve l’augmentation des frais avec ses clés privées ou son portefeuille matériel, elle confère une validité juridique à l’adresse du pirate et propage le vol irréversible sur la blockchain The Defiant.
⚠️ Tactique d’obfuscation : pour éviter que le changement de destination ne soit découvert au premier coup d’œil lors de vérifications rapides sur de petits écrans, ⚠️les attaquants ont utilisé des outils informatiques pour générer à l’avance des millions de portefeuilles de destination, jusqu’à trouver des adresses dont les quatre derniers caractères correspondaient exactement à ceux de l’adresse du destinataire réel