

J’utilise l’IA pour faire des recherches sur des sujets complexes, comprendre la documentation technique, organiser des informations et transformer des idées brutes en contenu structuré. Elle me fait gagner du temps, mais je vérifie toujours les faits et remets en question les hypothèses. Imaginez maintenant que vous donniez à un agent IA le pouvoir de dépenser de l’argent réel.
Le défi ne consiste pas seulement à rendre l’IA plus intelligente. Il s’agit de veiller à ce que son autorité soit limitée, vérifiable et soumise à des comptes.
Une explication convaincante d’une IA ne prouve pas son identité et ne l’autorise pas à effectuer une transaction. Nous devons distinguer l’identité de l’agent, la personne qui lui a accordé son autorité et ce qu’il est autorisé à faire.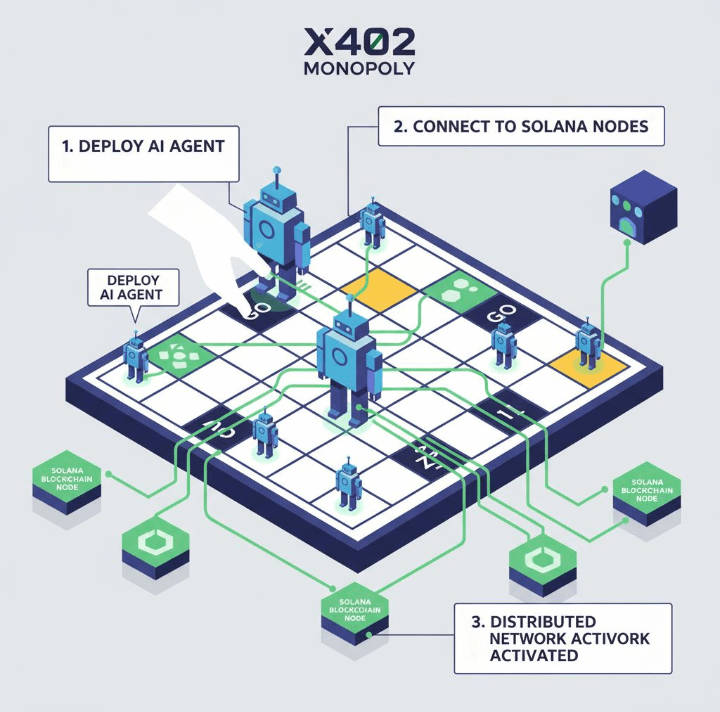
C’est là que Kite Passport propose une approche pratique. Son modèle de session de dépenses permet aux utilisateurs d’autoriser, au moyen d’une clé d’accès, un agent à effectuer des dépenses dans le cadre d’un budget total défini, d’une limite par transaction et d’une période déterminée. Dans ces limites approuvées, un agent peut payer des services pris en charge sans demander une autorisation pour chaque paiement individuel.
Par exemple, un agent pourrait payer une API de recherche ou un service informatique. La documentation de Kite décrit les paiements via des services compatibles avec x402 et la prise en charge des services compatibles avec MPP. Les utilisateurs peuvent également consulter l’historique des paiements. Ces contrôles contribuent à limiter l’exposition financière, mais ne garantissent pas que les décisions d’un agent soient toujours correctes.
Consulter la documentation officielle à la source : (https://docs.gokite.ai/passport)
La DeFi accroît les risques. Un agent peut mal interpréter les paramètres d’un contrat, s’appuyer sur des données obsolètes ou être exposé à une injection de prompt par du contenu externe malveillant. Un système plus sûr devrait séparer les recommandations de l’IA de l’exécution des transactions : vérifier le contrat cible et les autorisations, simuler les transactions risquées lorsque c’est possible et exiger une validation humaine pour les actions à fort impact. Il s’agit de recommandations générales en matière de sécurité, et non d’affirmations selon lesquelles Kite Passport fournit automatiquement toutes les protections nécessaires en DeFi.
Les enregistrements de la blockchain peuvent montrer ce qui s’est passé, mais ils ne peuvent pas prouver que le raisonnement de l’IA était fiable. C’est pourquoi il est important d’appliquer le principe du moindre privilège, de fixer des plafonds de dépenses stricts, de limiter la durée des sessions et d’examiner attentivement les autorisations. La sécurité dépend également de la qualité de la mise en œuvre et de la manière dont les utilisateurs gèrent leurs identifiants.
Ce qui m’intéresse le plus, c’est le passage d’une IA qui se contente de recommander des actions à des agents capables de participer à une activité économique réelle selon des règles définies. Je commencerais par une seule tâche bien ciblée, un petit budget et une session de courte durée avant d’accorder davantage d’autonomie à un agent.
L’autonomie doit être encadrée par des contrôles applicables, et non reposer sur une confiance aveugle.
Si vous pouviez autoriser un agent IA à accomplir une tâche de façon autonome, laquelle choisiriez-vous ?
A) Recherche et analyse de données
B) Paiement d’API et de services numériques
C) Interaction avec des contrats intelligents
D) Gestion d’un flux de travail entièrement on-chain
Quelle est la règle de sécurité sur laquelle vous ne transigeriez jamais ?