
Imaginez perdre des milliers de dollars en cryptomonnaies sans que personne n’ait piraté votre téléphone, compromis votre portefeuille ni découvert vos clés privées.
Le fraudeur n’a pas besoin d’accéder à votre compte. Il lui suffit que vous fassiez une erreur de quelques caractères.
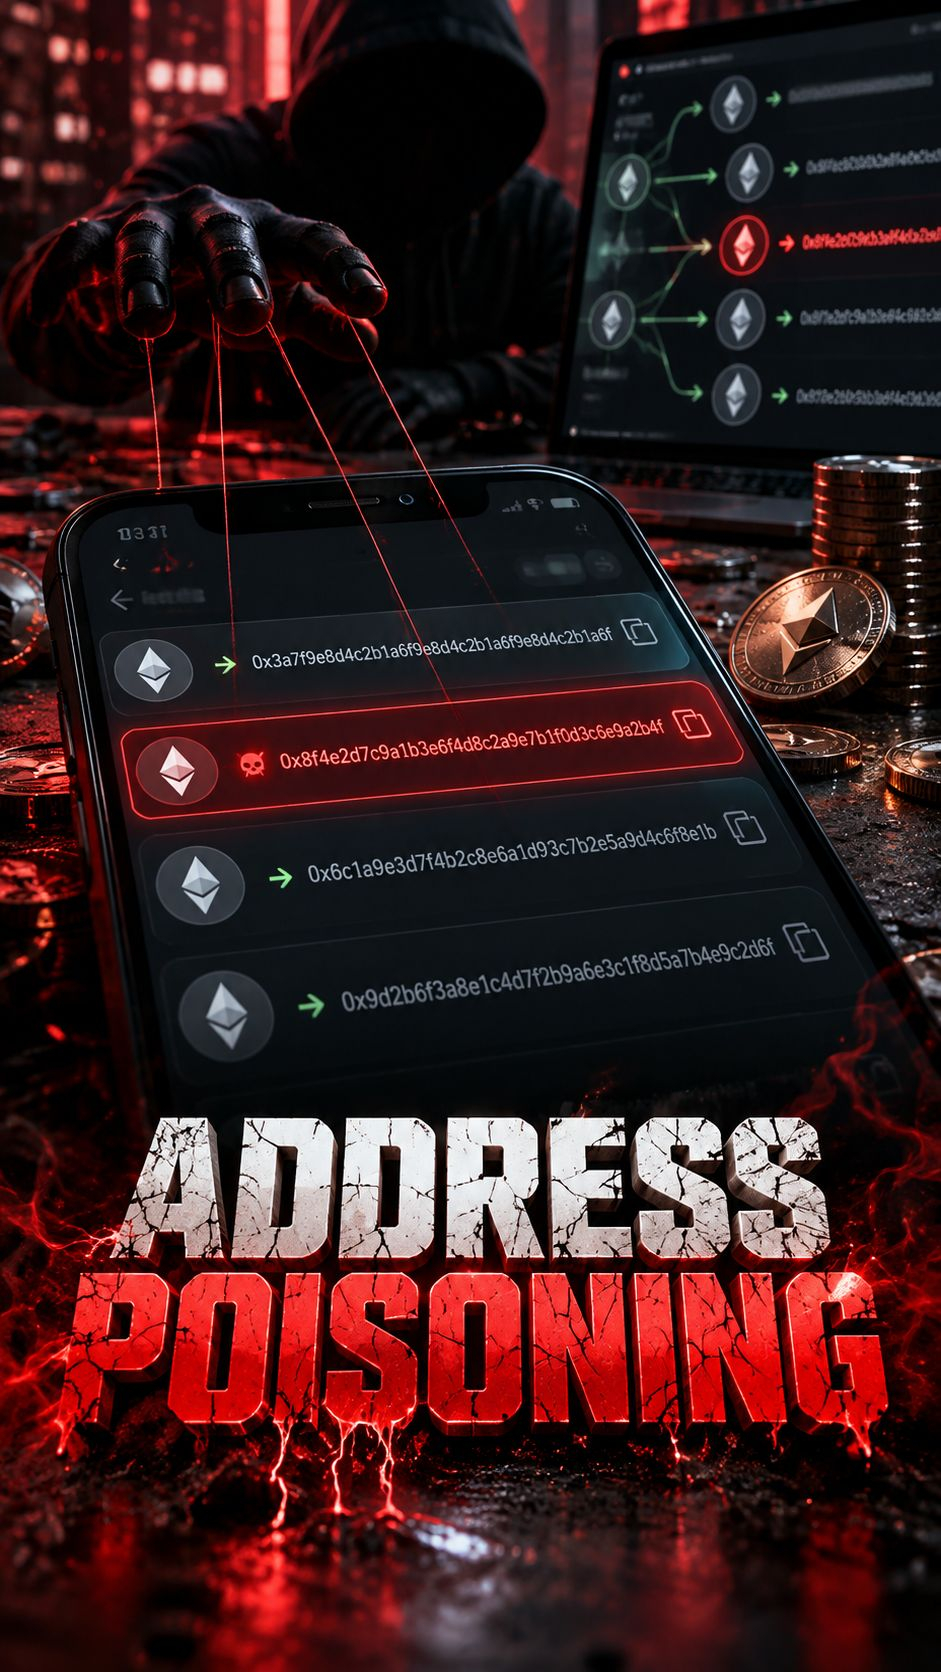
Cette méthode s’appelle l’ADDRESS POISONING, ou empoisonnement d’adresse. Il s’agit d’une véritable technique de fraude, documentée par des chercheurs et des entreprises spécialisées en cybersécurité.
COMMENT ÇA MARCHE ?
Imaginons que vous ayez des USDT dans votre portefeuille et que vous transfériez régulièrement de l’argent à quelqu’un.
Chaque opération est enregistrée sur la blockchain. Ces informations sont consultables publiquement, y compris les adresses qui interviennent dans les transferts.
Un criminel observe ces mouvements et repère une adresse à laquelle vous envoyez fréquemment des fonds.
Il prépare alors un piège : il génère une autre adresse de portefeuille qui ressemble énormément à l’adresse d’origine.
Pourquoi pouvez-vous vous tromper ? Parce que les adresses cryptographiques sont de longues suites de caractères et que de nombreuses applications n’en affichent que les premiers et les derniers.
L’escroc cherche à faire correspondre ces extrémités, même si les caractères du milieu sont complètement différents.
Et c’est là que commence la véritable manipulation.
L’attaquant effectue un transfert d’un montant insignifiant ou génère certaines traces de transferts de jetons d’une valeur nulle, selon le réseau et la méthode utilisée.
Dans quel but ?
Faire apparaître son adresse frauduleuse dans votre historique de mouvements, pour qu’elle semble être une adresse connue.
Il n’a pas besoin de modifier la blockchain, d’intervenir sur votre appareil ni d’accéder à vos clés.
Il profite simplement de la façon dont les transactions sont présentées et dont les gens reconnaissent les adresses.
Quelques jours plus tard, vous décidez d’envoyer à nouveau 1 000 USDT.
Vous ouvrez votre historique, trouvez une adresse qui semble être celle que vous utilisez habituellement, la copiez et confirmez l’opération.
Mais vous venez de transférer vos cryptomonnaies directement vers le portefeuille de l’escroc.
Et le pire, c’est que la transaction a pu être exécutée sans aucun problème. La blockchain a traité l’adresse que vous avez autorisée.
Le système cryptographique n’a pas nécessairement échoué. C’est l’identification du destinataire qui a échoué.
CELA VOUS SEMBLE EXAGÉRÉ ? REGARDEZ CES CHIFFRES.
Une étude universitaire publiée en 2025 a recensé environ 270 MILLIONS de tentatives d’empoisonnement d’adresse sur Ethereum et BNB Smart Chain entre 2022 et 2024.
Les chercheurs ont identifié 6 633 incidents ayant entraîné des pertes d’au moins 83,8 MILLIONS.
Et il existe un cas encore plus marquant.
Le 3 mai 2024, une victime a transféré 68 MILLIONS DE DOLLARS en Wrapped Bitcoin (WBTC) vers une adresse frauduleuse.
L’affaire a fait l’objet d’une enquête de Chainalysis. L’attaquant a fini par restituer le montant initial quelques jours plus tard, une circonstance exceptionnelle qui ne reflète pas ce qui se passe habituellement dans ce type de fraude.
COMMENT ÉVITER CELA ?
Ne considérez jamais une adresse comme fiable simplement parce qu’elle apparaît dans votre historique de transactions.
Ne vérifiez pas uniquement les premiers et les derniers caractères. Comparez l’adresse complète à une source fiable.
Utilisez des contacts préalablement vérifiés, vérifiez également le réseau de destination et, avant d’effectuer des transferts importants, envisagez de faire un transfert test vers une adresse dont vous avez déjà confirmé l’authenticité.
Et surtout, recevoir un transfert inconnu d’un montant nul ne signifie pas automatiquement que vous avez été piraté. Le véritable danger survient lorsque vous copiez une adresse malveillante et autorisez un transfert vers celle-ci.
L’empoisonnement d’adresse montre quelque chose que beaucoup ne comprennent toujours pas à propos de la cybercriminalité moderne :
Les criminels n’ont pas toujours besoin de compromettre la technologie. Parfois, il leur suffit de manipuler la confiance de ceux qui l’utilisent.
Car une opération peut être valide, irréversible et parfaitement enregistrée sur la blockchain...
Et pourtant finir entre les mains d’un criminel.
La prochaine fois que vous transférerez des cryptomonnaies, souvenez-vous de ceci : LE FAIT QU’UNE ADRESSE APPARAISSE DANS VOTRE HISTORIQUE NE SIGNIFIE PAS QU’ELLE EST SÛRE...