

#xrpledgerpatchesxrpcreationbug
Une faille enfouie dans du code datant de 2015 est restée intacte pendant chaque $XRP marché haussier, chaque krach, chaque gros titre. Puis deux chercheurs l’ont découverte. Voici exactement ce qui était en jeu, et à quel point la faille a failli avoir des conséquences.
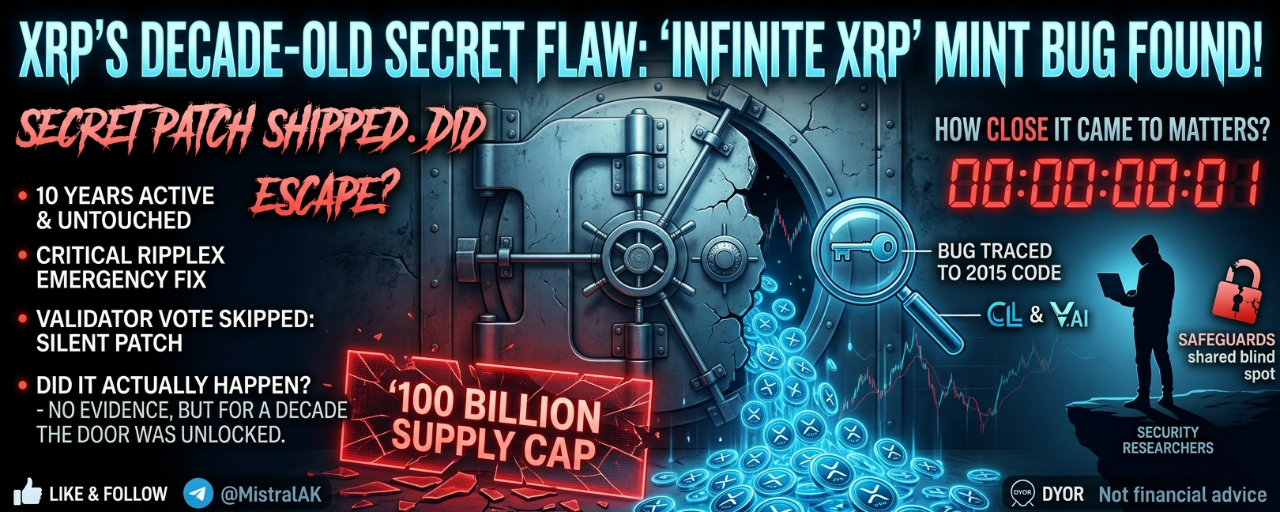
Quelque part dans le $XRP code de règlement du Ledger, vieux de dix ans, une seule erreur de calcul pouvait discrètement briser l’unique promesse dont dépend chaque détenteur : il n’y aura jamais plus de 100 milliards de XRP. Pas un de plus. Jamais. Le 9 octobre 2026, RippleX a enfin révélé au monde ce qui avait été corrigé en secret trois semaines plus tôt : une faille qui, si quelqu’un l’avait découverte avant, aurait pu lui permettre de créer des XRP dépensables à partir de rien.
FAITS CLÉS
▪️ Le bogue remonte à du code écrit vers 2015 : il est passé inaperçu pendant environ dix ans
▪️ Découvert par les chercheurs en sécurité Cayden Liao et Veria AI, puis signalé le 22 septembre 2026 dans le cadre du programme officiel de prime aux bogues de XRPL
▪️ RippleX l’a reproduit en moins de 24 heures (le 23 septembre) et a immédiatement reclassé sa gravité au niveau critique
▪️ Un correctif d’urgence discret — xrpld 3.4.1 — a été publié le 25 septembre, sans explication publique de ce qu’il corrigeait réellement
▪️ Plus de 80 % des validateurs avaient déjà effectué la mise à niveau avant même que la plupart des acteurs du monde des cryptomonnaies sachent qu’une mise à niveau était nécessaire
▪️ L’histoire complète n’a été révélée que le 9 octobre — deux semaines de silence pendant que le correctif se propageait discrètement sur le réseau
LE MÉCANISME : COMMENT DES XRP AURAIENT PU ÊTRE CONTREFAITS
La faille se trouvait dans la plateforme d’échange décentralisée intégrée au XRP Ledger, dans le code qui additionne les paiements passant simultanément par plusieurs offres. Ce code utilisait des calculs sur 64 bits sans vérification — le genre de calcul qui, soumis à une sollicitation suffisamment forte, déborde et revient silencieusement à une valeur beaucoup plus petite.
Voici le point dangereux : dans ce scénario, les vendeurs auraient tout de même été payés intégralement, tandis que l’acheteur n’aurait été facturé que du montant artificiellement réduit après le retour à la valeur initiale. La différence entre ce qui aurait dû être payé et ce qui l’a réellement été ? Des XRP qui n’auraient jamais dû exister.
Et la propre mesure de protection du registre — la vérification « aucun XRP créé ni détruit », conçue précisément pour détecter ce type de problème — n’a pas pu le repérer, car elle reposait sur les mêmes calculs erronés. Le système d’alarme avait le même angle mort que la vulnérabilité.
EST-CE QUE C’EST VRAIMENT ARRIVÉ ?
C’est l’aspect le plus important, et la réponse est rassurante : il n’existe aucune preuve confirmée, nulle part et à aucun moment. RippleX a seulement démontré que l’exploit était réel en le faisant fonctionner sur un serveur de test isolé — un laboratoire, pas le réseau en production. XRPL Operations affirme n’avoir trouvé aucun signe indiquant que la faille ait jamais été exploitée sur un réseau public. Aucun XRP n’a été contrefait. Mais pendant dix ans, la porte n’a jamais été verrouillée.
EST-CE LIÉ À QUELQUE CHOSE DE PLUS IMPORTANT ?
C’est une question légitime, surtout juste après l’histoire de l’exposition quantique de Bitcoin. La réponse honnête : rien ne permet d’établir un lien entre les deux. Des réseaux différents, des catégories de vulnérabilités différentes, découvertes par des moyens totalement différents — le risque lié à Bitcoin est connu et devrait se concrétiser lentement à l’avenir ; ici, il s’agissait d’une erreur de calcul logicielle à l’ancienne, découverte comme le veut la recherche en sécurité. L’interprétation moins sensationnelle, mais plus juste : plus ces réseaux sont examinés à la loupe, plus on découvre de vieux secrets enfouis depuis dix ans.
LE POINT QUI DEVRAIT ENCORE FAIRE TIQUER
Les changements apportés à XRPL passent normalement par un vote des validateurs sur les amendements — un processus lent, transparent et fondé sur le consensus. Cette procédure a été contournée dans ce cas. La correction a été déployée sous la forme d’une modification directe du code, installée discrètement au fil des mises à niveau des opérateurs, tandis que les détails techniques étaient gardés secrets jusqu’à ce que tout soit déjà terminé. C’est défendable vu les enjeux, mais cela rappelle que la « confiance dans le processus » comporte une issue de secours, utilisée discrètement avant que le public ait son mot à dire.
À SURVEILLER MAINTENANT
▪️ Le compte rendu technique plus détaillé de RippleX
▪️ La question de savoir si d’autres recoins du code vieux de dix ans feront l’objet du même examen
▪️ Aucune action requise de la part des détenteurs individuels : le problème a été corrigé au niveau du protocole et des validateurs
EN BREF
Une faille susceptible de faire voler en éclats le plafond de l’offre totale de XRP est restée active pendant environ dix ans avant d’être repérée — et lorsqu’elle l’a enfin été, elle a été corrigée et passée sous silence avant que le public ait son mot à dire. Rien n’a été volé. Aucune promesse n’a été rompue. Mais la marge entre « tout va bien » et « la crise » était ici plus mince que la plupart des détenteurs ne l’imaginaient probablement.
Une correction rapide et discrète comme celle-ci vous rassure-t-elle, ou le fait d’avoir sauté le vote habituel vous préoccupe-t-il davantage que la faille elle-même ?
Sources : déclaration de RippleX, programme de prime aux bogues de XRPL, CoinGape, Bitcoin.com, TokenPost, TheCryptoBasic.
Ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches (DYOR).
Aimez et suivez-nous pour des analyses quotidiennes des transactions et des informations exclusives. @MistralAK