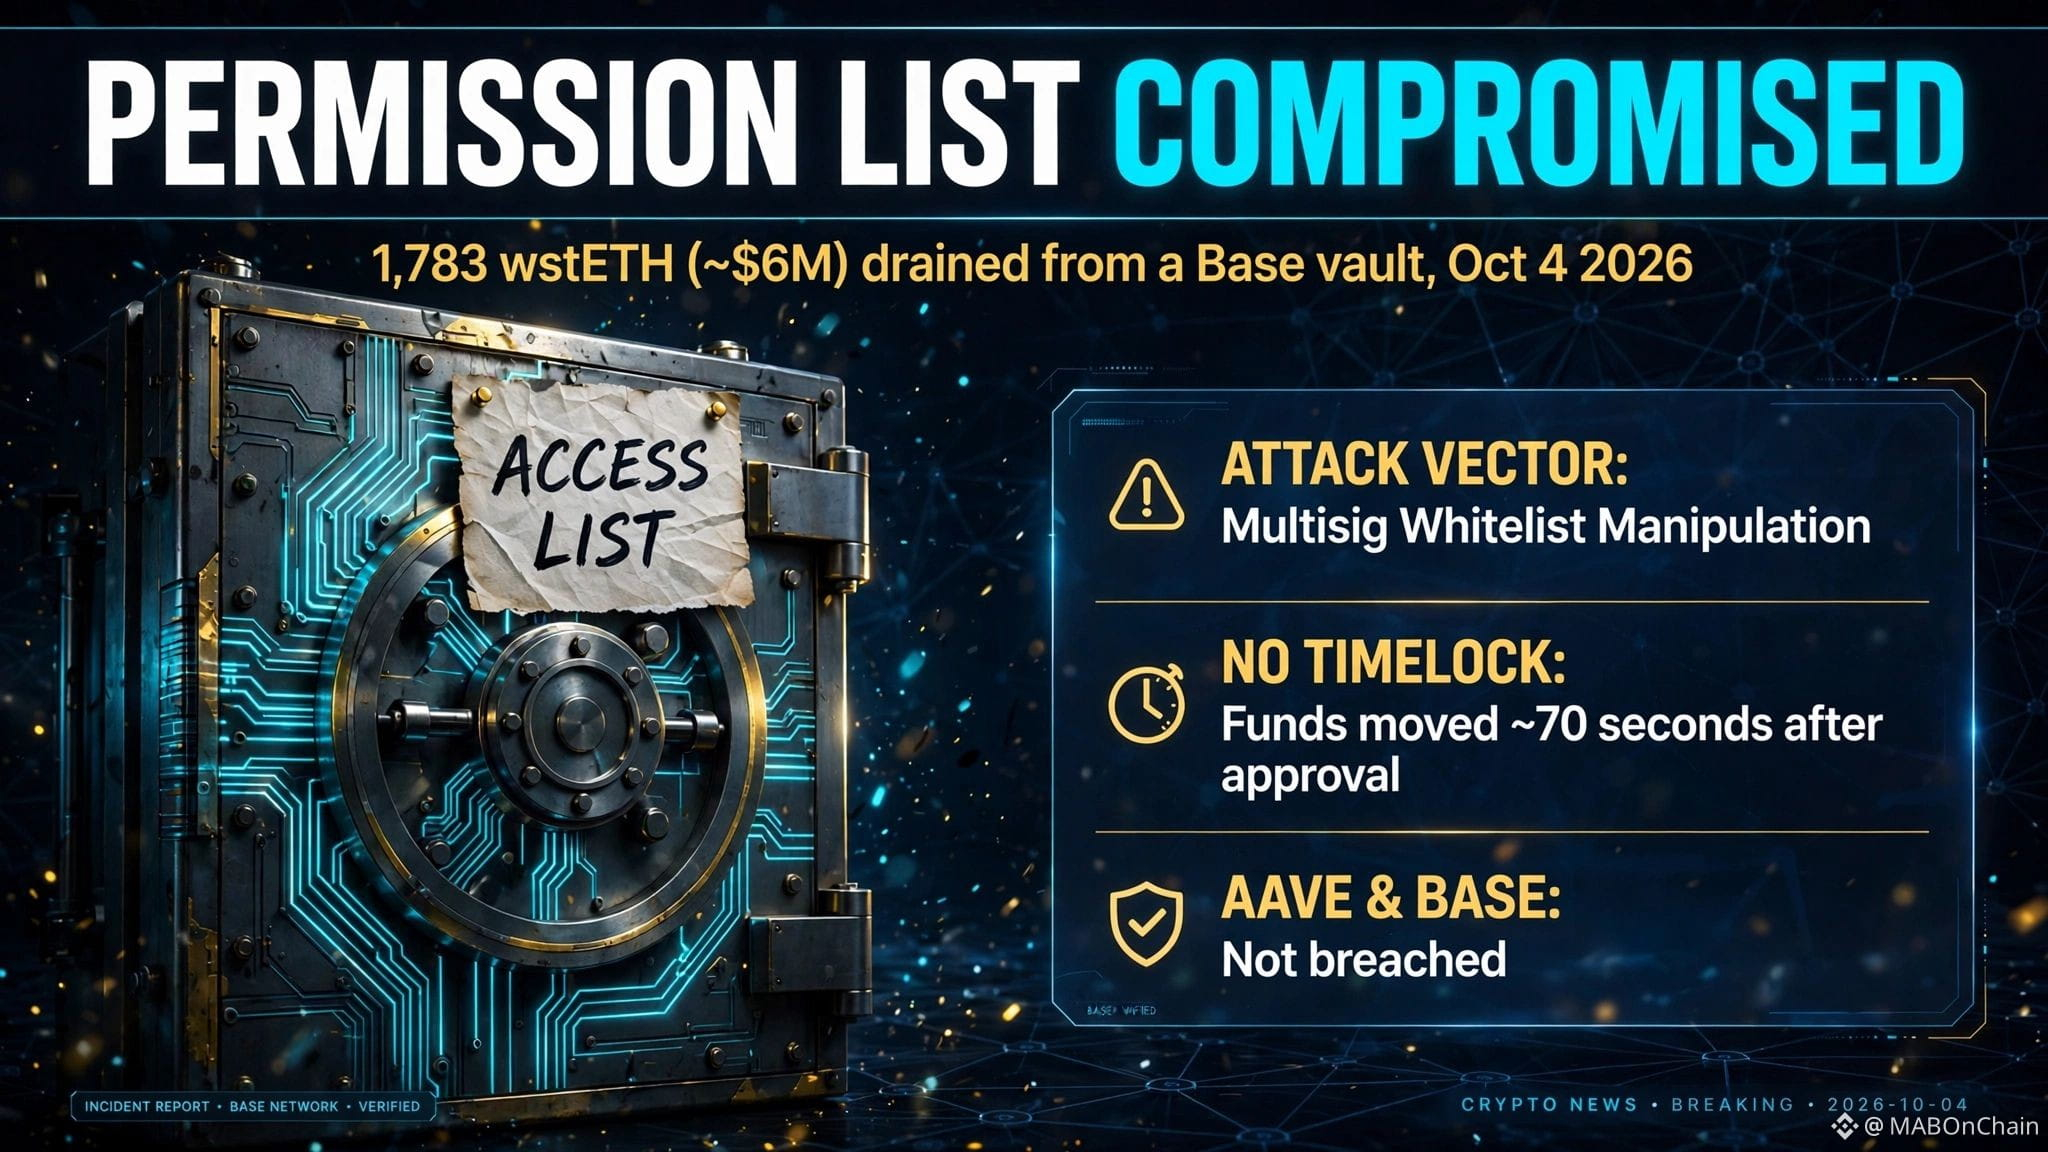
1 783 wstETH. Environ 6 millions de dollars. Vidés d’un coffre-fort sur Base le 4 octobre, en plein jour, on-chain.
Ce dont personne ne parle, c’est à quel point tout cela semblait normal. Un nouveau contrat a été ajouté à la liste blanche des coffres-forts. Le portefeuille multisignature a fait son travail : trois des sept signataires ont approuvé la modification. Puis le contrat des attaquants a emprunté des aBaswstETH et est reparti. Six sorties de fonds sans accroc. Le système a fonctionné exactement comme prévu.
C’est là que le bât blesse. Rien n’a échoué. La liste d’accès a été modifiée par la grande porte, les deux changements étant espacés d’environ une minute, et les fonds ont commencé à bouger quelque 70 secondes plus tard. Aucun délai de verrouillage entre l’approbation et l’exécution : personne n’a donc eu le temps de le remarquer ni de l’arrêter.
Aave n’a pas été compromis. Base n’a pas été compromis. La vulnérabilité résidait dans le système d’autorisations du coffre-fort lui-même.
Tout le monde audite la logique des contrats intelligents. Presque personne ne vérifie les deux questions qui continuent de vider les coffres-forts : qui est autorisé à modifier la liste d’accès, et à quelle vitesse peut-il le faire ?
Une multisignature avec exécution instantanée, ce n’est pas une sécurité à toute épreuve. C’est une procédure d’approbation rapide. Les délais de verrouillage sont cette infrastructure peu palpitante dont personne ne se vante, mais c’est précisément ce qui aurait empêché cela.
$ETH #DeFi