


Le protocole de transaction inter-chaînes NEAR Intents fait à nouveau l’objet d’un incident de sécurité : environ 3,8 millions de dollars d’actifs auraient été volés.
L’équipe de NEAR Intents indique que l’incident provient d’une faille survenue lors de l’interaction entre son infrastructure de dépôt et de retrait Omni et les contrats intelligents de NEAR Intents. Après avoir détecté l’anomalie, l’équipe a suspendu le service et affirme que la faille côté contrat a été corrigée dans l’environ une heure suivant sa découverte ; les utilisateurs concernés recevront une compensation intégrale.
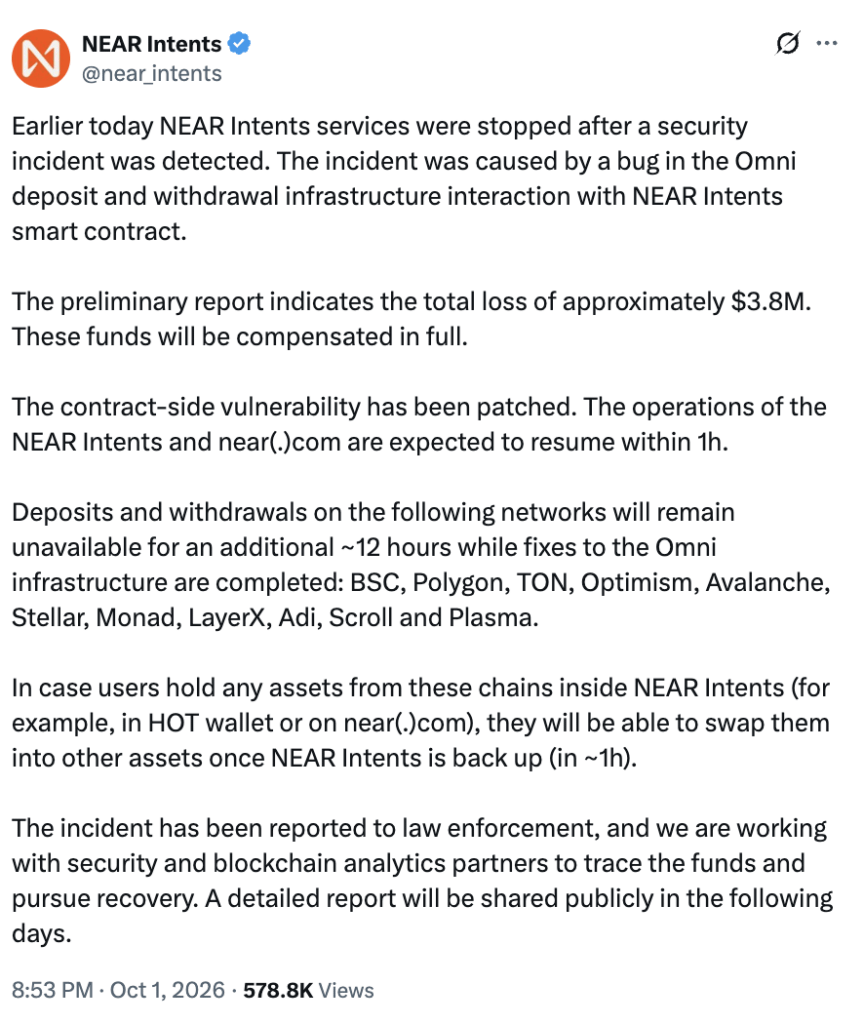
Le cofondateur de NEAR, Illia Polosukhin, a également souligné que cette fois, la zone d’impact de l’incident était principalement concentrée sur les actifs USDT de la BNB Chain ; le réseau principal NEAR, le token NEAR et les autres applications n’ont pas été directement affectés.
Environ 3,865 millions de USDT ont été dérobés, en 5 transferts
La société d’analyse on-chain Bitquery a poursuivi le traçage et indique que, entre le soir du 30 septembre et le 1er octobre, l’attaquant a retiré environ 3,865 millions de USDT en 5 fois depuis une adresse de coffre BNB Chain utilisée par NEAR Intents. L’ensemble du processus aurait duré environ 6 heures.
Après les fonds, ils ont été convertis en BNB, puis répartis en dizaines d’autres nouvelles adresses. Bitquery indique qu’au 1er octobre dans l’après-midi, il est possible de retracer environ 99% de la destination des fonds volés, dont :
Environ 76% ont été convertis en 34,69 BTC, répartis sur 4 adresses Bitcoin ;
Environ 802 000 dollars ont été acheminés vers les adresses de KuCoin ;
Environ 90 000 dollars ont ensuite été convertis en actifs liés à Monero.
ZachXBT : flux de fonds anormaux vers KuCoin, puis passage vers Bitcoin
Dès le début, l’enquêteur on-chain ZachXBT a découvert un écoulement anormal provenant du portefeuille “hot” BNB Chain utilisé par NEAR Intents, puis a précisé que les fonds ont ensuite été envoyés à KuCoin, avant d’être transférés inter-chaînes vers Bitcoin.
Toutefois, à ce jour, KuCoin n’a pas encore confirmé publiquement s’il a gelé des comptes ou des fonds concernés ; des médias indiquent qu’ils ont contacté KuCoin, mais n’ont pas reçu de réponse immédiate.
Aujourd’hui, le 2, l’incident a connu de nouveaux développements. Le directeur général de NEAR Intents, Alex Shevchenko, a déclaré que l’équipe avait identifié l’identité de l’attaquant, et a publié un message : « Nous savons qui vous êtes. » L’équipe a également fourni des adresses de remboursement pour BTC, BNB et Solana, afin que l’attaquant rende les fonds dans un délai de 48 heures via le mécanisme de « divulgation responsable (responsible disclosure) ». Si la date limite est dépassée, l’équipe indique que cette fenêtre se fermera.
NEAR Intents a été rétabli, mais certaines fonctions inter-chaînes restent limitées
Après avoir corrigé la faille, NEAR Intents et near.com ont rétabli les principaux services. Toutefois, au début de l’incident, 11 lignes de dépôt-retrait de réseaux différents ont été limitées, y compris BNB Chain, Polygon, Optimism, etc. L’équipe estimait au départ qu’il faudrait environ 12 heures supplémentaires pour rétablir progressivement les services. Au 2 octobre, NEAR Intents avait partiellement rétabli les services.
NEAR Intents indique également qu’il a collaboré avec les autorités d’application de la loi et des sociétés d’analyse on-chain pour retracer les fonds, et qu’il publiera par la suite un rapport d’incident complet.
NEAR Intents est un système de transactions inter-chaînes basé sur l’écosystème NEAR (intent-based trading system), dont le rôle principal est de permettre aux utilisateurs d’échanger des actifs entre différentes blockchains. Il utilise des infrastructures de base comme Omni Bridge pour gérer les dépôts et retraits entre différentes chaînes. D’après la documentation officielle de NEAR, Omni Bridge est le principal pont de règlement inter-chaînes de NEAR Intents, chargé de gérer les entrées et sorties d’actifs multi-chaînes tels que Bitcoin, Ethereum, Arbitrum, Base, Solana et TON.
Cette faille s’est produite au niveau de la couche de dépôt-retrait Omni et dans l’interaction avec les contrats intelligents de NEAR Intents, et non parce que la couche de consensus NEAR ou le réseau principal NEAR lui-même aurait été compromis.
La réaction du marché a été assez directe. Après la révélation de l’incident, NEAR a temporairement chuté d’environ 6,7% sur une journée, pour tomber autour de 4,9 dollars. D’après les dernières données de CoinGecko au 2 octobre, NEAR se situe autour de 4,98 dollars, avec un volume d’échanges sur 24 heures d’environ 1,47 milliard de dollars ; au cours des 7 derniers jours, le prix a encore augmenté d’environ 12,8%.
Le moment de cet incident est particulièrement sensible. NEAR Intents n’avait annoncé qu’il y a environ un mois que le volume cumulé de transactions inter-chaînes de la plateforme avait dépassé 25 milliards de dollars. À présent, NEAR Intents Explorer indique que le volume cumulé de transactions de la plateforme a dépassé 30 milliards de dollars, et que le volume sur 24 heures se situe environ entre 80 millions et 160 millions de dollars.
En d’autres termes, il ne s’agit déjà plus d’un simple protocole de test. Lorsque des systèmes inter-chaînes traitent des actifs de plusieurs milliards, voire de plusieurs dizaines de milliards de dollars, un petit défaut dans une couche de dépôt-retrait peut rapidement se transformer en un incident de plusieurs millions de dollars.
Le suivi de Bitquery a également mis au jour un détail assez ironique : après avoir dérobé les fonds, l’attaquant a ensuite fait réaliser par NEAR Intents lui-même un échange inter-chaînes de l’argent volé, soit environ 822 000 dollars de “butin”. Autrement dit, le pirate a volé de l’argent via NEAR Intents, puis a utilisé NEAR Intents pour transférer l’argent dérobé.
Cela met en évidence la double facette du « inter-chaînage ». Il permet aux utilisateurs ordinaires d’échanger plus facilement des actifs entre différentes blockchains ; mais la même commodité peut aussi aider les attaquants à fragmenter plus rapidement, effectuer des transferts inter-chaînes et convertir des actifs volés.
« Piratage de NEAR Intents : plus de 3,8 millions de dollars ! Les fonds sont transférés vers KuCoin pour y être convertis en BTC ; l’équipe affirme avoir identifié le pirate et s’engage à rendre l’argent sous 48 heures » — cet article a été publié pour la première fois sur (BlockBeats).