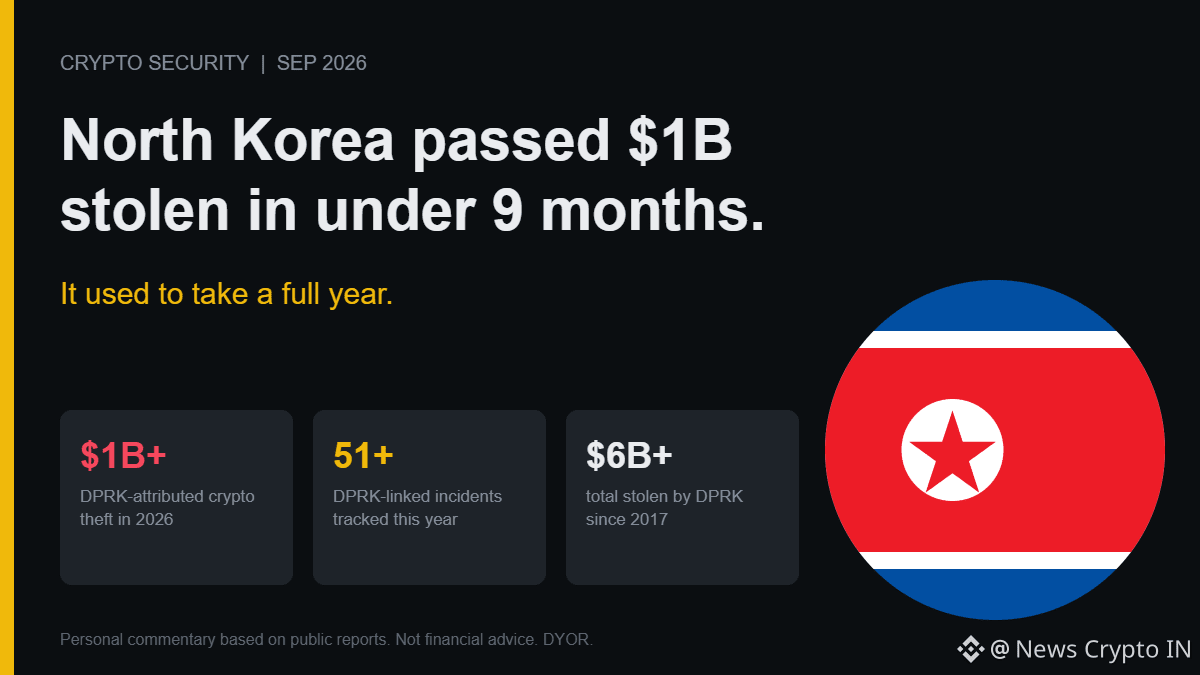
La Corée du Nord vient de franchir le cap de 1 milliard de dollars de vols en crypto pour 2026, et ce en moins de 9 mois. L’an dernier, ce seuil avait nécessité 12 mois complets.
Le piratage de Bitget (387,5 M$, confirmé le 24 septembre) a fait passer le total au-delà de la barre. Elliptic a recensé 51+ incidents liés à la RPDK rien que cette année, dans le cadre d’un butin cumulé dépassant les 6 Md$ depuis 2017. Autre exemple en 2026 : l’attaque du protocole Drift, où l’ingénierie sociale a permis de faire sortir 285 M$ en 12 minutes.
Cette accélération compte davantage que le total. Un acteur étatique qui va plus vite pour extraire des sommes à neuf chiffres signifie que le modèle de sécurité du secteur ne fait pas que perdre de l’argent : il perd la course. Les échanges renforcent une surface d’attaque (portefeuilles à chaud, audits de contrats intelligents), et le coup suivant arrive par une autre porte : transferts usurpés, ingénierie sociale, accès interne.
Toutes les attributions ne sont pas incontestables ; le PDG de Bitget a lui-même déclaré que les tactiques étaient « cohérentes avec » des groupes de la RPDK, sans confirmation de Lazarus. Mais le schéma observé sur 51 incidents cette année est difficile à écarter comme une simple coïncidence.
À ce rythme, à partir de quand le vol de 1 Md$ par an, commandité par un État, devient-il un coût que le secteur se contente d’intégrer, au lieu d’une crise ?
#Lazarus #CryptoSecurity