

Vous êtes-vous déjà imaginé interagir avec un réseau blockchain complet, payer des frais, faire des transferts de tokens et, à la fin, découvrir que la blockchain elle-même était une arnaque ? 😱
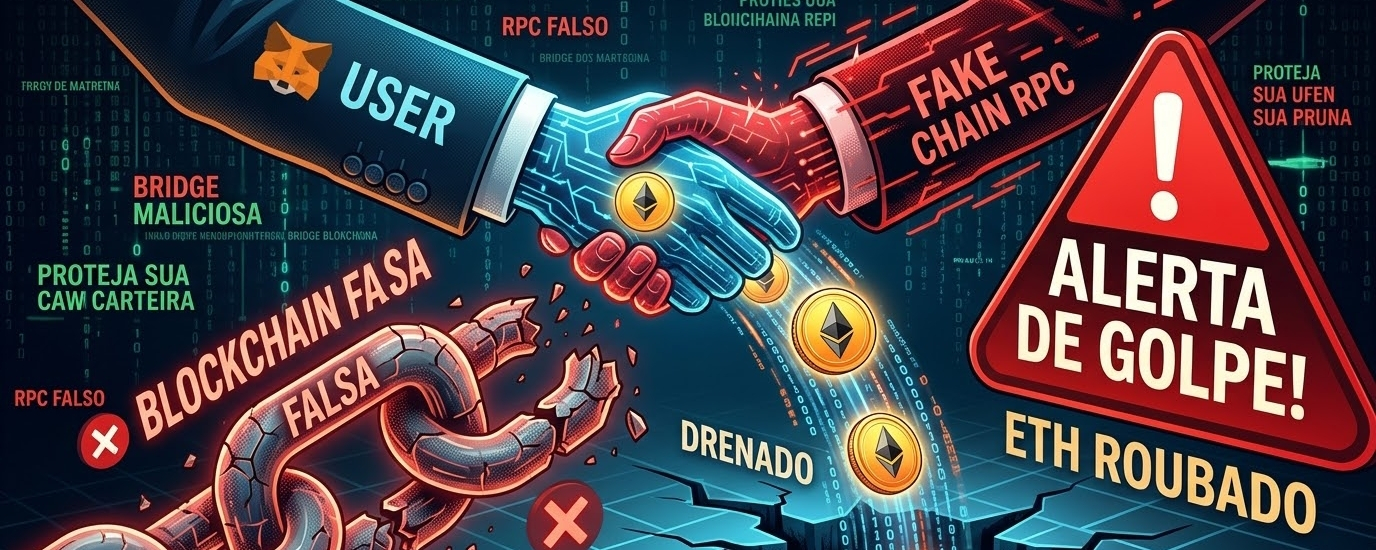
Malheureusement, cela s'est produit récemment. Des escrocs ont porté l'ingénierie sociale et le phishing dans l'écosystème Web3 à un tout nouveau niveau : ils ont créé un faux nœud réseau (RPC) et des ponts frauduleux pour soutirer plus de 2 millions de dollars en Ethereum (ETH) à des centaines d’investisseurs !
Si vous évoluez dans le Web3, interagissez avec DeFi, des Airdrops ou de nouveaux réseaux L2, vous devez comprendre cette arnaque pour ne pas devenir la prochaine victime.
🔍 Comment l’attaque de la « Fake Blockchain » a fonctionné ?
Traditionnellement, les hacks se produisent via des failles dans des contrats intelligents ou le vol de clés privées. Mais dans ce cas, les attaquants ont mis en place une infrastructure fantôme :
Le piège du RPC et du Chain ID : Les escrocs ont déployé un réseau personnalisé (en simulant un projet réel/attendu par le marché). Ils ont configuré un serveur RPC (le nœud qui relie votre portefeuille au réseau) entièrement contrôlé par eux.
Solde faux et illusion de gains : En ajoutant le réseau dans MetaMask ou Rabby, l’utilisateur voyait des soldes et des transactions dans le dApp qui semblaient à 100% légitimes.
L’attaque du pont (Bridge) : Les victimes ont envoyé de l’ETH réel en pensant qu’elles réalisaient un pont d’actifs vers un nouveau réseau. Au moment où les fonds sont tombés « sur le pont », les hackers ont modifié le code du portail et drainé des centaines d’ETH en une seule transaction, en envoyant la valeur vers des mixeurs comme Tornado Cash.
🛡️ Comment protéger votre portefeuille contre les réseaux falsifiés (Fake RPCs) ?
Pour naviguer en toute sécurité sur Web3, suivez ces 4 règles d’or :
N’ajoutez jamais des RPC de liens inconnus : utilisez toujours des agrégateurs de réseaux vérifiés par la communauté, comme Chainlist (chainlist.org), plutôt que de cliquer sur des boutons « Add Network » dans des dApps suspects.
Attention aux ponts (bridges) non officiels : avant de transférer de vrais actifs (comme ETH, BNB ou USDT), confirmez dans les canaux officiels du projet (Docs, Discord officiel, X/Twitter vérifié) quel est le contrat officiel du pont.
Utilisez des portefeuilles de test (Burner Wallets) : n’utilisez jamais votre portefeuille principal — celui où vous conservez vos économies à long terme — pour tester de nouveaux réseaux, farmer des airdrops ou interagir avec des protocoles récents.
Vérifiez ce que vous signez : si la fenêtre (pop-up) de votre portefeuille affiche des messages comme « Unrecognized Network » ou demande des autorisations de dépense étranges sur le réseau principal (Mainnet) alors que vous pensez être sur un autre réseau, ANNULER immédiatement.
💡 La sécurité sur Web3 commence par la prévention. L’écosystème évolue vite, mais les arnaques aussi !
Si ce contenu vous a aidé à mieux comprendre ce nouveau type d’attaque, likez 👍, partagez avec vos amis investisseurs et commentez ci-dessous : vous vérifiez les données des réseaux avant de les ajouter à votre portefeuille ? 👇