$LINK vient d’offrir à la sécurité inter-chaînes une mise à niveau sérieuse. 🔗🚨
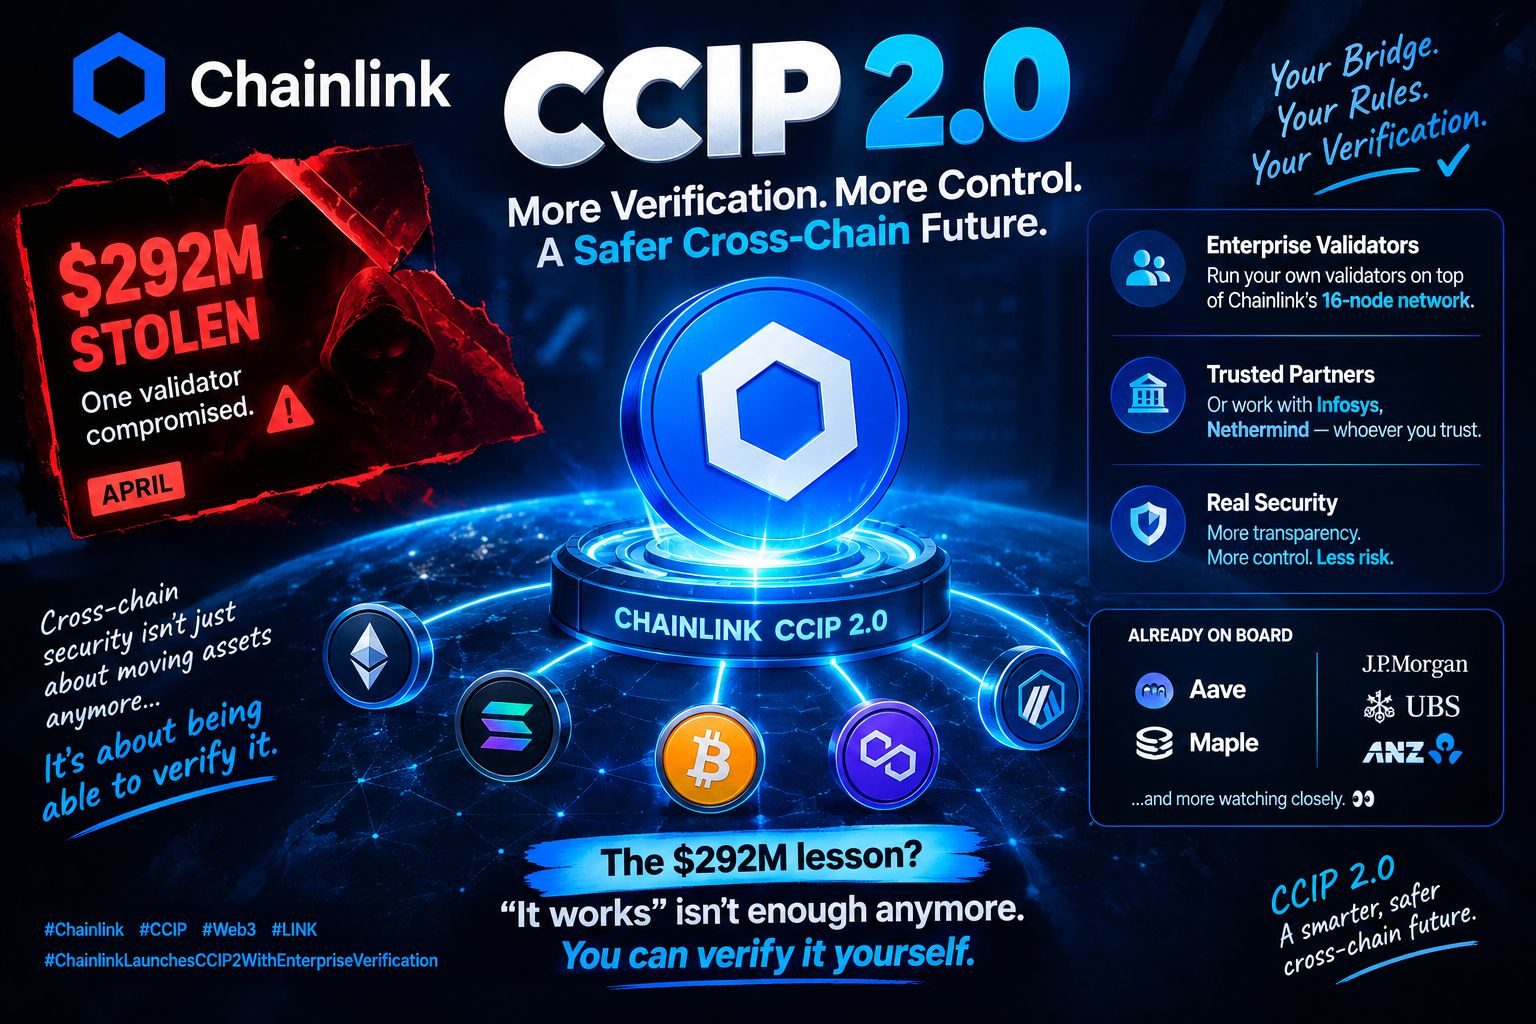
En avril, 292 M$ ont été dérobés après qu’un seul validateur ait été compromis.
Avançons jusqu’à aujourd’hui → Chainlink lance CCIP 2.0, en plaçant davantage de puissance de vérification directement entre les mains des entreprises.
Au lieu de s’appuyer sur une configuration fixe unique, les entreprises peuvent désormais faire appel à leurs propres validateurs de confiance — ou collaborer avec des acteurs comme Infosys et Nethermind. 🏦
Cela change la conversation.
Ce n’est plus seulement :
« Ce pont peut-il transférer des actifs ? »
Désormais, c’est :
« Peut-on vérifier indépendamment ce qui se passe ? »
Aave et Maple sont déjà impliqués, tandis que de grandes institutions financières comme JPMorgan, UBS et ANZ surveillent de près l’infrastructure. 👀
La leçon la plus importante tirée de l’incident des 292 M$ ?
La sécurité inter-chaînes ne peut pas simplement être accordée comme fiable. Elle doit être vérifiable.
Et c’est exactement la direction vers laquelle pousse CCIP 2.0.
#Chainlink #CCIP #Web3 #LINK.
#ChainlinkLaunchesCCIP2WithEnterpriseVerification