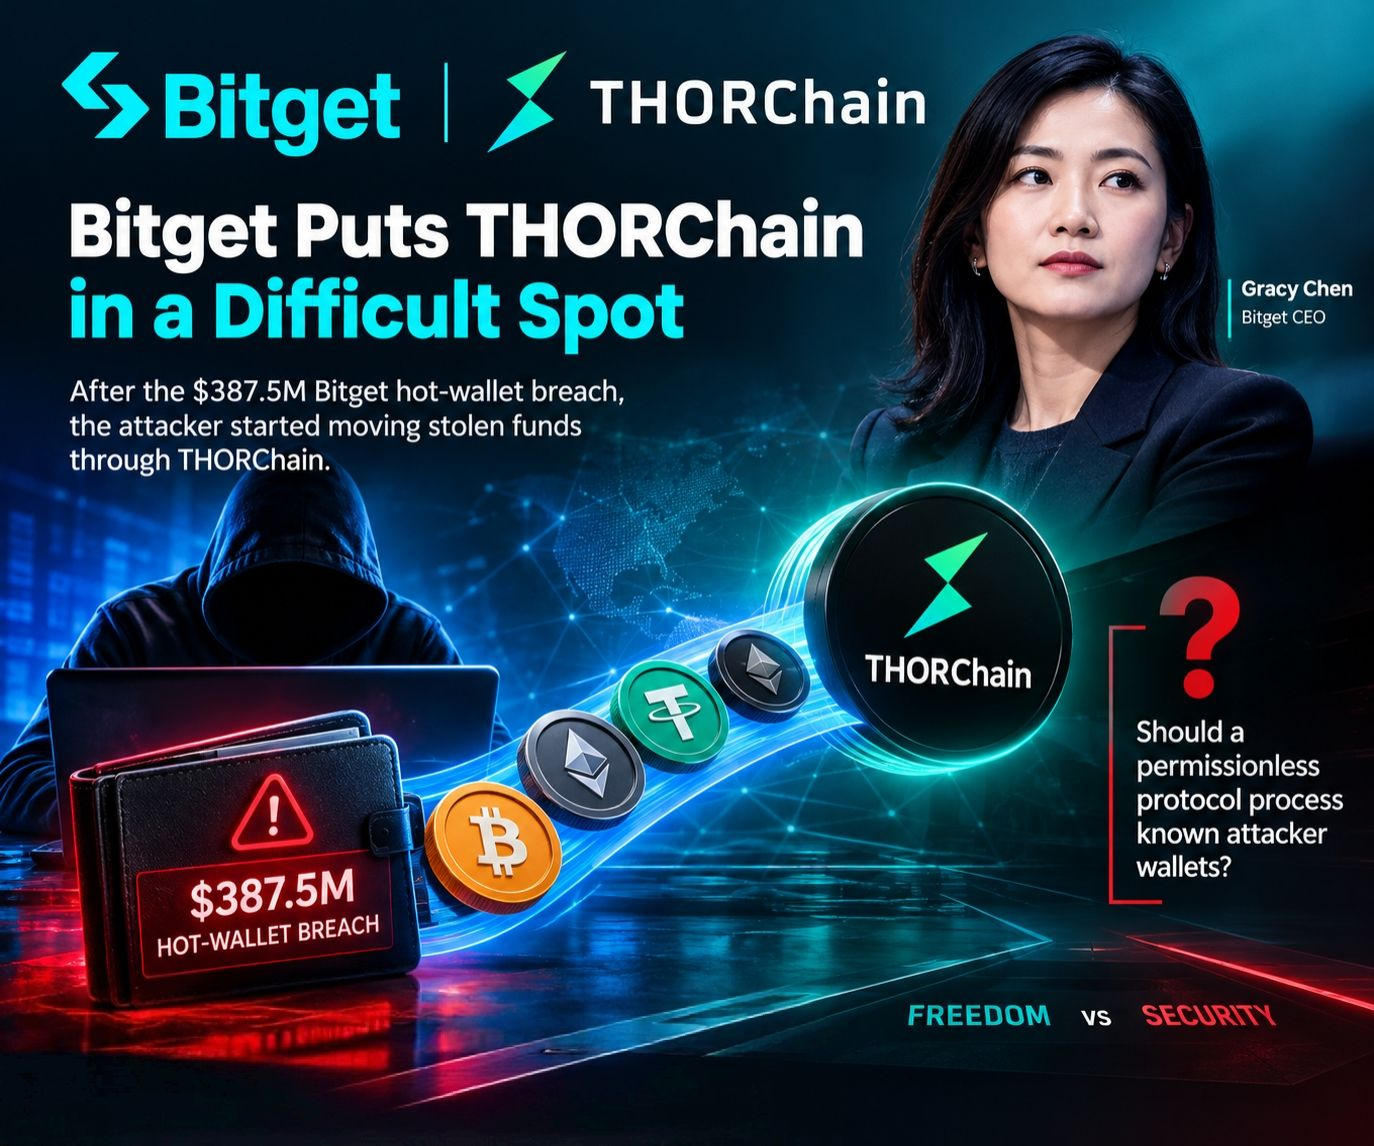
L’incident de sécurité récent de Bitget a déclenché un nouveau débat autour de THORChain et des protocoles cryptographiques sans permission.
Après la brèche signalée de 387,5 M$ dans le portefeuille hot de Bitget, l’attaquant aurait commencé à transférer une partie des actifs dérobés via THORChain.
La PDG de Bitget, Gracy Chen, a publiquement appelé THORChain à cesser de traiter les transactions liées aux portefeuilles de l’attaquant identifié.
Cela soulève une question importante pour les protocoles décentralisés :
Si une adresse a été publiquement identifiée comme appartenant à un suspect d’attaquant, un protocole sans permission devrait-il continuer à traiter ses échanges (swaps) ?
THORChain a déjà fait face à une discussion similaire, notamment après le piratage de 1,46 Md$ de Bybit, lorsque des actifs volés auraient été acheminés via le protocole.
Le défi, c’est que les systèmes sans permission ne disposent généralement pas d’un mécanisme traditionnel pour geler ou bloquer des comptes individuels.
Ainsi, le débat dépasse la simple question de savoir si un attaquant peut être identifié.
La question la plus importante est ce qu’un protocole décentralisé devrait faire une fois que ces adresses sont connues.
#Bitget #GracyChen #CryptoSecurity #DeFi: