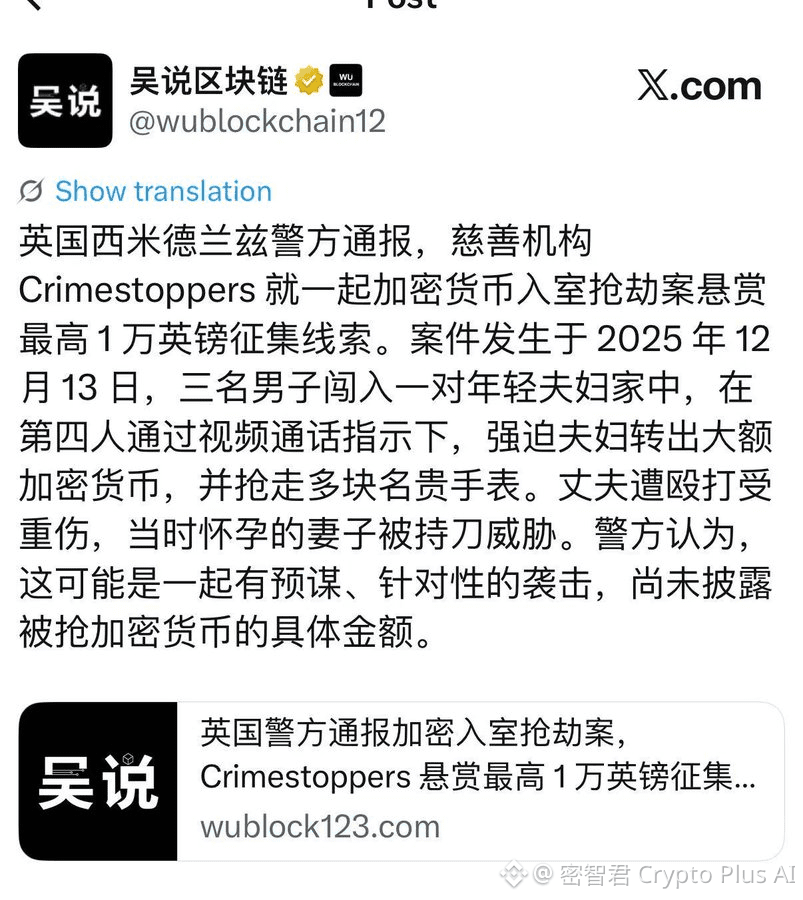
Choc ! Un couple britannique a été victime de la forme la plus primitive d’« attaque par clé privée » : trois hommes ont fait irruption dans le domicile, le mari a été grièvement blessé, et la femme enceinte a été menacée avec un couteau. Le quatrième individu a dirigé l’opération à distance via une vidéo, les forçant à transférer leurs actifs chiffrés vers un portefeuille désigné, tout en volant plusieurs montres de marque. La police estime qu’il s’agit d’une attaque ciblée, préméditée et clairement dirigée contre le détenteur de crypto-monnaies. Une récompense pouvant aller jusqu’à 10 000 livres sterling est actuellement offerte pour toute information.
Ce type d’affaire révèle le risque le plus facilement négligé des actifs autoconservés : les portefeuilles froids peuvent protéger contre les hackers, mais ne peuvent pas empêcher que le détenteur soit directement contrôlé. Les attaquants n’ont pas besoin de casser les phrases secrètes : s’ils obtiennent l’adresse, les membres de la famille et l’ampleur des avoirs, ils peuvent contourner toutes les mesures de sécurité on-chain.
Ce qu’il faut réellement dissimuler ne se limite pas à la clé privée : il faut aussi cacher le lien entre l’identité et la richesse. Les publications publiques, l’étalage des positions, la divulgation de l’adresse et même le suivi des déplacements en temps réel transforment des actifs anonymes en véritables signaux de localisation dans le monde réel.
Les gros montants devraient être répartis et stockés séparément : le portefeuille du quotidien ne doit contenir que des fonds limités ; la position principale doit être gérée via plusieurs signatures (multisig), avec des verrous temporels et des sauvegardes hors site, tout en réduisant l’exposition de la richesse sur les réseaux sociaux. La sécurité on-chain résout la question de la conservation des actifs ; la sécurité personnelle, elle, détermine si vous êtes capable de les protéger.$BTC