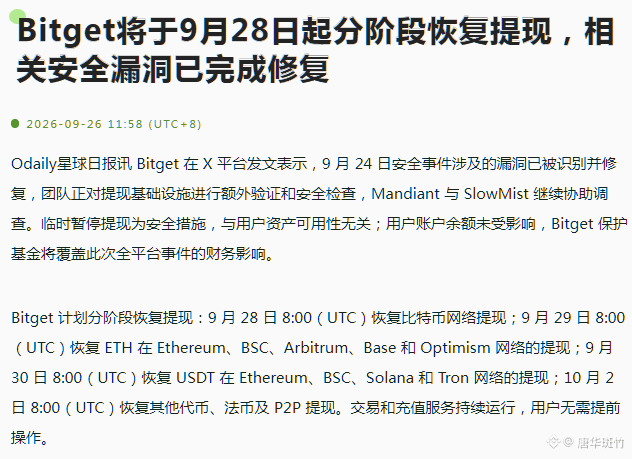
Bitget annonce la reprise progressive des retraits à partir du 28 septembre, en indiquant que les failles de sécurité concernées ont été corrigées. Quoi qu’il en soit, il n’y a rien à faire, même si tout le monde est pressé : attendez le 28, vers 16h00 (heure de Pékin), le jour même, seuls les retraits sur le réseau BTC seront possibles. Les autres chaînes seront ensuite rouvertes progressivement, et la plupart des tokens, monnaies fiduciaires et P2P n’attendront que le 2 octobre en fin d’après-midi. On a vraiment l’impression que tout le monde traverse la rivière en tâtonnant, à tâcher de ne pas tomber, comme si la maîtrise n’était pas totalement assurée.
En comparant l’incident de piratage de #Bitget et celui de Bybit, les deux cas sont clairement très différents. La différence la plus marquante : Bybit a fermement tenu bon face à la pression, a refusé de suspendre les retraits, et n’a arrêté les retraits à aucune seconde. Son PDG, @benbybit, a fait preuve d’une assurance et d’un courage remarquables : il a rapidement stabilisé la situation. Mieux encore, l’incident lui a finalement profité, en transformant le piratage en une grande publicité pour mettre en avant la solidité de Bybit et son sens de la responsabilité envers sa crédibilité. Après le piratage, Bitget a en revanche choisi de fermer immédiatement les retraits : la différence entre les deux est du niveau “ciel et terre”.
Un autre point de différence : chez Bybit, seul un problème sur la chaîne ETH est survenu. Après l’événement, @Bybit_ZH a presque immédiatement identifié la cause et l’a rendue publique ; la faille a été colmatée immédiatement. Pendant ce temps, les retraits ont continué normalement. Quant à Bitget, plusieurs chaînes ont été touchées et les tokens ont été “mis en tout” en une seule fois. Après l’incident, Bitget a semblé un peu perdu, et à ce jour n’a toujours pas annoncé clairement la cause. Ils disent seulement que la faille a été corrigée, mais l’ouverture des retraits se fait avec prudence et par étapes. Du coup, ça laisse encore un peu de place à l’inquiétude : est-ce que toutes les failles de sécurité ont vraiment été éliminées ? Et si, une fois les retraits rouverts, le hacker revenait une nouvelle fois, et que la situation redevenait incontrôlable, obligeant à stopper à nouveau les retraits ? Dans ce cas, ce serait vraiment embêtant. $BB