

Qu’est-ce qui s’est passé
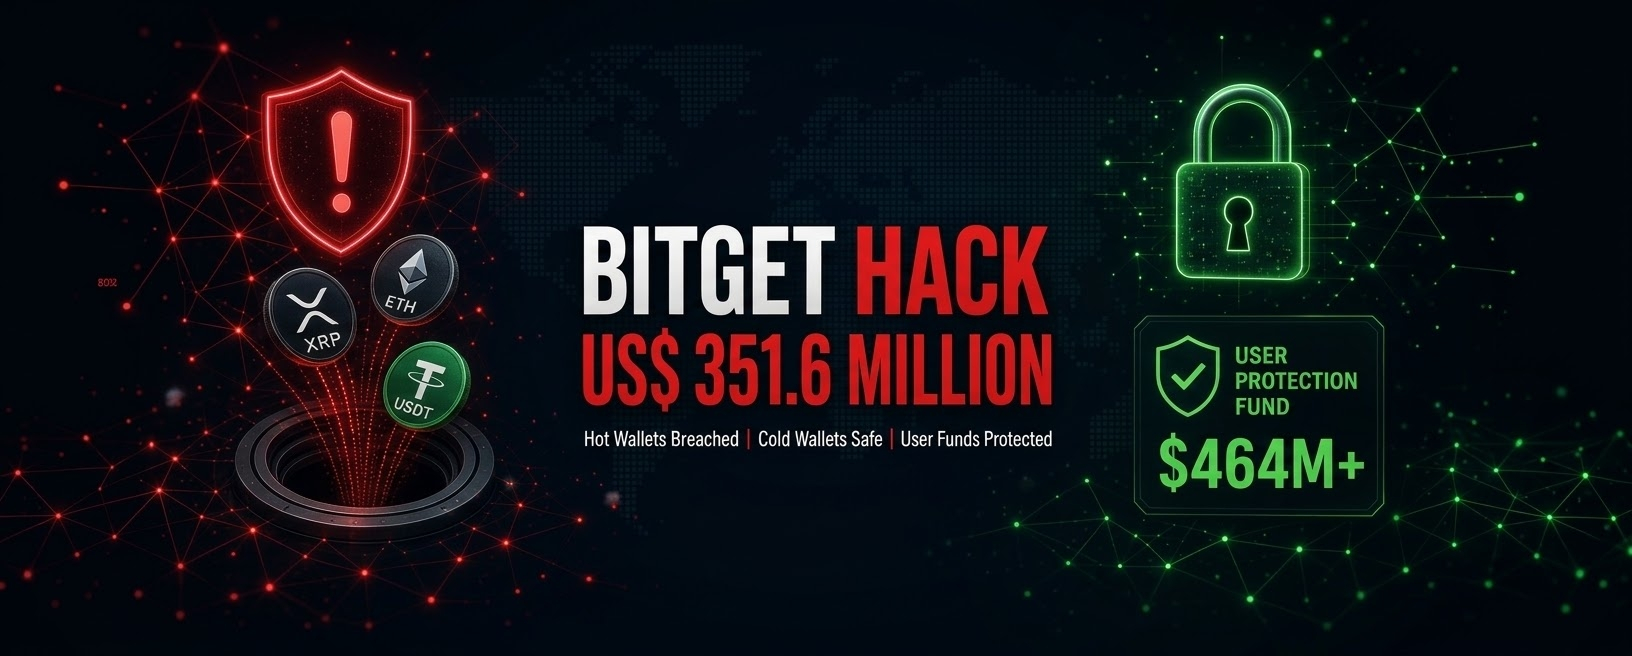
À 18h31 UTC le 24 septembre, les systèmes de sécurité de Bitget ont détecté des transferts non autorisés quittant une partie des hot wallets et warm wallets de l’exchange. Le montant concerné a atteint 351,6 millions de dollars — le plus gros piratage de 2026 à ce jour.
Comment l’attaque a fonctionné
Selon la PDG Gracy Chen, les intrus n’ont pas eu accès aux clés privées de Bitget — cette possibilité a déjà été exclue par l’entreprise. À la place, ils ont compromis un système interne de l’infrastructure de portefeuilles, falsifié des données de transaction et réussi à déclencher le propre processus normal d’autorisation de l’exchange pour déplacer les fonds. Bitget a confirmé que la sortie a déjà été contenue et qu’il n’y a plus de transferts non autorisés en cours.
Ce qui est protégé et ce qui est suspendu
Portefeuilles froids : restent 100 % sûrs, sans aucune implication dans l’incident.
Les soldes des utilisateurs : exacts et protégés, selon Bitget.
Dépôts et trading : fonctionnement normal.
Retraits : suspendus par précaution, sans délai défini pour une reprise.
Couverture : le Fonds de protection des utilisateurs de Bitget dispose de plus de 464 millions de dollars US — de quoi couvrir toute la perte.
Parmi les actifs sortis des portefeuilles compromis figurent ETH, USDC, USDT, BNB et AVAX, selon le suivi on-chain.
Soupçon (encore préliminaire) concernant la Corée du Nord
Bitget affirme disposer d’indices préliminaires — des schémas d’IP et de VPN — qui laissent penser à une possible implication d’un groupe de hackers nord-coréens, mais considère l’attribution comme non confirmée tant que l’enquête se poursuit. L’entreprise a promis de publier un rapport technique complet, incluant la cause racine de l’attaque, dès que les investigations seront terminées.
Contexte : une année difficile pour la sécurité crypto
L’affaire s’inscrit dans une série d’incidents qui ont déjà marqué 2026 : en juillet, un défaut de micrologiciel dans le portefeuille matériel Coldcard a entraîné une perte d’environ 120 millions de dollars US ; ce mois-ci, la sidechain Liquid, de Blockstream, a perdu environ 320 millions de dollars US lors d’une action attribuée à des hackers « white hat ». Avec 351,6 millions de dollars, Bitget figure sur la liste comme l’un des plus grands cas de l’année.
La sécurité d’une plateforme d’échange, c’est une affaire sérieuse, et il vaut la peine de la surveiller de près quand elle implique des montants de cette taille. Je continue à vous apporter ce type de mise à jour dès qu’elle sort — suivez-moi ici sur Binance Square.
Contenu informatif, basé sur des communiqués officiels de Bitget