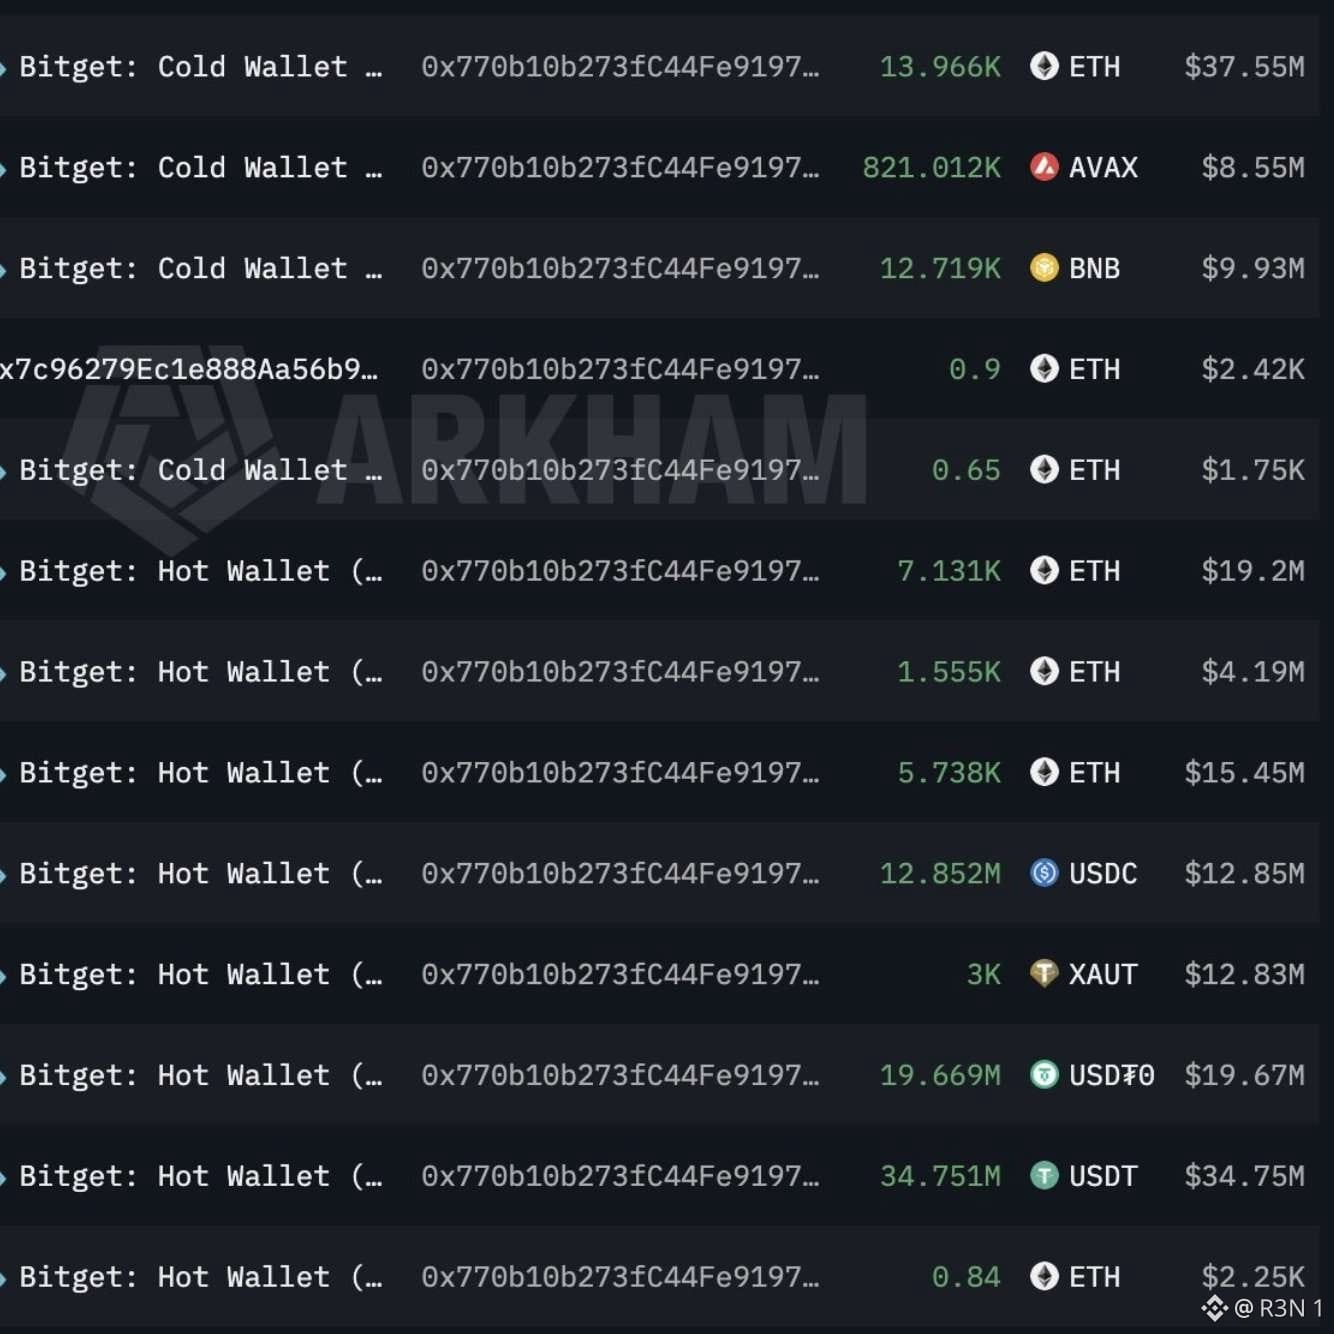
Aucune clé privée n’a été volée ici. Ce détail compte plus que le titre de 351,6 millions de dollars, car il change la nature réelle du problème.
La PDG de Bitget, Gracy Chen, a confirmé que l’attaquant avait compromis un système backend au sein de l’infrastructure du portefeuille, falsifié des données de transaction et déclenché le propre processus d’autorisation de l’échange pour faire sortir des fonds, plutôt que d’obtenir les clés directement. La compromission a touché les portefeuilles à chaud et à tiède, détectée à 18 h 31 UTC le 24 septembre. Le XRP a été l’actif unique le plus important pris ; selon Lookonchain, il s’agit de 102,93 millions de tokens d’une valeur de 157,48 millions de dollars. Les portefeuilles à froid, dit Bitget, restent entièrement sûrs et n’ont pas été touchés.
La réponse a été rapide, du moins sur le papier. Des protocoles d’urgence ont été activés en quelques minutes : les retraits ont été suspendus en attendant un examen de sécurité, tandis que les dépôts et les échanges restaient ouverts. Chen affirme que la perte totale relève du Fonds de protection des utilisateurs de Bitget, qui détient plus de 464 millions de dollars. Les forces de l’ordre et des sociétés de sécurité on-chain ont été informées ; des adresses ciblées ont déjà été identifiées. Chen a également indiqué que des similitudes préliminaires d’IP et de VPN suggèrent une éventuelle implication nord-coréenne, même si elle s’est abstenue de le confirmer.
Le contexte qui compte : il s’agit désormais du plus important vol de crypto à un seul montant de 2026, dépassant les quelque 320 millions de dollars dérobés au Liquid Network de Blockstream le 6 septembre, faisant de septembre le mois le plus coûteux pour les piratages de crypto cette année.
Mon avis honnête : un processus d’autorisation compromis plutôt que des clés volées correspond à un mode de défaillance plus facilement contenible ; un problème d’infrastructure ou de contrôle d’accès plutôt qu’une compromission cryptographique, et la séparation des portefeuilles à froid a tenu. La question de savoir si les fonds sont réellement en sécurité dépend encore du fait que le fonds de protection verse effectivement les indemnisations promises.
Ce que je surveille : le rapport technique complet que Chen a promis, et si les retraits reprennent une fois l’examen terminé. Elle a explicitement dit qu’elle ne s’engagerait pas sur un calendrier qu’elle ne pourrait pas garantir.
#BTC Price Analysis# #Altcoin Season# $BTC $ETH