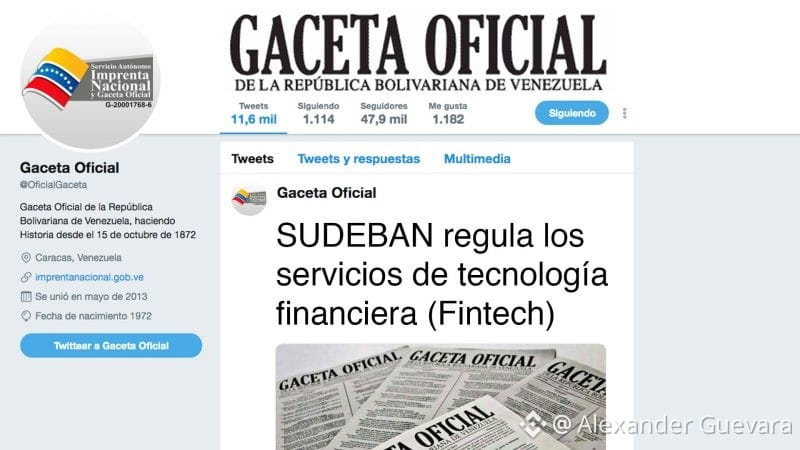
Il n’existe aucune loi ni résolution de la SUDEBAN qui interdise l’utilisation de bots pour des fonctions légitimes (comme l’assistance client automatisée via des chats ou le support d’entreprise) ; toutefois, l’interdiction stricte de bots programmés par des tiers pour interagir avec les plateformes de la banque électronique repose sur la Résolution n° 641.10, qui établit les « Normes qui régissent l’utilisation des services de la banque électronique ».
Cette restriction ne s’exprime pas sous le terme explicite de « bot », mais dans la réglementation des facteurs de sécurité, d’authentification et d’utilisation de canaux automatisés :
Authentification obligatoire et non transférable La réglementation exige que l’accès à la banque électronique se fasse au moyen de facteurs d’authentification robustes, exclusivement liés au client humain (tels que les clés dynamiques, les coordonnées ou la biométrie). L’utilisation de scripts ou de bots automatisés pour consulter des soldes, effectuer des virements ou capturer des écrans de manière massive enfreint ces directives de sécurité.
Prévention des fraudes électroniques : La résolution oblige les entités bancaires à mettre en place des mécanismes de surveillance et de détection de schémas transactionnels inhabituels. Les accès automatisés répétitifs (qui imitent des transactions humaines à des vitesses ou des volumes non naturels) sont répertoriés par les systèmes bancaires comme des attaques ou des fraudes potentielles, avec un blocage immédiat des accès conformément aux orientations de la SUDEBAN.
Utilisation de canaux non autorisés : Les réglementations de technologie financière, par la Résolution N° 001-21 (Normes qui régissent les services de technologie financière – FINTECH), encadrent strictement tout logiciel ou plateforme intermédiaire qui se connecte à la banque nationale : celui-ci doit être explicitement autorisé par la SUDEBAN.
Développer ou utiliser un bot qui extrait des données bancaires (scraping) ou exécute des opérations sans ladite autorisation est illégal dans le pays.
#P2P #BinanceP2P #venezuela #venezuelap2p #BinanceSquareFamily $BNB $CL $AMZNB
Cette restriction ne s’exprime pas sous le terme explicite de « bot », mais dans la réglementation des facteurs de sécurité, d’authentification et d’utilisation de canaux automatisés :
Authentification obligatoire et non transférable La réglementation exige que l’accès à la banque électronique se fasse au moyen de facteurs d’authentification robustes, exclusivement liés au client humain (tels que les clés dynamiques, les coordonnées ou la biométrie). L’utilisation de scripts ou de bots automatisés pour consulter des soldes, effectuer des virements ou capturer des écrans de manière massive enfreint ces directives de sécurité.
Prévention des fraudes électroniques : La résolution oblige les entités bancaires à mettre en place des mécanismes de surveillance et de détection de schémas transactionnels inhabituels. Les accès automatisés répétitifs (qui imitent des transactions humaines à des vitesses ou des volumes non naturels) sont répertoriés par les systèmes bancaires comme des attaques ou des fraudes potentielles, avec un blocage immédiat des accès conformément aux orientations de la SUDEBAN.
Utilisation de canaux non autorisés : Les réglementations de technologie financière, par la Résolution N° 001-21 (Normes qui régissent les services de technologie financière – FINTECH), encadrent strictement tout logiciel ou plateforme intermédiaire qui se connecte à la banque nationale : celui-ci doit être explicitement autorisé par la SUDEBAN.
Développer ou utiliser un bot qui extrait des données bancaires (scraping) ou exécute des opérations sans ladite autorisation est illégal dans le pays.
#P2P #BinanceP2P #venezuela #venezuelap2p #BinanceSquareFamily $BNB $CL $AMZNB