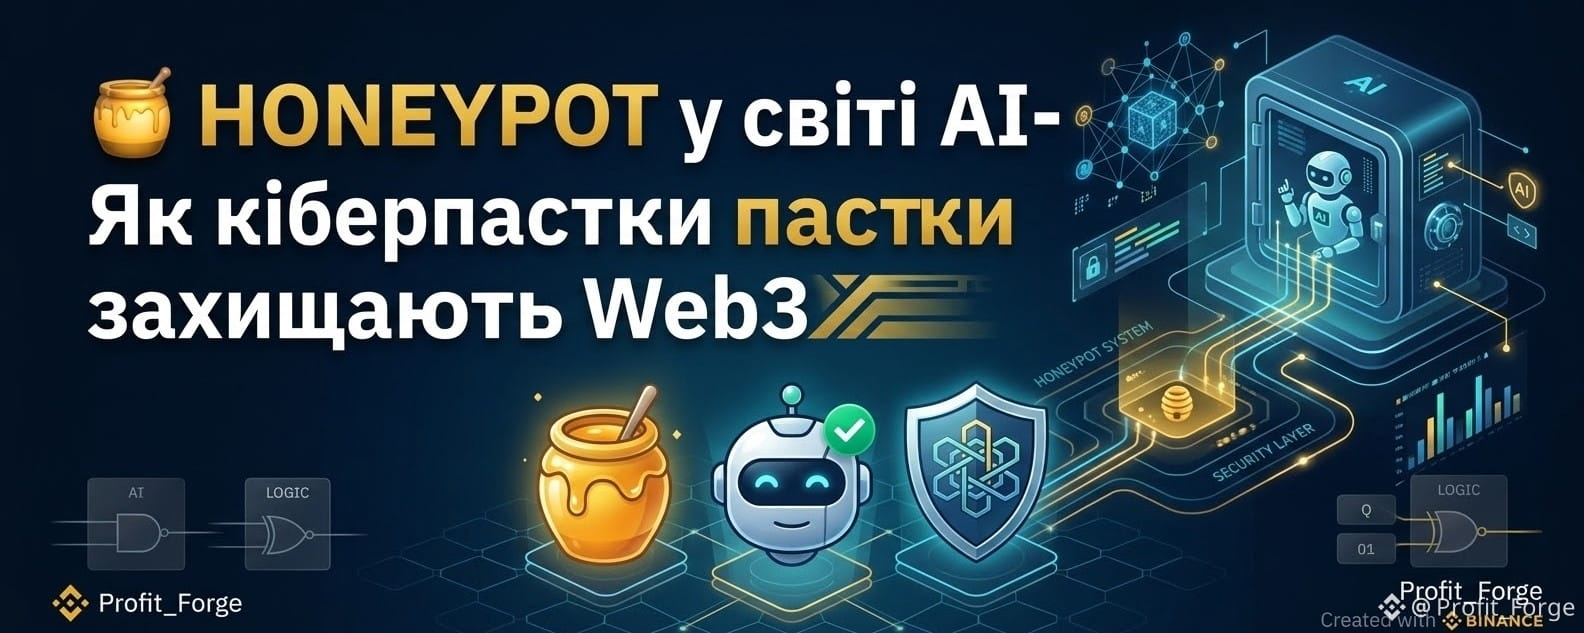
Les agents IA autonomes conquièrent rapidement l’espace Web3 🌐⚡️ ! Ils trading sur les DEX, optimisent le farming de liquidités et analysent les smart contracts 24/7. Toutefois, avec le développement des algorithmes autonomes, la menace émanant des malfaiteurs augmente aussi ⚠️. Comment garder les agents IA sous contrôle et protéger l’écosystème contre les bots malveillants ? Le rôle clé ici est joué par HONEYPOT (Honeypot / « Pot de miel ») 🍯🎯 !
💡 Qu’est-ce que HONEYPOT en cybersécurité et en IA ? 🤔🛡
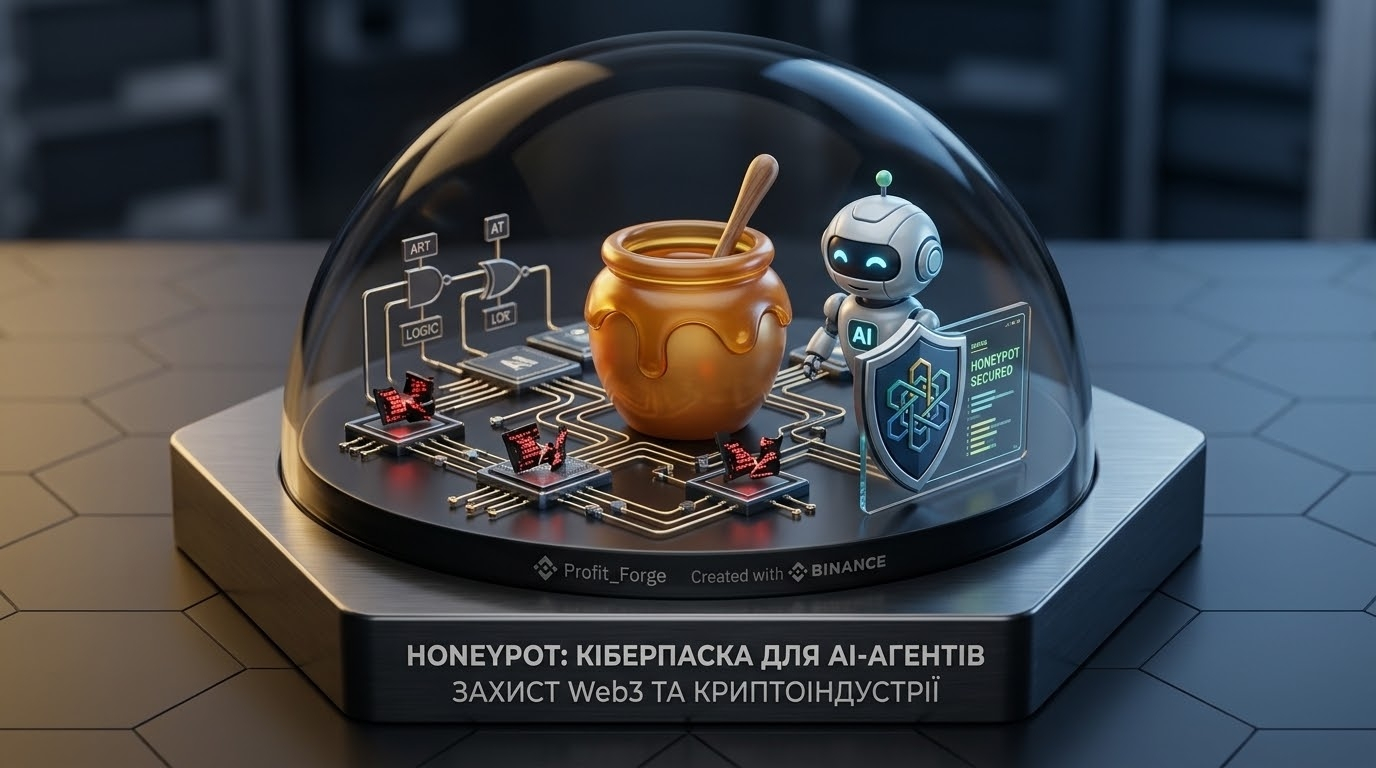
HONEYPOT est un piège ou un appât spécialement créé 🪤, qui imite une cible vulnérable (par exemple, un smart contract vulnérable, une API non sécurisée ou un portefeuille crypto avec des « tokens oubliés ») 💰✨.
Le but principal d’un honeypot est d’attirer des attaquants malveillants ou des agents IA incontrôlés 🤖💥, d’intercepter leur activité et d’étudier leurs mécanismes d’attaque sans aucun risque pour l’infrastructure réelle !
⚡️ 3 fonctions clés de HONEYPOT pour protéger les agents IA 🎯👇
1. 🪤 Détection des bots malveillants et des agents parasites
Les algorithmes IA malveillants scannent constamment le réseau à la recherche d’erreurs dans le code 🔍. En entrant dans HONEYPOT, le bot révèle ses algorithmes, ses adresses IP et ses stratégies d’attaque 📡. Cela permet aux développeurs de bloquer la menace instantanément avant qu’elle n’atteigne de vrais protocoles 🛡.
2. 🧠 Entraînement et calibration des IA de défense (IA contre IA)
La cybersécurité moderne, c’est une guerre d’algorithmes 🤖⚔️🤖. En collectant des données sur le comportement des attaques à l’intérieur du honeypot, les agents IA de défense s’entraînent à reconnaître de nouveaux types de menaces (exploits Zero-Day) et à adapter la protection en temps réel 🔄📈.
3. 🚨 Détournement de l’attention des ressources critiques
Pendant que le bot malveillant dépense sa puissance de calcul et le gas (Frais de gaz) ⛽️ pour tenter de dévoiler le piège « factice », le pool de liquidité principal ou le smart contract restent totalement en sécurité 🔒💎 !
⚠️ Différence entre un HONEYPOT de protection et un piège d’arnaque dans Web3 🕵️♂️💡
Dans le monde des cryptomonnaies, le mot Honeypot a deux sens :
🛡 Honeypot de protection (Sécurité) : un outil utile de cybersécurité, créé par des développeurs pour piéger les attaques.
🚨 Honeypot d’arnaque (Fraude) : un token ou un contrat manipulatoire où vous pouvez acheter des pièces, mais où il est techniquement impossible de les revendre ❌💸. Nos agents IA analysent le code pour que les traders ne tombent pas dans ces pièges !
🤯 Fait intéressant sur HONEYPOT dans le monde de l’IA ⚡️🧠
🔥 Le saviez-vous ? Les unités modernes de cybersécurité créent de véritables « Hanie nets » (Honeynets) : des micro-mondes numériques virtuels qui imitent entièrement une bourse crypto ou un écosystème Web3 🏦🌐 !
Quand un hacker IA pénètre dans un tel réseau, il pense qu’il va pirater une bourse réelle. Pendant ce temps, les défenseurs analysent chacun de ses gestes, en étudiant la logique de l’intelligence artificielle de l’ennemi 🕵️♂️✨ !
🎯 Conclusion 🏆💎
Dans l’écosystème numérique actuel, HONEYPOT est un outil indispensable de contrôle et de sécurité 🛡. Il transforme une menace potentielle en expérience précieuse, en permettant de garder les agents IA sous un contrôle fiable et de protéger le capital des utilisateurs ! 🚀💰✨
💡 Article préparé dans le cadre de la campagne Create with Binance. Mot du jour (WOTD) de cette semaine (8 lettres) : HONEYPOT ! 🎁🔤
#BinanceSquare #altcoins #CyberSecurity #Binance #crypto