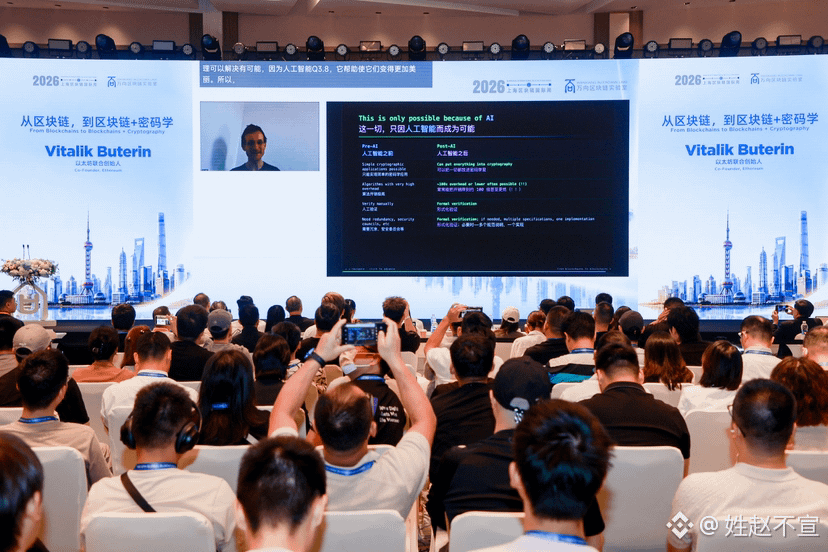

🔥 Discours de Vitalik à Shanghai aujourd’hui : les joueurs ETH doivent absolument lire ça.
Il y a 12 ans, Bitcoin était encore une expérience dans une liste de diffusion ; aujourd’hui, le cœur de la crypto a changé de noyau : on passe définitivement de « blockchain + signature + PoW » à une cryptographie programmable dominée par SNARK/STARK.
Avant, le code ne répondait qu’à une chose : qui peut envoyer quoi. Maintenant, il répond à des questions plus dures : qui peut voir quoi. La confidentialité n’est plus une fonctionnalité ajoutée : elle devient programmable.
L’IA a fait chuter les coûts liés à la vérification formelle et au ZK ; le raisonnement par SNARK peut déjà se faire avec un surcoût inférieur à 10×, et le FHE continue de baisser rapidement. La feuille de route d’ETH n’est plus un PPT : EIP-8288, FOCIL multi-parties pour produire des blocs, agrégation des preuves, et une transition complète vers les STARK… tout est poussé vers le champ de bataille principal.
L1, L2 et le mempool deviennent un réseau cryptographique complet : la majeure partie du calcul se fait sur l’appareil de l’utilisateur et hors chaîne, tandis que la chaîne ne vérifie qu’une preuve. La scalabilité ne repose plus sur le sacrifice aveugle de la généralité.
Ce n’est pas encore un « on va construire ». C’est un tournant : ETH évolue de « l’ordinateur mondial » vers une « couche de confidentialité programmable ».
La prochaine application vraiment solide poussera forcément sur le thème « qui peut voir quoi », plutôt que sur un autre token capable seulement de faire des transferts.
Selon vous, dans quelle direction l’explosion viendra la première : paiements privés, identité on-chain, ou calcul vérifiable des agents IA ?
Il y a 12 ans, Bitcoin était encore une expérience dans une liste de diffusion ; aujourd’hui, le cœur de la crypto a changé de noyau : on passe définitivement de « blockchain + signature + PoW » à une cryptographie programmable dominée par SNARK/STARK.
Avant, le code ne répondait qu’à une chose : qui peut envoyer quoi. Maintenant, il répond à des questions plus dures : qui peut voir quoi. La confidentialité n’est plus une fonctionnalité ajoutée : elle devient programmable.
L’IA a fait chuter les coûts liés à la vérification formelle et au ZK ; le raisonnement par SNARK peut déjà se faire avec un surcoût inférieur à 10×, et le FHE continue de baisser rapidement. La feuille de route d’ETH n’est plus un PPT : EIP-8288, FOCIL multi-parties pour produire des blocs, agrégation des preuves, et une transition complète vers les STARK… tout est poussé vers le champ de bataille principal.
L1, L2 et le mempool deviennent un réseau cryptographique complet : la majeure partie du calcul se fait sur l’appareil de l’utilisateur et hors chaîne, tandis que la chaîne ne vérifie qu’une preuve. La scalabilité ne repose plus sur le sacrifice aveugle de la généralité.
Ce n’est pas encore un « on va construire ». C’est un tournant : ETH évolue de « l’ordinateur mondial » vers une « couche de confidentialité programmable ».
La prochaine application vraiment solide poussera forcément sur le thème « qui peut voir quoi », plutôt que sur un autre token capable seulement de faire des transferts.
Selon vous, dans quelle direction l’explosion viendra la première : paiements privés, identité on-chain, ou calcul vérifiable des agents IA ?