Ne criez pas tout de suite « sur la chaîne » dès qu’il y a un incident de sécurité, et puis que « ça explose » : cette fois, ce n’est pas le cas.
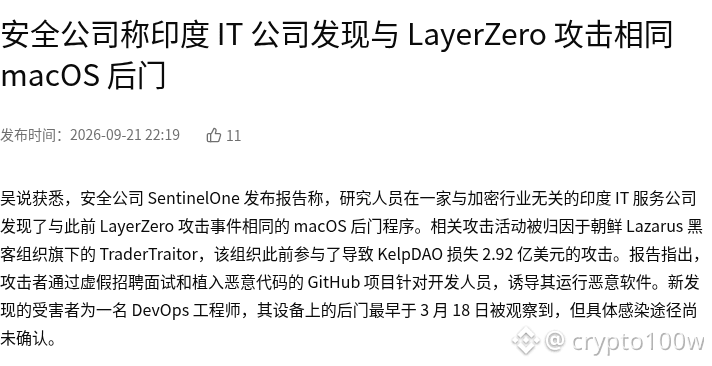
Selon l’article de Wu Shuo, la société de cybersécurité SentinelOne a publié un rapport indiquant que des chercheurs ont découvert sur l’appareil d’un ingénieur DevOps d’une entreprise de services informatiques indienne qui n’est pas liée à l’industrie de la cryptographie un backdoor macOS FLATROOF/ROOFDECK, similaire à celui observé lors de l’attaque précédente contre LayerZero. Les activités d’attaque ont été attribuées au groupe de hackers nord-coréen Lazarus, via ses sous-ensembles TraderTraitor/Jade Sleet, qui avait déjà participé à l’attaque ayant entraîné une perte de 292 millions de dollars pour KelpDAO. D’après l’annonce/le compte rendu, les attaquants ciblent des développeurs au moyen d’entretiens de recrutement bidon et de projets GitHub contenant du code malveillant, les incitant à exécuter des logiciels malveillants ; le backdoor sur l’appareil a été observé dès le 18 mars, mais le vecteur d’infection exact n’a pas encore été confirmé. Il ne s’agit pas d’une nouvelle faille de contrat « on-chain », et pour $ZRO il s’agit d’une pression émotionnelle indirecte.
Une observation : les attaquants élargissent leur cible, passant des projets crypto vers les postes des développeurs et les points d’entrée de la chaîne d’approvisionnement ; les identifiants cloud, les dépôts de code et les permissions CI/CD peuvent tous devenir les prochaines plates-formes de lancement. Une autre observation : les équipes du projet, les market makers, l’hébergement et les équipes liées au cross-chain devraient effectivement re vérifier l’environnement de développement macOS, les dépendances Terraform et les comportements anormaux au démarrage de l’IDE. Selon vous, ces risques de chaîne d’approvisionnement vont-ils d’abord se révéler lors des étapes de phishing via le recrutement, ou lors des étapes de poisoning des dépendances open source ?
Image 1 : réapparition du backdoor de même origine que LayerZero dans une entreprise IT indienne · capture d’écran partielle de la page source
Source de l’image : https://www.wublock123.com/news/security-firm-indian-it-firm-finds-macos-backdoor-like-layerzero-attack-68754
Selon l’article de Wu Shuo, la société de cybersécurité SentinelOne a publié un rapport indiquant que des chercheurs ont découvert sur l’appareil d’un ingénieur DevOps d’une entreprise de services informatiques indienne qui n’est pas liée à l’industrie de la cryptographie un backdoor macOS FLATROOF/ROOFDECK, similaire à celui observé lors de l’attaque précédente contre LayerZero. Les activités d’attaque ont été attribuées au groupe de hackers nord-coréen Lazarus, via ses sous-ensembles TraderTraitor/Jade Sleet, qui avait déjà participé à l’attaque ayant entraîné une perte de 292 millions de dollars pour KelpDAO. D’après l’annonce/le compte rendu, les attaquants ciblent des développeurs au moyen d’entretiens de recrutement bidon et de projets GitHub contenant du code malveillant, les incitant à exécuter des logiciels malveillants ; le backdoor sur l’appareil a été observé dès le 18 mars, mais le vecteur d’infection exact n’a pas encore été confirmé. Il ne s’agit pas d’une nouvelle faille de contrat « on-chain », et pour $ZRO il s’agit d’une pression émotionnelle indirecte.
Une observation : les attaquants élargissent leur cible, passant des projets crypto vers les postes des développeurs et les points d’entrée de la chaîne d’approvisionnement ; les identifiants cloud, les dépôts de code et les permissions CI/CD peuvent tous devenir les prochaines plates-formes de lancement. Une autre observation : les équipes du projet, les market makers, l’hébergement et les équipes liées au cross-chain devraient effectivement re vérifier l’environnement de développement macOS, les dépendances Terraform et les comportements anormaux au démarrage de l’IDE. Selon vous, ces risques de chaîne d’approvisionnement vont-ils d’abord se révéler lors des étapes de phishing via le recrutement, ou lors des étapes de poisoning des dépendances open source ?
Image 1 : réapparition du backdoor de même origine que LayerZero dans une entreprise IT indienne · capture d’écran partielle de la page source
Source de l’image : https://www.wublock123.com/news/security-firm-indian-it-firm-finds-macos-backdoor-like-layerzero-attack-68754