Un oracle peut disposer de grandes quantités de données et pourtant présenter un problème de sécurité.
Je me suis donc penché de plus près sur la manière dont le côté sécurité de la DIA est géré.
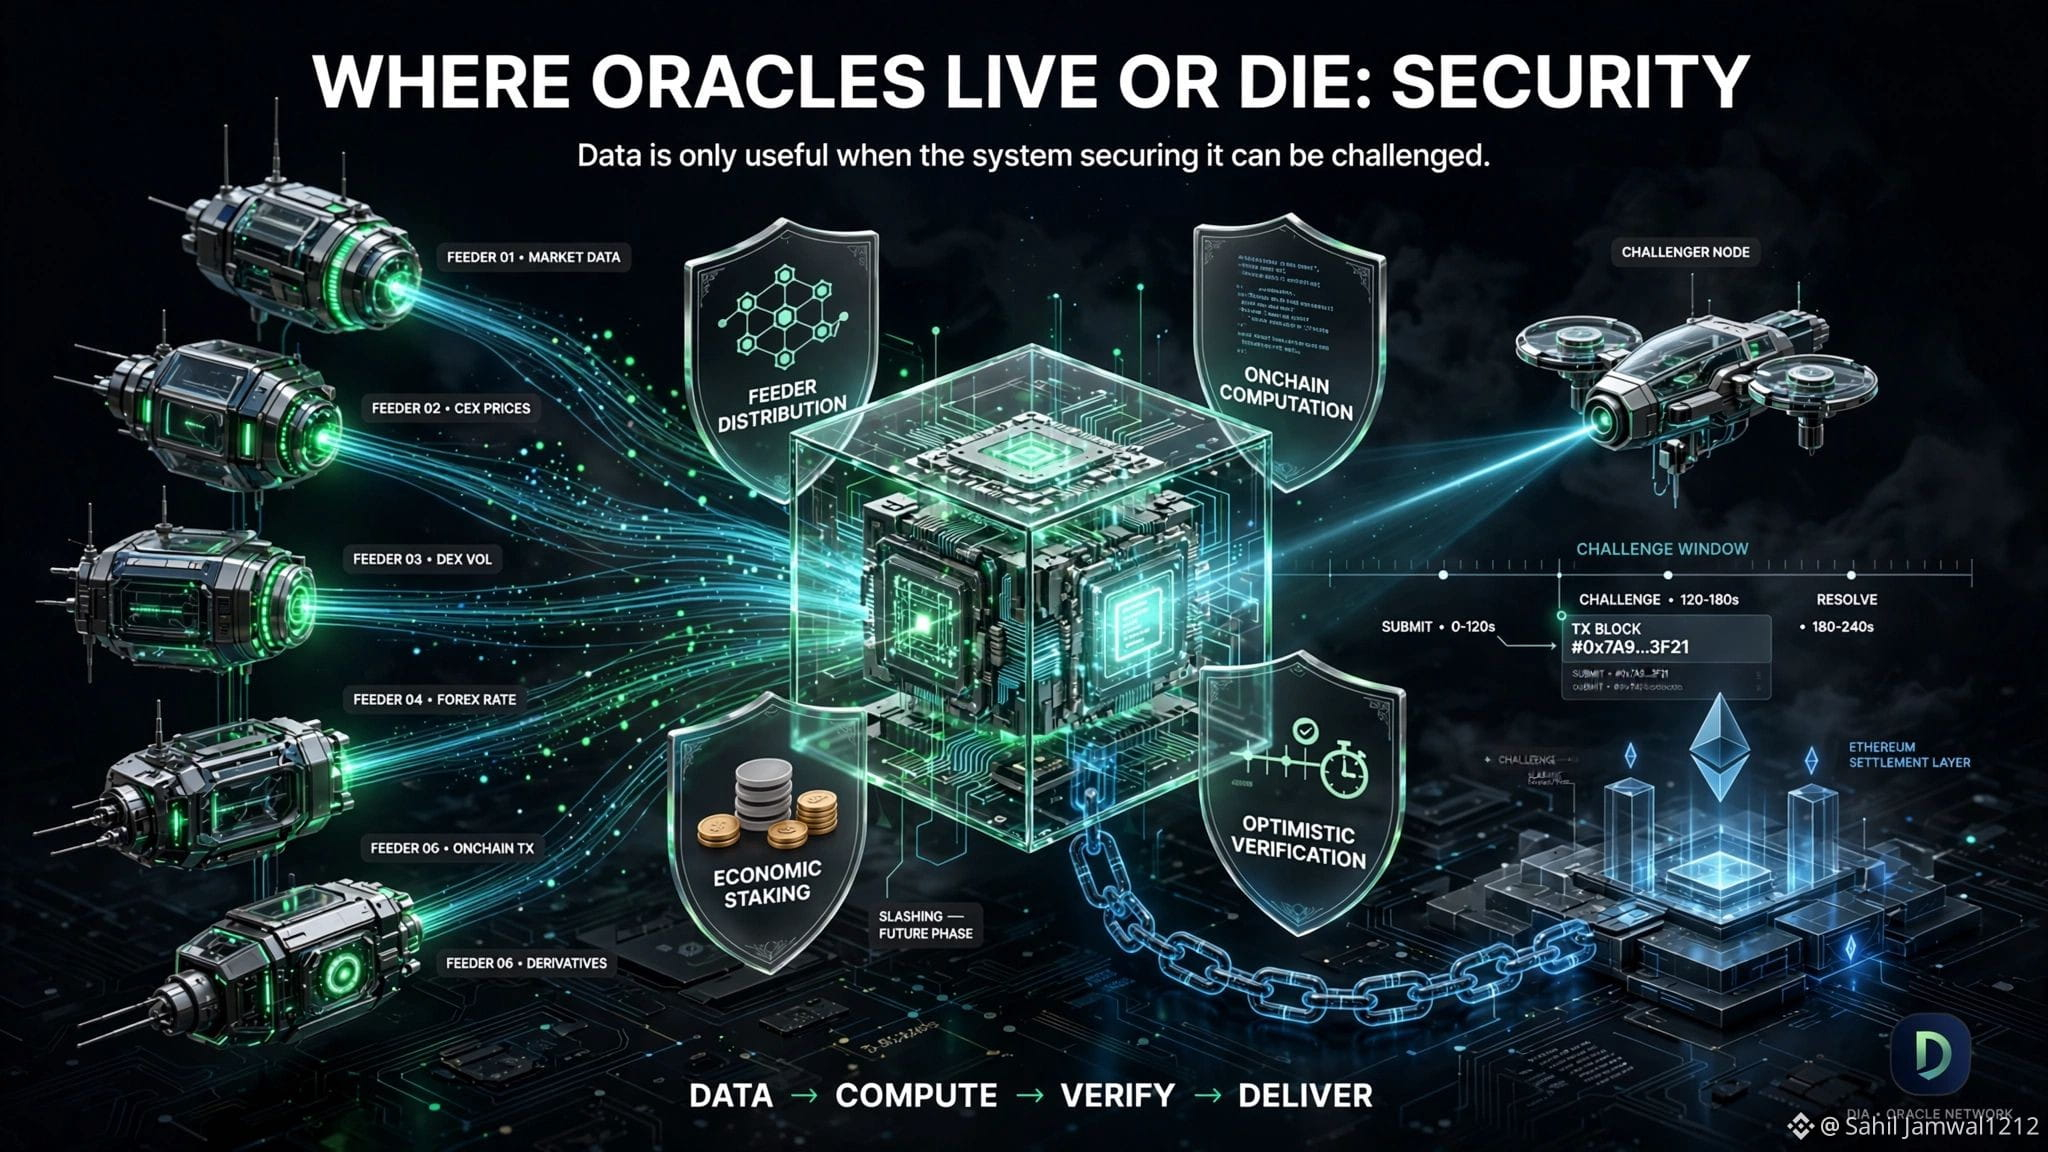
L’architecture comporte plusieurs couches.
1. Calcul onchain
Lasernet de la DIA gère les opérations d’oracle via des contrats intelligents, ce qui rend le calcul et le traitement des données inspectables en chaîne.
2. Vérification optimiste
Lasernet utilise un modèle de type optimistic-rollup : les transactions sont d’abord considérées comme valides, tandis qu’une période de contestation offre la possibilité de contester une activité invalide à l’aide de preuves de fraude.
3. Fournisseurs distribués
Plusieurs opérateurs de “feeders” indépendants collectent et traitent les données de marché, plutôt que de dépendre d’un seul fournisseur.
4. Sécurité économique
Le staking de la DIA immobilise $DIA pour sécuriser les opérations d’oracle et récompenser la livraison de données exactes.
Une distinction importante : le slashing n’est pas encore en direct. $DIA affirme qu’il est prévu pour une phase future.
5. Infrastructure auditées
La DIA indique que MixBytes a audité son cœur ainsi que l’architecture de staking.
C’est pourquoi je ne réduirais pas le modèle de sécurité de la DIA à l’idée simple : « des feeders mettent en jeu des tokens et les acteurs malveillants sont slashés ».
La réalité est plus large :
Données distribuées → calcul onchain → vérification optimiste → sécurité économique → rollup ancré sur Ethereum.
C’est un système beaucoup plus intéressant à analyser.
Et comme tout système décentralisé, sa sécurité dépend en fin de compte des hypothèses et des mécanismes réellement déployés — et pas seulement de ceux qui sont prévus pour l’avenir.
Je me suis donc penché de plus près sur la manière dont le côté sécurité de la DIA est géré.
L’architecture comporte plusieurs couches.
1. Calcul onchain
Lasernet de la DIA gère les opérations d’oracle via des contrats intelligents, ce qui rend le calcul et le traitement des données inspectables en chaîne.
2. Vérification optimiste
Lasernet utilise un modèle de type optimistic-rollup : les transactions sont d’abord considérées comme valides, tandis qu’une période de contestation offre la possibilité de contester une activité invalide à l’aide de preuves de fraude.
3. Fournisseurs distribués
Plusieurs opérateurs de “feeders” indépendants collectent et traitent les données de marché, plutôt que de dépendre d’un seul fournisseur.
4. Sécurité économique
Le staking de la DIA immobilise $DIA pour sécuriser les opérations d’oracle et récompenser la livraison de données exactes.
Une distinction importante : le slashing n’est pas encore en direct. $DIA affirme qu’il est prévu pour une phase future.
5. Infrastructure auditées
La DIA indique que MixBytes a audité son cœur ainsi que l’architecture de staking.
C’est pourquoi je ne réduirais pas le modèle de sécurité de la DIA à l’idée simple : « des feeders mettent en jeu des tokens et les acteurs malveillants sont slashés ».
La réalité est plus large :
Données distribuées → calcul onchain → vérification optimiste → sécurité économique → rollup ancré sur Ethereum.
C’est un système beaucoup plus intéressant à analyser.
Et comme tout système décentralisé, sa sécurité dépend en fin de compte des hypothèses et des mécanismes réellement déployés — et pas seulement de ceux qui sont prévus pour l’avenir.