🛸 DOSSIER #174
Un mystérieux malware serait en train de vider des portefeuilles de crypto-monnaies.
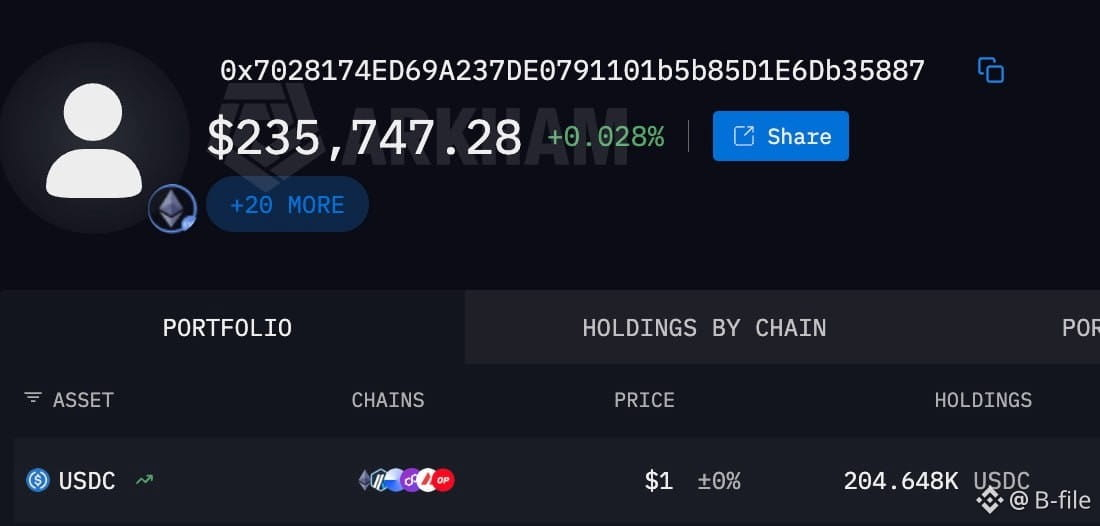
Un cheval de Troie d’accès à distance présumé a été associé à plus de 235 000 dollars de pertes en crypto sur une période d’environ 48 heures, des rapports évoquant des centaines de victimes. Les attaquants pourraient détourner des sessions actives afin d’accéder aux comptes.
Le plus gros problème : la méthode d’infection et la famille de malware restent encore inconnues, et aucun rapport technique détaillé n’a encore confirmé le chiffre total des pertes.
La blockchain n’a pas été piratée. Les appareils des utilisateurs pourraient avoir été.
Un mystérieux malware serait en train de vider des portefeuilles de crypto-monnaies.
Un cheval de Troie d’accès à distance présumé a été associé à plus de 235 000 dollars de pertes en crypto sur une période d’environ 48 heures, des rapports évoquant des centaines de victimes. Les attaquants pourraient détourner des sessions actives afin d’accéder aux comptes.
Le plus gros problème : la méthode d’infection et la famille de malware restent encore inconnues, et aucun rapport technique détaillé n’a encore confirmé le chiffre total des pertes.
La blockchain n’a pas été piratée. Les appareils des utilisateurs pourraient avoir été.