招聘面试也能变成攻击入口,这次盯上的是 Web3 开发者。
日本警察厅、FBI 等多国机构披露,朝鲜黑客组织 WaterPlum(又称 Contagious Interview)借假招聘、编程测试和项目协作诱导开发者运行恶意代码。2025 年 12 月至 2026 年 7 月,攻击已波及 100 多个国家,感染至少 3 万台设备,并从 7000 多个加密钱包中窃取资金或凭证,涉及加密资产至少 1071 万美元。
更值得注意的是,它打击的不是单一币价,而是招聘、外包协作和研发风控链条。对开发者来说,陌生项目本地运行本身就是高危动作;对持币用户来说,存有钱包和敏感凭证的电脑不适合直接跑面试代码。一个场景是,代码仓库和 NPM 包看起来正常,后台却可能已植入恶意程序;另一个场景是,设备先被控制,再慢慢带出钱包私钥、助记词和账号凭证。
如果面试方要求你本地运行项目,你会先隔离设备,还是先继续测试?
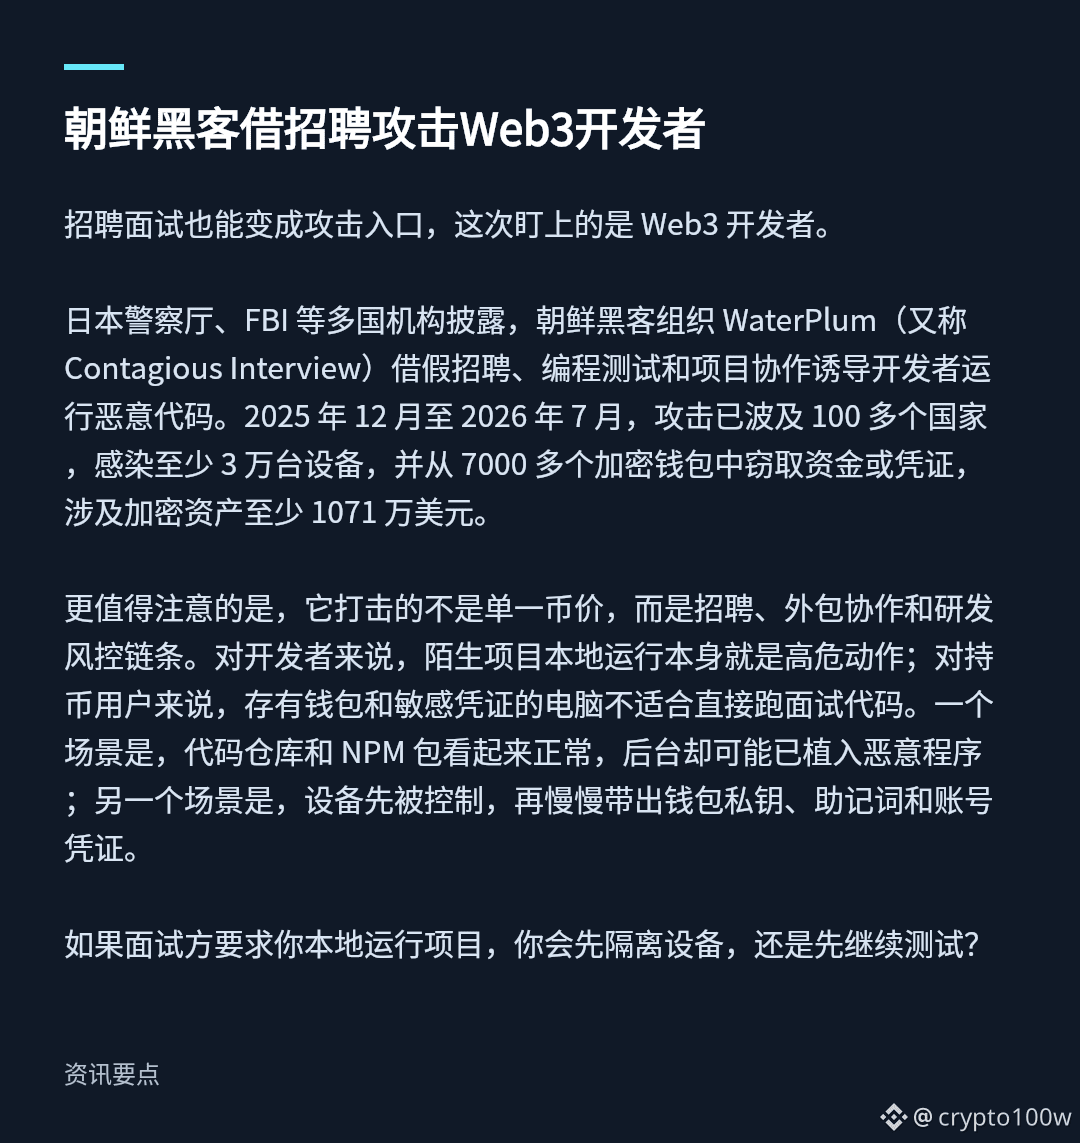
配图1:朝鲜黑客借招聘攻击Web3开发者 · 资讯要点
图片来源:https://www.odaily.news/zh-CN/post/5213069
日本警察厅、FBI 等多国机构披露,朝鲜黑客组织 WaterPlum(又称 Contagious Interview)借假招聘、编程测试和项目协作诱导开发者运行恶意代码。2025 年 12 月至 2026 年 7 月,攻击已波及 100 多个国家,感染至少 3 万台设备,并从 7000 多个加密钱包中窃取资金或凭证,涉及加密资产至少 1071 万美元。
更值得注意的是,它打击的不是单一币价,而是招聘、外包协作和研发风控链条。对开发者来说,陌生项目本地运行本身就是高危动作;对持币用户来说,存有钱包和敏感凭证的电脑不适合直接跑面试代码。一个场景是,代码仓库和 NPM 包看起来正常,后台却可能已植入恶意程序;另一个场景是,设备先被控制,再慢慢带出钱包私钥、助记词和账号凭证。
如果面试方要求你本地运行项目,你会先隔离设备,还是先继续测试?
配图1:朝鲜黑客借招聘攻击Web3开发者 · 资讯要点
图片来源:https://www.odaily.news/zh-CN/post/5213069