Encore un rappel : les risques ne sont pas forcément en chaîne ; ils peuvent d’abord se cacher dans le téléphone.
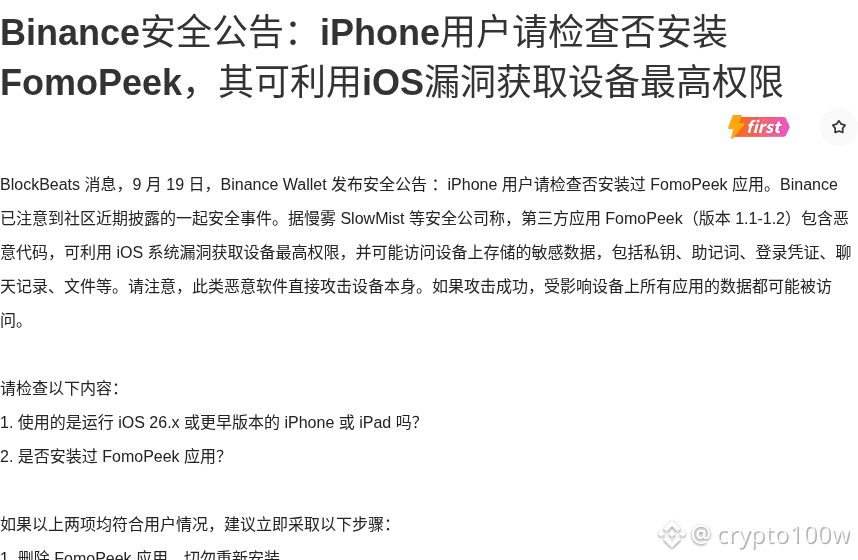
BlockBeats cite l’avis de sécurité de Binance selon lequel l’application tierce FomoPeek, dans ses versions 1.1–1.2, a été révélée par des organismes de sécurité tels que SlowMist comme contenant du code malveillant intégré. Ce code pourrait exploiter une faille iOS afin d’obtenir les privilèges les plus élevés de l’appareil, permettant ensuite de lire des données sensibles comme la clé privée, la phrase de récupération (seed), les informations de connexion, l’historique des discussions et les fichiers. Les personnes les plus touchées sont les utilisateurs d’iPhone/iPad, en particulier les appareils fonctionnant sous iOS 26.x ou une version antérieure et sur lesquels FomoPeek a été installé.
La particularité effrayante de ce type d’attaque au niveau de l’appareil, c’est qu’elle ne s’en prend pas uniquement à une application. Si l’attaque réussit, les données de toutes les applications installées sur l’appareil concerné pourraient être accessibles. Deux scénarios se dessinent : d’une part, la sécurité d’un portefeuille auto-hébergé peut être amplifiée de manière indirecte ; d’autre part, des portefeuilles multiples et des comptes répartis sur plusieurs échanges peuvent être exposés simultanément au risque sur le même appareil.
Si vous utilisez un iPhone/iPad, allez-vous d’abord vérifier si FomoPeek est installé, ou bien commencer par mettre à jour le système et nettoyer l’appareil ?
Illustration 1 : FomoPeek accusé d’avoir un code malveillant intégré · Capture partielle de la page source
Source de l’image : https://www.theblockbeats.info/flash/368030
BlockBeats cite l’avis de sécurité de Binance selon lequel l’application tierce FomoPeek, dans ses versions 1.1–1.2, a été révélée par des organismes de sécurité tels que SlowMist comme contenant du code malveillant intégré. Ce code pourrait exploiter une faille iOS afin d’obtenir les privilèges les plus élevés de l’appareil, permettant ensuite de lire des données sensibles comme la clé privée, la phrase de récupération (seed), les informations de connexion, l’historique des discussions et les fichiers. Les personnes les plus touchées sont les utilisateurs d’iPhone/iPad, en particulier les appareils fonctionnant sous iOS 26.x ou une version antérieure et sur lesquels FomoPeek a été installé.
La particularité effrayante de ce type d’attaque au niveau de l’appareil, c’est qu’elle ne s’en prend pas uniquement à une application. Si l’attaque réussit, les données de toutes les applications installées sur l’appareil concerné pourraient être accessibles. Deux scénarios se dessinent : d’une part, la sécurité d’un portefeuille auto-hébergé peut être amplifiée de manière indirecte ; d’autre part, des portefeuilles multiples et des comptes répartis sur plusieurs échanges peuvent être exposés simultanément au risque sur le même appareil.
Si vous utilisez un iPhone/iPad, allez-vous d’abord vérifier si FomoPeek est installé, ou bien commencer par mettre à jour le système et nettoyer l’appareil ?
Illustration 1 : FomoPeek accusé d’avoir un code malveillant intégré · Capture partielle de la page source
Source de l’image : https://www.theblockbeats.info/flash/368030