Une application qui ressemble à un outil ordinaire, mais dont le risque ne se situe pas à l’écran, plutôt dans les couches sous-jacentes.
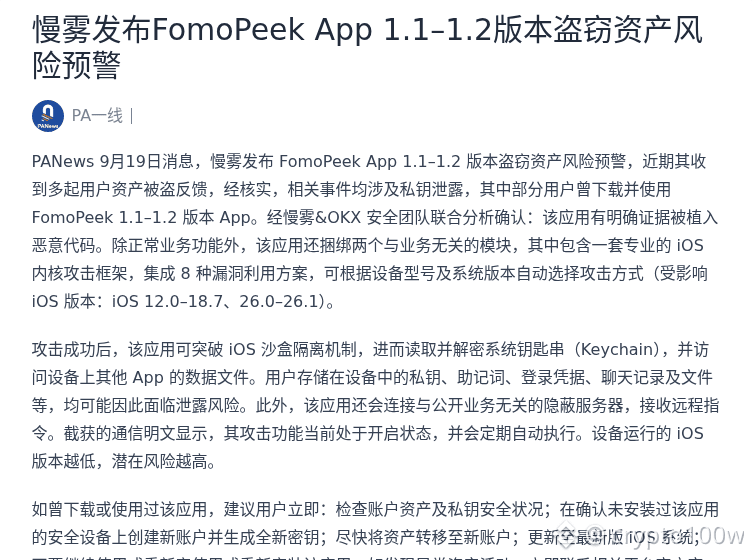
En coordination avec l’équipe de sécurité d’OKX, SlowMist a confirmé que les versions 1.1 à 1.2 de l’app FomoPeek contiennent du code malveillant, et qu’elles sont liées à plusieurs incidents de vol d’actifs utilisateurs. Cette application regroupe un framework d’attaque du noyau iOS, capable de contourner le sandbox, de lire le Keychain et d’exposer des informations sensibles telles que la clé privée, les phrases mnémoniques et les identifiants de connexion.
Pour les utilisateurs, l’impact le plus direct n’est pas de savoir « si l’on va être infecté », mais plutôt « quelle version a été utilisée et les actifs sont-ils encore sur l’ancien appareil ». Si vous avez déjà téléchargé ou utilisé des versions concernées, la priorité est de générer un nouveau portefeuille sur un appareil sain et de transférer les actifs ; les anciens appareils et les anciennes clés privées ne sont pas adaptés pour continuer à héberger des fonds. Préférez-vous d’abord vérifier la sécurité de l’appareil, ou d’abord transférer les actifs ?
Illustration 1 : FomoPeek 1.1–1.2 accusée d’avoir injecté du code malveillant · capture partielle de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a0b876-caf4-7315-81c0-6e8c161fb932
En coordination avec l’équipe de sécurité d’OKX, SlowMist a confirmé que les versions 1.1 à 1.2 de l’app FomoPeek contiennent du code malveillant, et qu’elles sont liées à plusieurs incidents de vol d’actifs utilisateurs. Cette application regroupe un framework d’attaque du noyau iOS, capable de contourner le sandbox, de lire le Keychain et d’exposer des informations sensibles telles que la clé privée, les phrases mnémoniques et les identifiants de connexion.
Pour les utilisateurs, l’impact le plus direct n’est pas de savoir « si l’on va être infecté », mais plutôt « quelle version a été utilisée et les actifs sont-ils encore sur l’ancien appareil ». Si vous avez déjà téléchargé ou utilisé des versions concernées, la priorité est de générer un nouveau portefeuille sur un appareil sain et de transférer les actifs ; les anciens appareils et les anciennes clés privées ne sont pas adaptés pour continuer à héberger des fonds. Préférez-vous d’abord vérifier la sécurité de l’appareil, ou d’abord transférer les actifs ?
Illustration 1 : FomoPeek 1.1–1.2 accusée d’avoir injecté du code malveillant · capture partielle de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a0b876-caf4-7315-81c0-6e8c161fb932