Radix dévoile une faille d’autorisation du coffre-fort d’actifs
La Fondation Radix dévoile les détails d’une faille d’autorisation du coffre-fort d’actifs survenue le 31 août : l’attaquant exploite une défaillance de contrôle des autorisations dans Radix Engine, permettant d’extraire des actifs des utilisateurs et des dApp via 26 transactions non autorisées, puis de les transférer hors de la chaîne via Hyperlane inter-chaînes. L’équipe affirme que la faille a été corrigée et que l’incident est désormais entré dans une phase de rétablissement et d’enquête médico-légale. L’analyse du marché est plutôt défavorable pour le XRD. Le problème provient de la couche d’exécution, et non d’une application isolée ou d’une fuite de clé privée : ce sont les actifs les plus essentiels et la confiance dans la sécurité de la blockchain publique qui sont visés. Même une fois la correction achevée, les traders réévalueront à nouveau la décote de sécurité de l’écosystème Radix. À court terme, l’attention se porte surtout sur le retour des fonds après la reprise du réseau principal, le rétablissement des fonctionnalités des exchanges, et sur la question de savoir si le TVL de l’écosystème cessera de baisser.
Source : Wu Shuo
#XRD
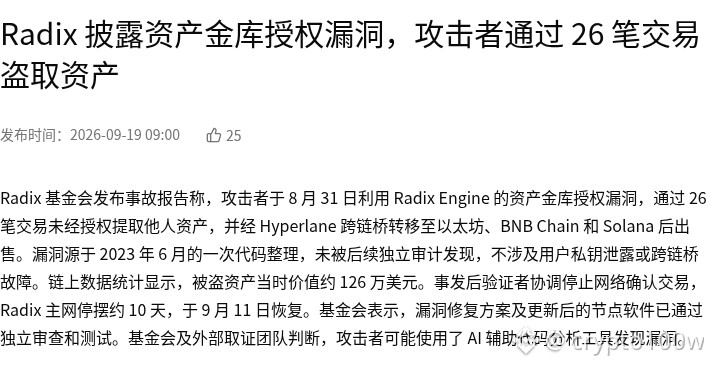
Image 1 : faille d’autorisation du coffre-fort d’actifs dévoilée par Radix · capture d’écran partielle de la page source
Source de l’image : https://www.wublock123.com/news/radix-vault-authorization-bug-attacker-stole-assets-26-transactions-68645
La Fondation Radix dévoile les détails d’une faille d’autorisation du coffre-fort d’actifs survenue le 31 août : l’attaquant exploite une défaillance de contrôle des autorisations dans Radix Engine, permettant d’extraire des actifs des utilisateurs et des dApp via 26 transactions non autorisées, puis de les transférer hors de la chaîne via Hyperlane inter-chaînes. L’équipe affirme que la faille a été corrigée et que l’incident est désormais entré dans une phase de rétablissement et d’enquête médico-légale. L’analyse du marché est plutôt défavorable pour le XRD. Le problème provient de la couche d’exécution, et non d’une application isolée ou d’une fuite de clé privée : ce sont les actifs les plus essentiels et la confiance dans la sécurité de la blockchain publique qui sont visés. Même une fois la correction achevée, les traders réévalueront à nouveau la décote de sécurité de l’écosystème Radix. À court terme, l’attention se porte surtout sur le retour des fonds après la reprise du réseau principal, le rétablissement des fonctionnalités des exchanges, et sur la question de savoir si le TVL de l’écosystème cessera de baisser.
Source : Wu Shuo
#XRD
Image 1 : faille d’autorisation du coffre-fort d’actifs dévoilée par Radix · capture d’écran partielle de la page source
Source de l’image : https://www.wublock123.com/news/radix-vault-authorization-bug-attacker-stole-assets-26-transactions-68645