🚨 30 000 ordinateurs compromis lors d’une même campagne d’entretiens d’embauche sous fausse identité : les clés privées de plus de 7 000 portefeuilles de crypto ont été dérobées
Groupe : 点击进入玖玖的粉丝群
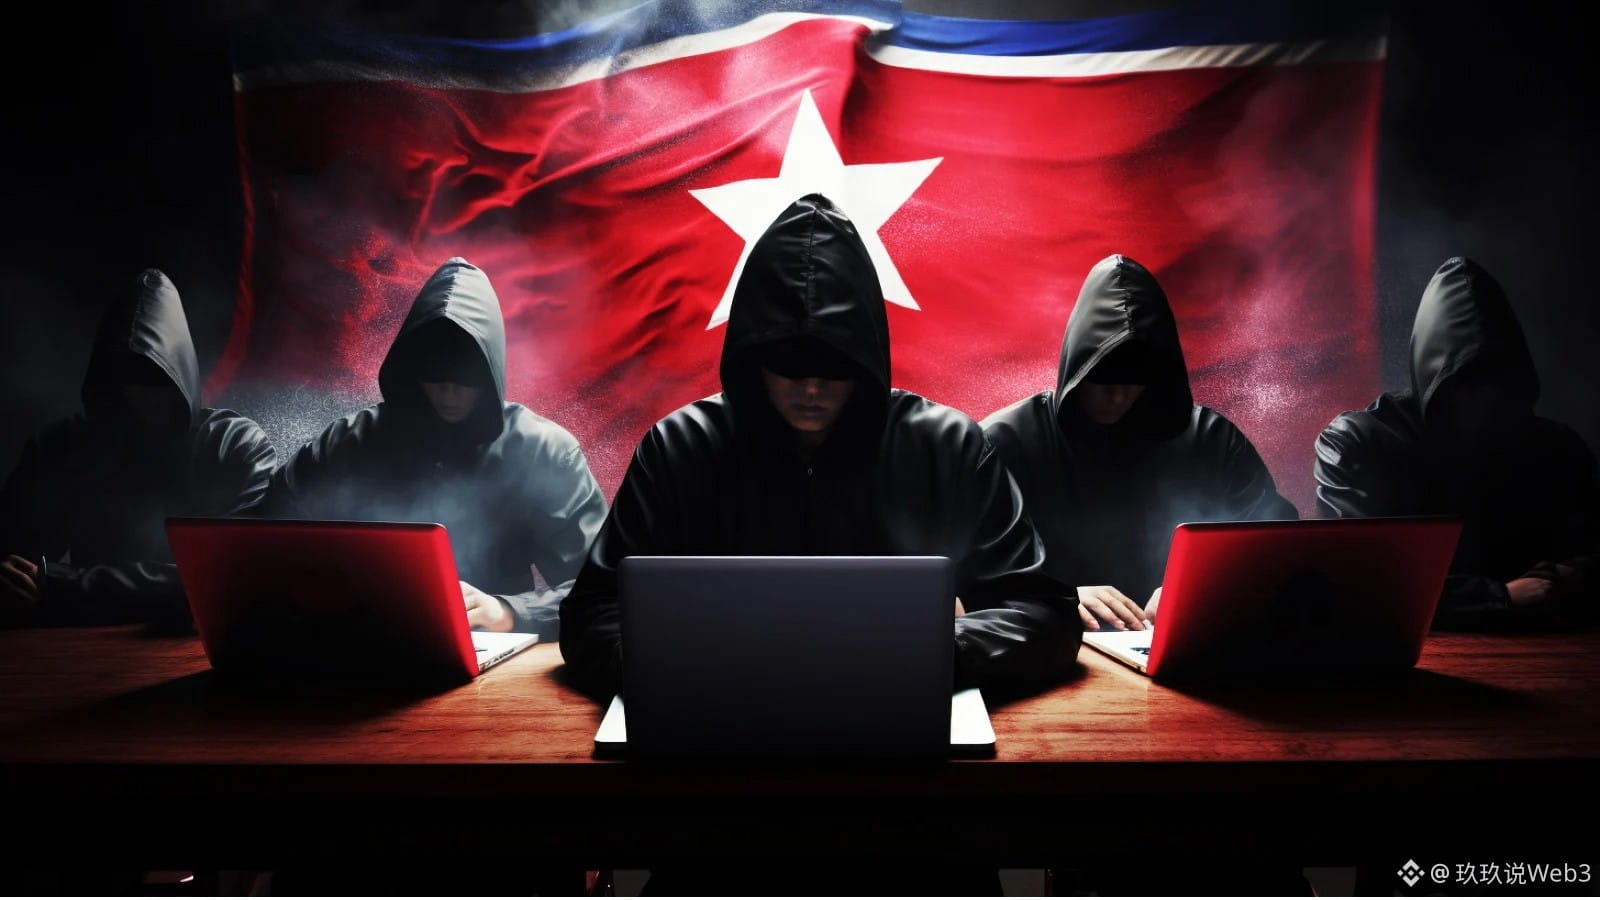
Le même jour, les régulateurs des Shikoku ont publié un communiqué conjoint. Le Japon (Agence de police), le FBI américain, ainsi que l’Australie et l’Allemagne, ont tous pointé du doigt une organisation de hackers d’origine nord-coréenne nommée WaterPlum, alias Contagious Interview⚠️
Commençons par le premier niveau : la période s’étend de décembre 2025 à juillet 2026. Au moins 30 000 appareils ont été touchés, dans plus de 100 pays et régions. Ce qu’ils recherchent n’est pas une faille de plateforme, mais des personnes.
Passons au deuxième niveau : la perte est très précise. Les fonds et les identifiants de compte contenus dans plus de 7 000 portefeuilles de crypto ont été dérobés. Au total, des actifs cryptographiques d’une valeur de 1,7 milliard de yens, soit environ 10,71 millions de dollars, ont été transférés en Corée du Nord pour financer les projets.
Troisième niveau : la méthode n’a rien de très sophistiqué. Ils se font passer pour des entreprises d’IA, de cryptomonnaie et de NFT pour recruter, via des plateformes d’emploi et des entretiens. Puis ils font télécharger le projet, installer des dépendances et exécuter du code dans ce qu’ils appellent des « tests techniques »🔧. Le code malveillant est dissimulé dans des packages npm et dans des projets Visual Studio Code. Les noms incluent BeaverTail, InvisibleFerret, etc.
Ce qui est intéressant, c’est que, lors des entretiens, une partie des hackers utilisait un logiciel d’IA pour changer de visage. Dès qu’on leur pose des questions insistantes, ils coupent la caméra en prétendant que le réseau ne fonctionne pas. La formulation est grossière, mais elle vise précisément le poste que vous espérez obtenir.
Bien sûr, certains disent : « Si on n’installe pas de dépendances provenant d’une source inconnue, ça ne risque rien. » C’est vrai. Mais dans la réalité, les développeurs doivent quotidiennement exécuter des scripts dans des environnements inconnus. La vigilance, seule, ne peut pas tout couvrir. Le vrai sujet à surveiller n’est pas un paquet malveillant isolé, mais toute la chaîne de traitement qui transforme les candidats en porte d’entrée.
D’un côté, on dit que c’est un vol à l’échelle d’un État ; de l’autre, qu’avec un peu de prudence, chacun peut se protéger. Vous êtes de quel camp ?👀
Cliquez sur l’avatar pour regarder le live + rejoignez le groupe de discussion de Jiuji pour recevoir des stratégies quotidiennes🚀
#加密货币 #网络安全 #比特币 #Web3
Groupe : 点击进入玖玖的粉丝群
Le même jour, les régulateurs des Shikoku ont publié un communiqué conjoint. Le Japon (Agence de police), le FBI américain, ainsi que l’Australie et l’Allemagne, ont tous pointé du doigt une organisation de hackers d’origine nord-coréenne nommée WaterPlum, alias Contagious Interview⚠️
Commençons par le premier niveau : la période s’étend de décembre 2025 à juillet 2026. Au moins 30 000 appareils ont été touchés, dans plus de 100 pays et régions. Ce qu’ils recherchent n’est pas une faille de plateforme, mais des personnes.
Passons au deuxième niveau : la perte est très précise. Les fonds et les identifiants de compte contenus dans plus de 7 000 portefeuilles de crypto ont été dérobés. Au total, des actifs cryptographiques d’une valeur de 1,7 milliard de yens, soit environ 10,71 millions de dollars, ont été transférés en Corée du Nord pour financer les projets.
Troisième niveau : la méthode n’a rien de très sophistiqué. Ils se font passer pour des entreprises d’IA, de cryptomonnaie et de NFT pour recruter, via des plateformes d’emploi et des entretiens. Puis ils font télécharger le projet, installer des dépendances et exécuter du code dans ce qu’ils appellent des « tests techniques »🔧. Le code malveillant est dissimulé dans des packages npm et dans des projets Visual Studio Code. Les noms incluent BeaverTail, InvisibleFerret, etc.
Ce qui est intéressant, c’est que, lors des entretiens, une partie des hackers utilisait un logiciel d’IA pour changer de visage. Dès qu’on leur pose des questions insistantes, ils coupent la caméra en prétendant que le réseau ne fonctionne pas. La formulation est grossière, mais elle vise précisément le poste que vous espérez obtenir.
Bien sûr, certains disent : « Si on n’installe pas de dépendances provenant d’une source inconnue, ça ne risque rien. » C’est vrai. Mais dans la réalité, les développeurs doivent quotidiennement exécuter des scripts dans des environnements inconnus. La vigilance, seule, ne peut pas tout couvrir. Le vrai sujet à surveiller n’est pas un paquet malveillant isolé, mais toute la chaîne de traitement qui transforme les candidats en porte d’entrée.
D’un côté, on dit que c’est un vol à l’échelle d’un État ; de l’autre, qu’avec un peu de prudence, chacun peut se protéger. Vous êtes de quel camp ?👀
Cliquez sur l’avatar pour regarder le live + rejoignez le groupe de discussion de Jiuji pour recevoir des stratégies quotidiennes🚀
#加密货币 #网络安全 #比特币 #Web3