Test d’escroquerie à l’embauche technique : 30 000 unités ciblées à Chongqing, mais le portefeuille est “copié-collé”
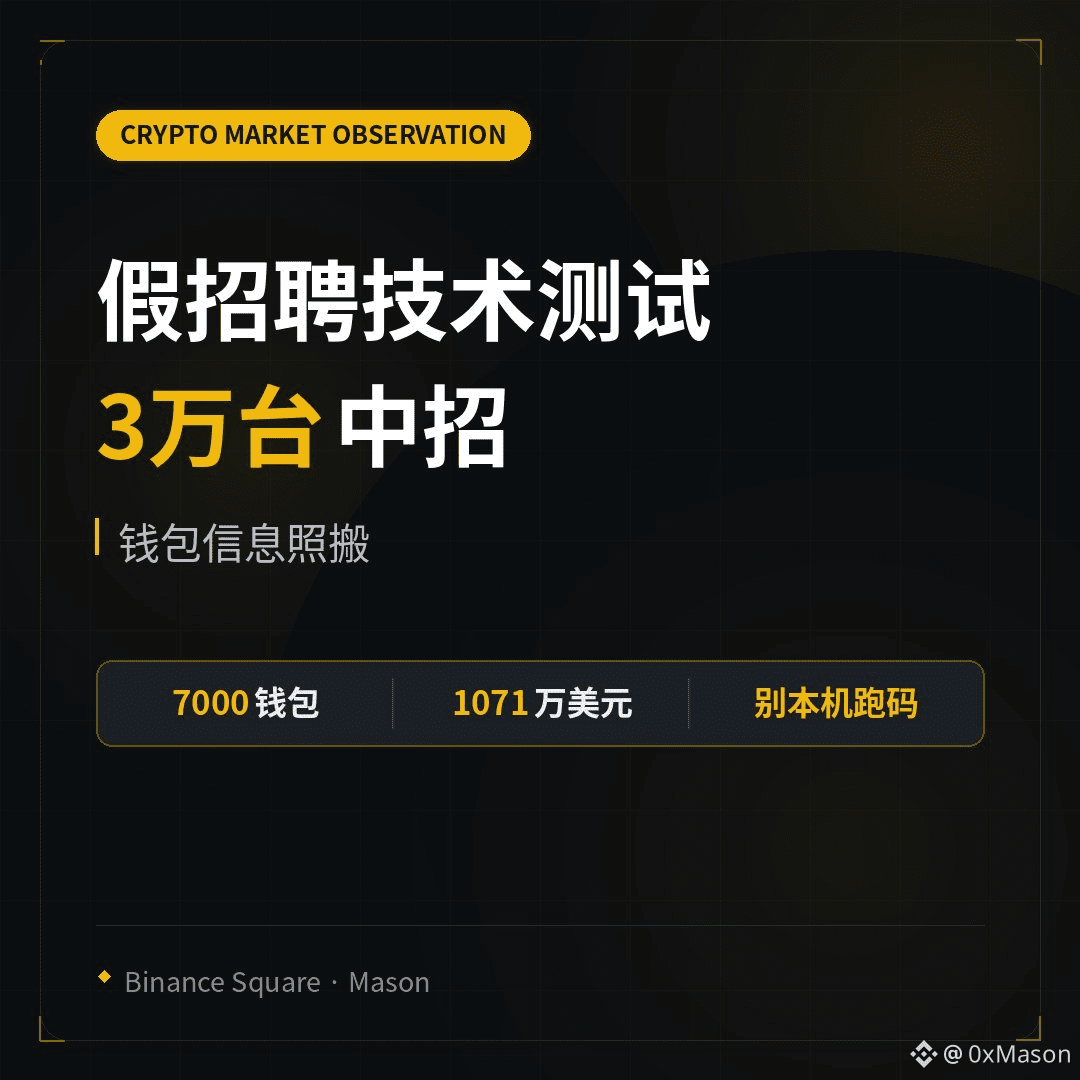
Le Département de police du Japon, en coopération avec le FBI et d’autres organismes, désigne une organisation présumée liée à la Corée du Nord, WaterPlum (également appelée Contagious Interview) : de décembre 2025 à juillet 2026, au moins 30 000 appareils auraient été touchés dans plus de 100 pays. Plus de 7 000 informations relatives à des portefeuilles chiffrés auraient été exfiltrées, et des adresses associées auraient reçu environ 10,71 millions de dollars.
Le procédé est assez grossier… mais efficace : se faire passer pour des recruteurs de sociétés d’IA / de crypto / NFT, vous contacter pour un entretien en ligne ou un “test technique”, vous demander de télécharger un paquet npm, d’exécuter des scripts, ou d’ouvrir un projet dans VS Code. Une fois la porte dérobée installée, les mots de passe du navigateur, le presse-papiers et les phrases mnémoniques (seed) partent ensemble. Les autorités rappellent aussi : après avoir été “ciblé”, ne vous contentez pas de tuer un antivirus—les informations du portefeuille ayant déjà été envoyées, il faut utiliser un appareil propre pour créer un nouveau portefeuille, puis transférer les actifs.
Si on vous propose un “emploi à haut salaire à distance” avec un simple “test d’abord”, ne lancez pas directement un code inconnu sur votre machine. Si même l’environnement isolé vous semble trop compliqué à ouvrir, alors ne prenez pas ce poste.
Le Département de police du Japon, en coopération avec le FBI et d’autres organismes, désigne une organisation présumée liée à la Corée du Nord, WaterPlum (également appelée Contagious Interview) : de décembre 2025 à juillet 2026, au moins 30 000 appareils auraient été touchés dans plus de 100 pays. Plus de 7 000 informations relatives à des portefeuilles chiffrés auraient été exfiltrées, et des adresses associées auraient reçu environ 10,71 millions de dollars.
Le procédé est assez grossier… mais efficace : se faire passer pour des recruteurs de sociétés d’IA / de crypto / NFT, vous contacter pour un entretien en ligne ou un “test technique”, vous demander de télécharger un paquet npm, d’exécuter des scripts, ou d’ouvrir un projet dans VS Code. Une fois la porte dérobée installée, les mots de passe du navigateur, le presse-papiers et les phrases mnémoniques (seed) partent ensemble. Les autorités rappellent aussi : après avoir été “ciblé”, ne vous contentez pas de tuer un antivirus—les informations du portefeuille ayant déjà été envoyées, il faut utiliser un appareil propre pour créer un nouveau portefeuille, puis transférer les actifs.
Si on vous propose un “emploi à haut salaire à distance” avec un simple “test d’abord”, ne lancez pas directement un code inconnu sur votre machine. Si même l’environnement isolé vous semble trop compliqué à ouvrir, alors ne prenez pas ce poste.