Chainalysis : les ordres malveillants sur la chaîne augmentent d’environ 420% en un an — l’IA associée ≠ un fait établi
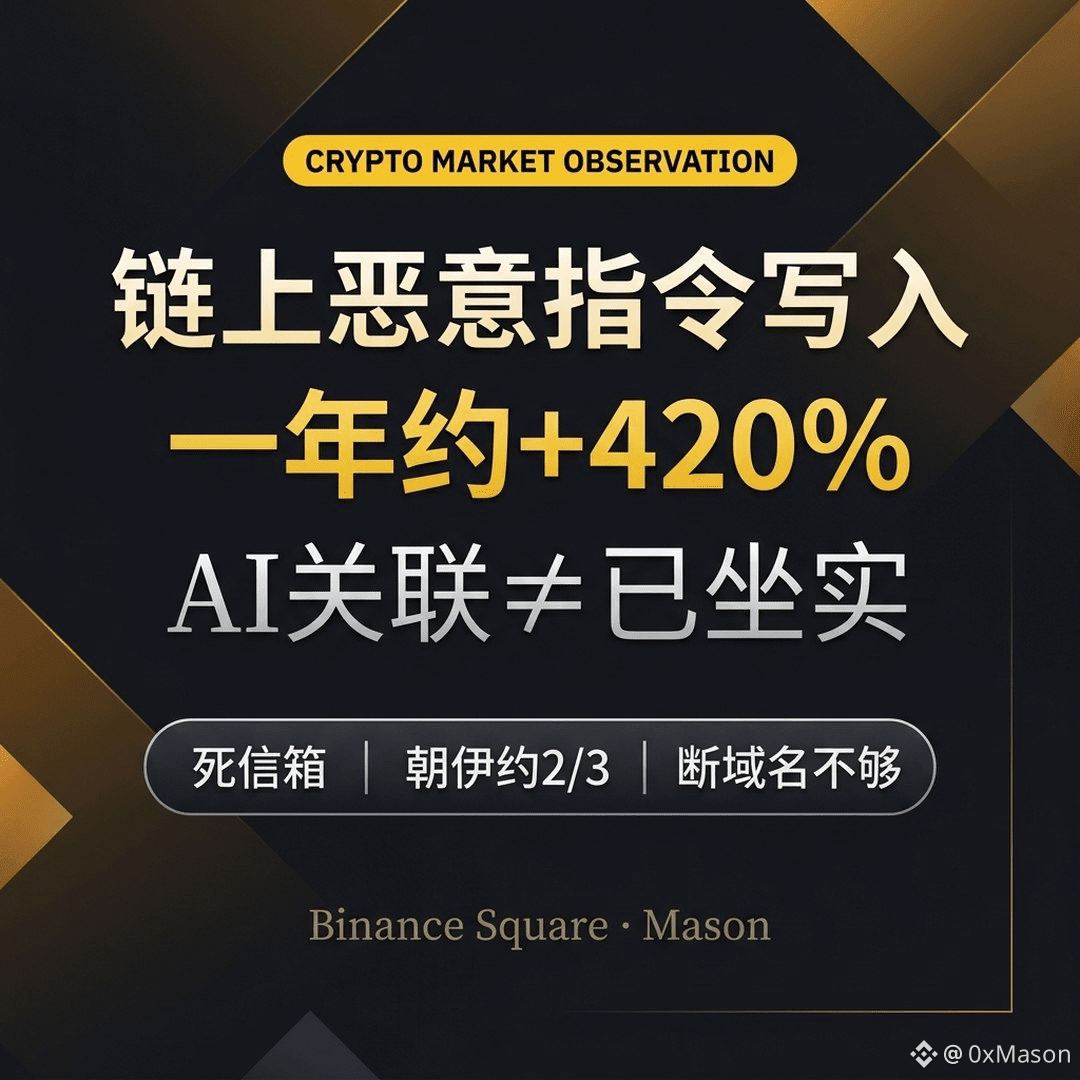
Chainalysis rapporte un chiffre peu réjouissant : sur les 12 derniers mois, le nombre de fois où des ordres malveillants ou des informations C2 ont été inscrits sur une blockchain publique comme « boîte aux lettres morte » a grimpé d’environ 420%.
La méthode n’a rien de nouveau : infecter un appareil pour consulter une transaction ou un contrat, récupérer la dernière adresse du serveur ; si un nom de domaine est neutralisé, la donnée sur la chaîne demeure. Les groupes liés à la Corée du Nord/la Corée du Sud et à l’Iran représenteraient à peu près les deux tiers des ajouts. Le rapport trace aussi une autre ligne jusqu’en juillet 2025 : après que des modèles de langage open source aient appris à écrire du code malveillant, ce type d’inscription a augmenté d’environ 440% ; les chercheurs eux-mêmes disent que c’est seulement la concordance dans le temps, sans preuve irréfutable de « utilisation d’un modèle précis ».
Le piège, c’est que ce qui ne s’efface pas, ce n’est pas votre portefeuille automatiquement qui devient sûr : ce sont les pointeurs d’instructions. Ne confondez pas « l’IA accélère » avec l’idée que les pirates ont déjà entièrement remplacé leurs méthodes — association ne veut pas dire causalité, et neutraliser un domaine n’empêche pas la prochaine mise à jour sur la chaîne.
Chainalysis rapporte un chiffre peu réjouissant : sur les 12 derniers mois, le nombre de fois où des ordres malveillants ou des informations C2 ont été inscrits sur une blockchain publique comme « boîte aux lettres morte » a grimpé d’environ 420%.
La méthode n’a rien de nouveau : infecter un appareil pour consulter une transaction ou un contrat, récupérer la dernière adresse du serveur ; si un nom de domaine est neutralisé, la donnée sur la chaîne demeure. Les groupes liés à la Corée du Nord/la Corée du Sud et à l’Iran représenteraient à peu près les deux tiers des ajouts. Le rapport trace aussi une autre ligne jusqu’en juillet 2025 : après que des modèles de langage open source aient appris à écrire du code malveillant, ce type d’inscription a augmenté d’environ 440% ; les chercheurs eux-mêmes disent que c’est seulement la concordance dans le temps, sans preuve irréfutable de « utilisation d’un modèle précis ».
Le piège, c’est que ce qui ne s’efface pas, ce n’est pas votre portefeuille automatiquement qui devient sûr : ce sont les pointeurs d’instructions. Ne confondez pas « l’IA accélère » avec l’idée que les pirates ont déjà entièrement remplacé leurs méthodes — association ne veut pas dire causalité, et neutraliser un domaine n’empêche pas la prochaine mise à jour sur la chaîne.