
🚨 La chaîne d’approvisionnement logicielle : votre code n’est pas la seule chose à sécuriser
Quand les gens pensent à la sécurité applicative, ils pensent souvent à leur propre code source.
Mais les applications modernes sont rarement construites entièrement à partir de zéro.
Ils dépendent de :
Bibliothèques open source
Paquets
Images conteneur
Outils CI/CD
Services cloud
API tierces
Systèmes de build
Extensions (plugins)
Outils développeur
Cela crée quelque chose d’extrêmement important :
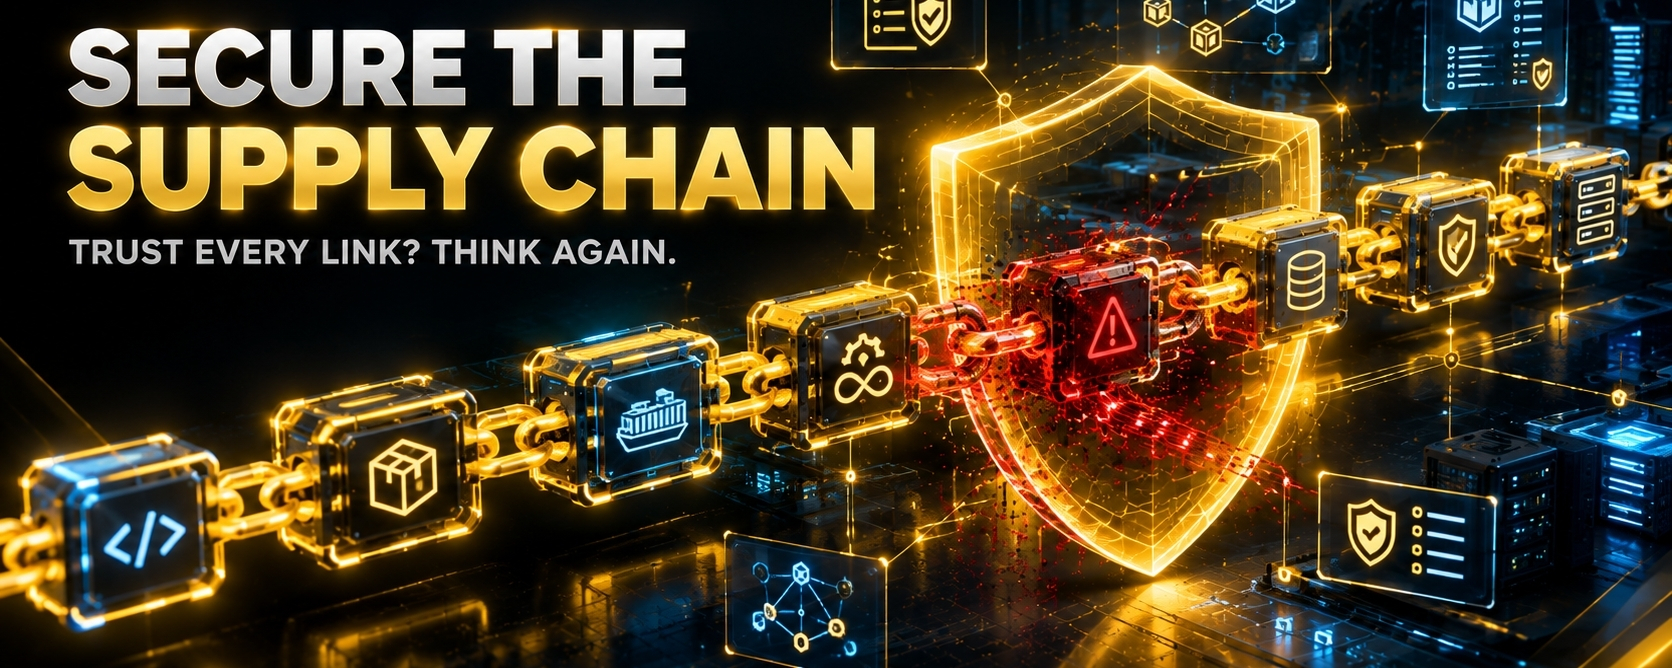
La chaîne d’approvisionnement logicielle.
Et les attaquants comprennent de plus en plus que s’attaquer à la chaîne d’approvisionnement peut être plus efficace que d’attaquer directement l’application finale.
🧩 Qu’est-ce qu’une attaque par chaîne d’approvisionnement logicielle ?
Imaginez qu’une application dépende de 50 composants externes.
Au lieu d’attaquer directement l’application elle-même, un attaquant peut tenter de compromettre l’un de ces composants.
Le changement malveillant peut ensuite se propager en aval vers des applications qui lui font confiance.
Cela crée une chaîne :
Tiers → Dépendance → Build → Application → Production
Un seul maillon compromis peut potentiellement affecter de nombreux systèmes.
⚠️ Pourquoi est-ce difficile ?
Le développement moderne avance rapidement.
Les développeurs installent des paquets.
Les systèmes CI/CD construisent automatiquement les applications.
Les conteneurs sont déployés automatiquement.
L’infrastructure peut être créée via le code.
L’automatisation est puissante.
Mais l’automatisation peut aussi amplifier les erreurs.
Si un composant non sécurisé entre dans un pipeline automatisé, il peut parcourir plusieurs environnements avant que quelqu’un ne le remarque.
📦 Entrée SBOM
Une pratique de sécurité essentielle est la Software Bill of Materials, communément appelée SBOM.
Pensez à une SBOM comme à une liste d’ingrédients pour le logiciel.
Cela peut aider les organisations à comprendre :
Quels composants existent
Quelles versions sont utilisées
D’où viennent les dépendances
Quels composants peuvent être vulnérables
Qu’est-ce qui pourrait être affecté par une vulnérabilité nouvellement découverte
Vous ne pouvez pas sécuriser efficacement ce que vous ne savez pas exécuter.
🔐 Comment DevSecOps peut aider
La sécurité peut être intégrée tout au long du cycle de développement.
Planifier
Identifiez les exigences de sécurité.
Code
Adoptez des bonnes pratiques de développement sécurisé.
Construire
Analyser les dépendances et les artefacts.
Tester
Effectuer des tests de sécurité automatisés.
Paquet
Vérifier les images et les artefacts logiciels.
Déployer
Appliquer des politiques de sécurité.
Surveiller
Détecter un comportement suspect.
Améliorer
Tirez des enseignements des résultats et des incidents.
🛡️ Contrôles importants pour la chaîne d’approvisionnement
Les organisations peuvent renforcer leurs pipelines grâce à :
Analyse des dépendances
SAST
Analyse des conteneurs
Détection de secrets
Génération de SBOM
Vérification des artefacts
Releases signées
Registres de confiance
Autorisations CI/CD selon le principe du moindre privilège
Gouvernance des dépendances
Surveillance continue
🤖 L’IA change la donne
Les assistants de codage IA peuvent accélérer le développement logiciel.
C’est puissant.
Mais le code généré doit encore :
Revue → Tests → Analyse → Vérification
L’IA peut produire du code rapidement.
Cela ne garantit pas automatiquement un code sécurisé.
Le même principe s’applique aux dépendances et à l’automatisation.
🚀 Dernière réflexion
La sécurité des logiciels modernes n’est plus seulement une question de protection de votre code source.
Vous devez comprendre tout ce qui contribue au produit final.
Connaissez vos dépendances.
Connaissez votre processus de build.
Connaissez vos artefacts.
Connaissez vos autorisations.
Parce que, dans la cybersécurité moderne :
Votre sécurité n’est aussi forte que l’écosystème en lequel vous avez confiance.