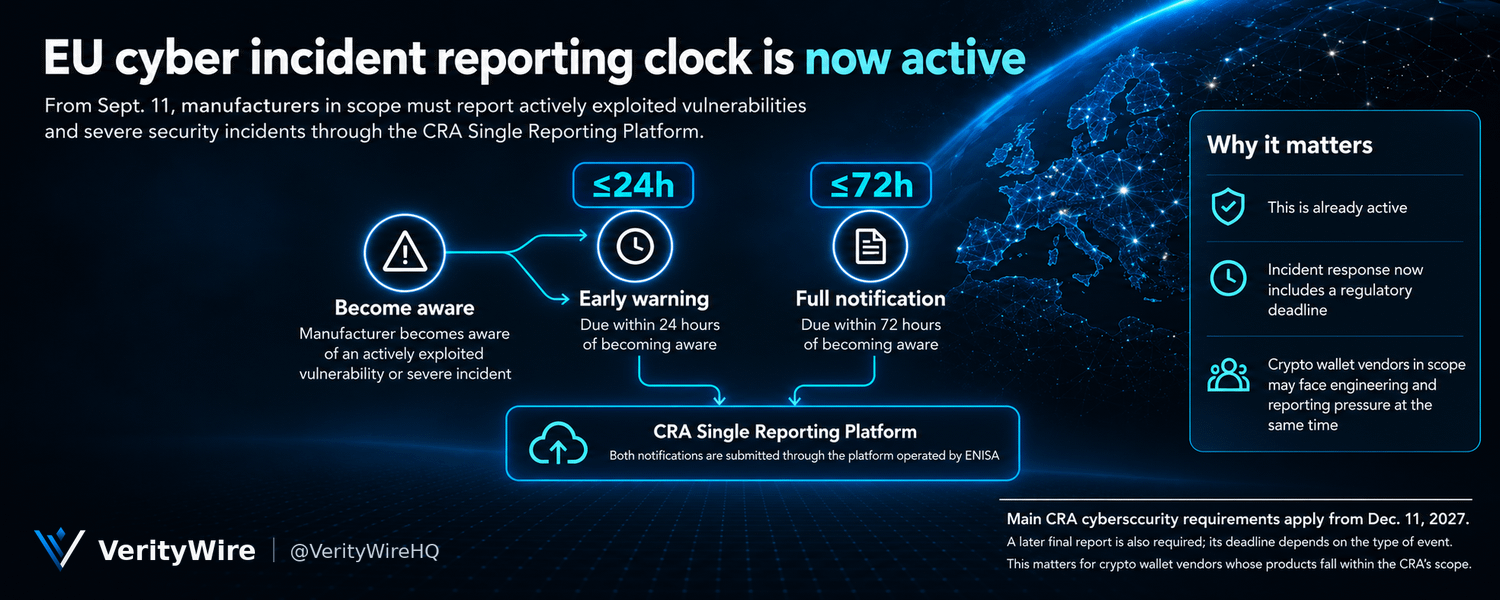
Les règles de notification de l’Acte de cybersécurité résiliente (Cyber Resilience Act) de l’UE sont en vigueur depuis le 11 septembre. Les fabricants de produits intégrant des éléments numériques doivent désormais signaler activement les vulnérabilités exploitées de manière active et les incidents de sécurité graves via la plateforme unique de notification du CRA.
Pour les fournisseurs de portefeuilles crypto dont les produits entrent dans le champ d’application du CRA, l’horloge réglementaire démarre au moment où ils prennent connaissance d’un problème signalable : un premier avertissement est dû dans les 24 heures, et une notification complète doit être soumise dans les 72 heures suivant la prise de connaissance.
Bien que la plupart des autres exigences de cybersécurité du CRA s’appliquent à partir de décembre 2027, ces obligations de notification sont déjà en vigueur.
Sources : Commission européenne / ENISA
Pour les fournisseurs de portefeuilles crypto dont les produits entrent dans le champ d’application du CRA, l’horloge réglementaire démarre au moment où ils prennent connaissance d’un problème signalable : un premier avertissement est dû dans les 24 heures, et une notification complète doit être soumise dans les 72 heures suivant la prise de connaissance.
Bien que la plupart des autres exigences de cybersécurité du CRA s’appliquent à partir de décembre 2027, ces obligations de notification sont déjà en vigueur.
Sources : Commission européenne / ENISA