🔌 SÉCURITÉ API : LA PASSERELLE CACHÉE VERS LES APPLICATIONS MODERNES 🛡️
Les applications modernes fonctionnent rarement seules.
Derrière les sites web, les applications mobiles, les plateformes cloud et les applications Web3, se trouvent des API qui relient différents systèmes.
Les API peuvent gérer :
🔐 L’authentification
👤 Les données utilisateur
💳 Les paiements
📦 Les commandes
☁️ Les services cloud
🔗 Les microservices
⛓️ Les interactions avec la blockchain
Mais cette interconnexion crée aussi une autre surface d’attaque.
Les attaquants ne visent pas seulement ce que les utilisateurs voient. Ils peuvent viser ce à quoi les applications ont accès.
⚠️ RISQUES COURANTS EN SÉCURITÉ API
🔴 Authentification rompue
Une authentification faible peut exposer des comptes et des ressources protégées.
🔴 Autorisation rompue
Être authentifié ne signifie pas avoir accès à tout.
🔴 Exposition excessive des données
Les API peuvent renvoyer des informations sensibles dont l’application n’a en réalité pas besoin.
🔴 Abus de taux (rate abuse)
Des requêtes non contrôlées peuvent permettre l’énumération, des attaques par identifiants et l’épuisement des ressources.
🔴 Mauvaise validation des entrées
Ne faites jamais confiance aveuglément aux données entrantes. Traitez l’entrée de l’API comme non fiable.
🔐 UNE STRATÉGIE SOLIDE DE SÉCURITÉ API
Authentifier → Autoriser → Valider → Limiter → Surveiller → Protéger → Tester
Chaque couche compte.
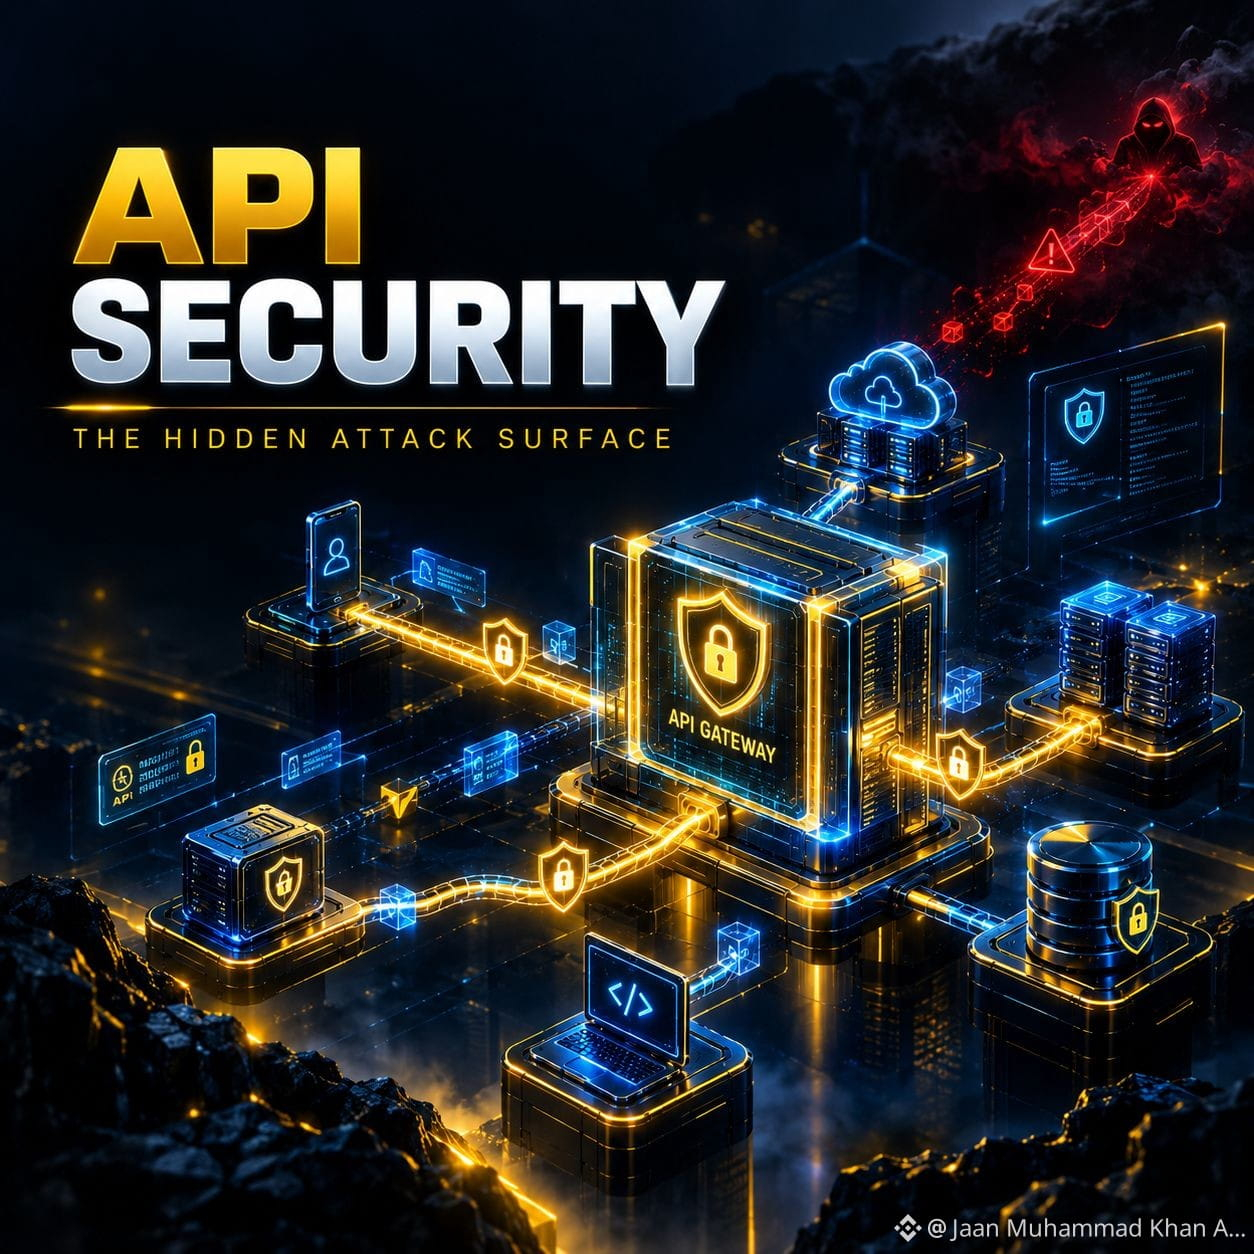
🌐 API + Microservices = Plus de frontières de sécurité
Les applications modernes peuvent ressembler à ceci :
Interface → API Gateway → Services → Base de données
Chaque connexion crée une nouvelle frontière de sécurité qui doit être protégée.
🤖 LES APPLICATIONS IA AJOUTENT UNE AUTRE COUCHE
Les systèmes d’IA connectent de plus en plus les modèles à des bases de données, des services cloud, des systèmes de recherche, des API et des outils internes.
Si une application IA dispose de permissions excessives, ces connexions peuvent devenir un risque de sécurité.
💡 MON POINT DE VUE
Un bel écran d’accueil ne signifie pas une application sécurisée.
Sécurisez l’API.
Contrôlez l’autorisation.
Validez les entrées.
Surveillez l’activité.
Testez en continu.
Ne sécurisez pas seulement ce que les utilisateurs peuvent voir.
Sécurisez ce à quoi l’application peut accéder. 🔐
Quelle zone de la sécurité API mérite davantage d’attention ?
🔑 Authentification
👤 Autorisation
📊 Surveillance
🧪 Tests
#API3
Les applications modernes fonctionnent rarement seules.
Derrière les sites web, les applications mobiles, les plateformes cloud et les applications Web3, se trouvent des API qui relient différents systèmes.
Les API peuvent gérer :
🔐 L’authentification
👤 Les données utilisateur
💳 Les paiements
📦 Les commandes
☁️ Les services cloud
🔗 Les microservices
⛓️ Les interactions avec la blockchain
Mais cette interconnexion crée aussi une autre surface d’attaque.
Les attaquants ne visent pas seulement ce que les utilisateurs voient. Ils peuvent viser ce à quoi les applications ont accès.
⚠️ RISQUES COURANTS EN SÉCURITÉ API
🔴 Authentification rompue
Une authentification faible peut exposer des comptes et des ressources protégées.
🔴 Autorisation rompue
Être authentifié ne signifie pas avoir accès à tout.
🔴 Exposition excessive des données
Les API peuvent renvoyer des informations sensibles dont l’application n’a en réalité pas besoin.
🔴 Abus de taux (rate abuse)
Des requêtes non contrôlées peuvent permettre l’énumération, des attaques par identifiants et l’épuisement des ressources.
🔴 Mauvaise validation des entrées
Ne faites jamais confiance aveuglément aux données entrantes. Traitez l’entrée de l’API comme non fiable.
🔐 UNE STRATÉGIE SOLIDE DE SÉCURITÉ API
Authentifier → Autoriser → Valider → Limiter → Surveiller → Protéger → Tester
Chaque couche compte.
🌐 API + Microservices = Plus de frontières de sécurité
Les applications modernes peuvent ressembler à ceci :
Interface → API Gateway → Services → Base de données
Chaque connexion crée une nouvelle frontière de sécurité qui doit être protégée.
🤖 LES APPLICATIONS IA AJOUTENT UNE AUTRE COUCHE
Les systèmes d’IA connectent de plus en plus les modèles à des bases de données, des services cloud, des systèmes de recherche, des API et des outils internes.
Si une application IA dispose de permissions excessives, ces connexions peuvent devenir un risque de sécurité.
💡 MON POINT DE VUE
Un bel écran d’accueil ne signifie pas une application sécurisée.
Sécurisez l’API.
Contrôlez l’autorisation.
Validez les entrées.
Surveillez l’activité.
Testez en continu.
Ne sécurisez pas seulement ce que les utilisateurs peuvent voir.
Sécurisez ce à quoi l’application peut accéder. 🔐
Quelle zone de la sécurité API mérite davantage d’attention ?
🔑 Authentification
👤 Autorisation
📊 Surveillance
🧪 Tests
#API3