#币安安全星期四 Je me souviens de la soirée, il y a quelques mois : je faisais défiler X (Twitter) et j’ai vu un gros compte relayer un “airdop” L2. Il était écrit que, dans les 6 dernières heures, il fallait réclamer. J’ai impulsivement cliqué. Le site ressemblait exactement à l’officiel : logo, compte à rebours… Tout. Après avoir connecté le portefeuille, il m’a demandé de signer. Je croyais que c’était juste pour me connecter, alors j’ai signé sans regarder plus attentivement. Quelques secondes plus tard, les BNB dans mon portefeuille et deux NFT ont commencé à être transférés, opération par opération. J’ai eu la chair de poule. Heureusement, en général, je ne laisse pas beaucoup d’actifs dans mon portefeuille : la majeure partie est sur des plateformes d’échange. Mais j’ai quand même perdu plus d’une centaine de dollars. Plus tard, j’ai compris que c’était une signature de phishing. En signant, j’autorisais quelqu’un à accéder et à utiliser mes actifs. Depuis, quoi que je fasse, j’entre toujours sur le site officiel via mes favoris, et avant de signer je lis mot par mot. Je ne clique plus sur des liens inconnus. Même si j’ai perdu plus de cent dollars, j’ai payé “mes frais de scolarité” et ça m’a appris une leçon !


Publier
--

币安Binance华语
·
--
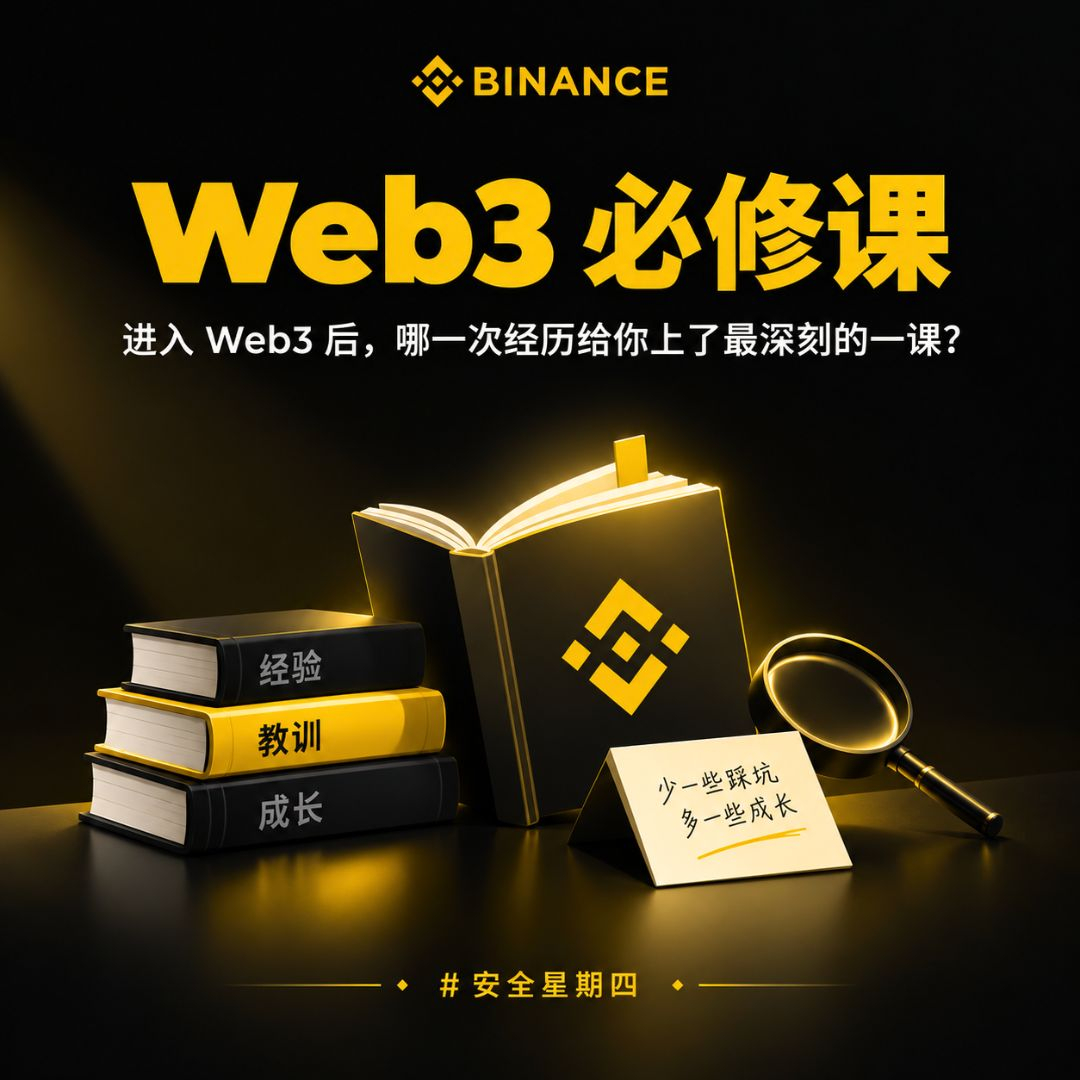
Fête des enseignants #币安安全星期四 Projet spécial « Cours Web3 obligatoire »
🧑🏫 Le véritable danger et l’échec : le meilleur professeur sur la route de la croissance
Dans Web3, quelle fois avez-vous frôlé une arnaque ou avez-vous échoué et cela vous a appris la leçon la plus marquante ?
Partagez et transférez votre histoire et vos expériences. Les 10 meilleurs contributeurs recevront 100U 🏆
Et bonne fête à tous les enseignants qui nous ont aidés à grandir 💛
Avertissement : ce contenu inclut des opinions de tiers. Il ne constitue pas un conseil. Binance Ai peut être utilisée, sans garantie de résultat. Consultez les CG.