$BTC
🚨 Alerte Trezor : nouvelle campagne de phishing
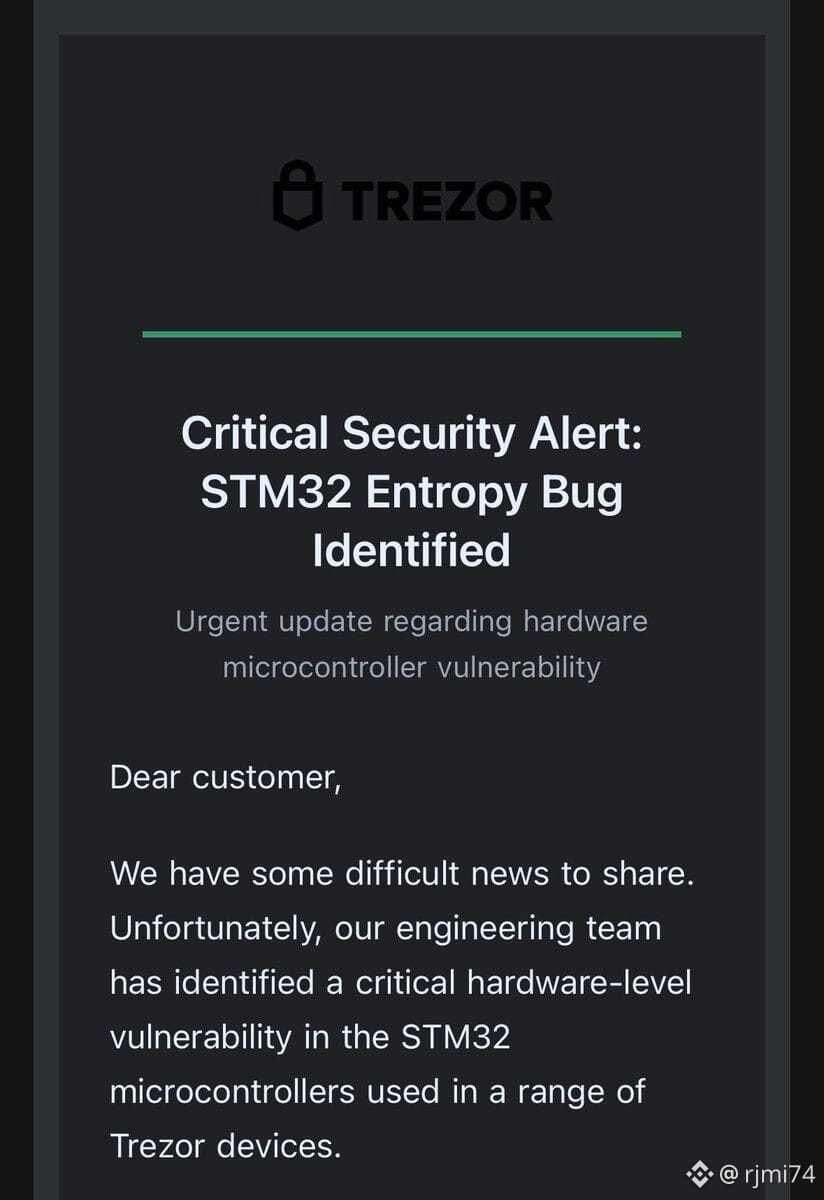
Trezor a informé d’une campagne frauduleuse qui utilise une prétendue vulnérabilité appelée « STM32 Entropy Vulnerability » pour provoquer la peur et tromper les utilisateurs.
📩 Les attaquants ont envoyé des e-mails qui semblent être une alerte critique et visent à rediriger les victimes vers un site malveillant. L’attaque a commencé après la compromission d’un fournisseur externe de messagerie utilisé par Trezor.
🔐 À retenir : Trezor a précisé que ses appareils, ses clés et ses sauvegardes de récupération n’ont pas été exposés.
🛡️ Que faire ?
Ne pas ouvrir de liens suspects, ne jamais saisir la phrase de récupération sur un site web et vérifier toute alerte directement via les canaux officiels de Trezor.
💡 La clé : le danger actuel ne vient pas d’un défaut matériel, mais du phishing qui cherche à exploiter la peur pour obtenir les clés des utilisateurs.