⚠️ Incident de sécurité ⚠️ du portefeuille web Minima $MINIMA
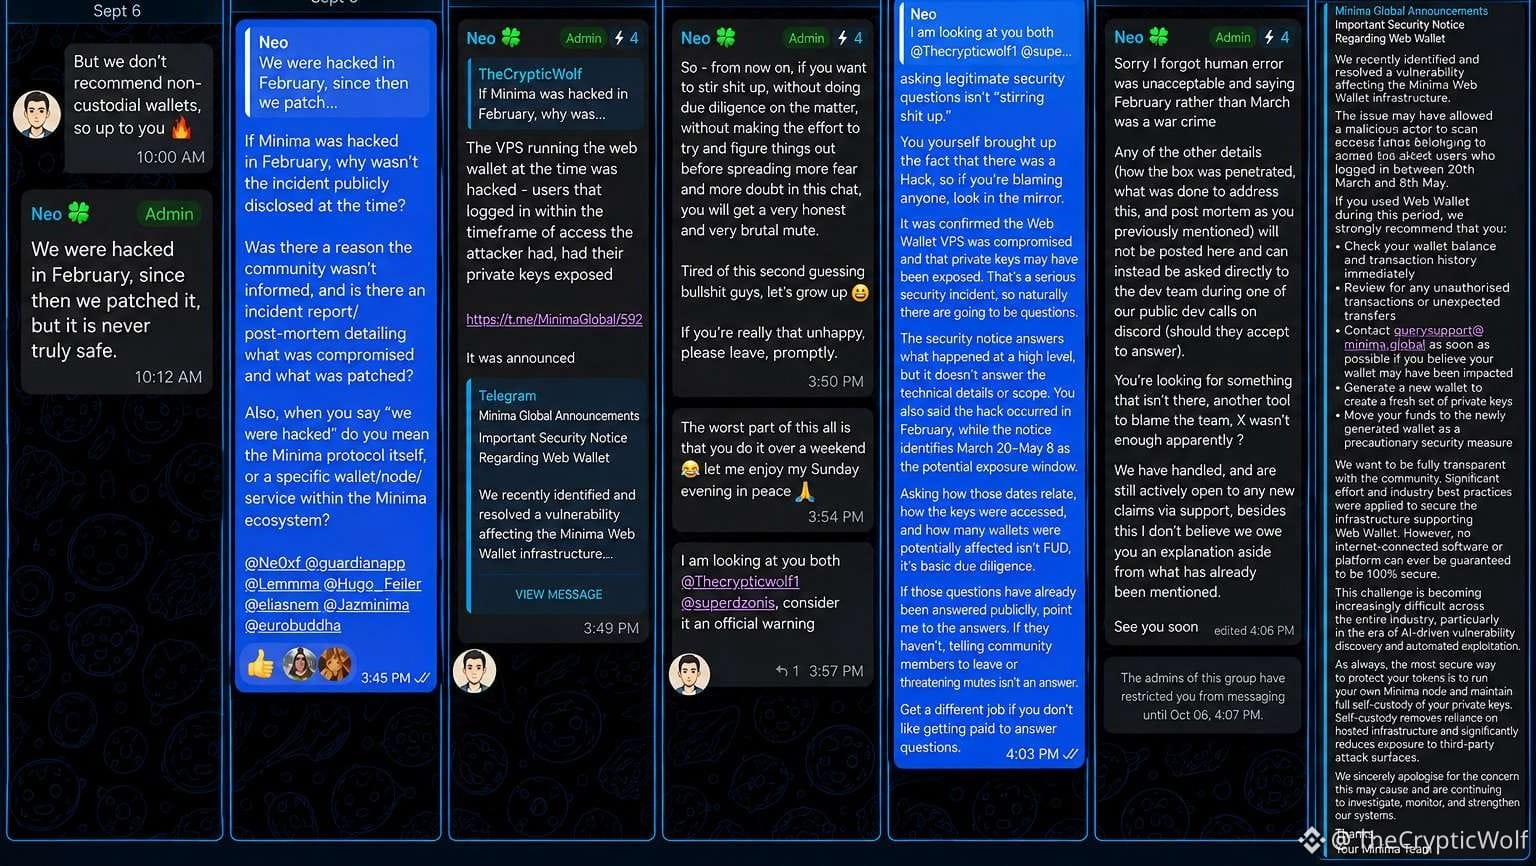
Selon l’avis de sécurité de Minima, une vulnérabilité aurait pu permettre à un acteur malveillant de scanner des clés privées exposées et d’accéder aux fonds appartenant à certains utilisateurs de portefeuilles web qui s’étaient connectés entre le 20 mars et le 8 mai. Les utilisateurs ont été invités à générer de nouveaux portefeuilles et à déplacer leurs fonds.
Sur Telegram, le responsable des Produits & Ops Communautaires de Minima a également déclaré aujourd’hui : « Nous avons été piratés en février »
Il a ensuite précisé que le VPS hébergeant le portefeuille web avait été compromis et que les utilisateurs s’étant connectés pendant la période d’accès de l’attaquant avaient vu leurs clés privées exposées.
J’ai demandé :
- Comment les clés privées ont-elles été exposées techniquement ?
- Combien de portefeuilles ont potentiellement été affectés ?
- Comment la date de compromission de février se relie-t-elle à la fenêtre d’exposition du 20 mars au 8 mai ?
- Un rapport d’incident / un post-mortem décrivant ce qui s’est passé et ce qui a été corrigé a-t-il été publié ?
On m’a ensuite adressé un « avertissement officiel » et, au final, j’ai été banni du groupe TG de Minima jusqu’au 6 octobre.
Par la suite, on m’a dit que la date de février était une erreur humaine et que les questions techniques supplémentaires pouvaient être adressées à l’équipe de développement sur un forum Discord « s’ils acceptaient de répondre ».
Un autre point à noter :
Je n’ai PAS trouvé de divulgation officielle de sécurité concernant cet incident sur le compte X principal de @Minima_Global.
Cependant, il a été divulgué le 21 mai, près de deux semaines après les faits, dans le canal d’annonce officiel TG de Minima.
Je ne prétends pas que la blockchain de Minima elle-même ait été piratée. L’incident divulgué concerne l’infrastructure du portefeuille web, ce qui est extrêmement grave, étant donné que des clés privées ont été exposées et que des fonds ont potentiellement été volés.
Je fais simplement la mise par écrit de ce que Minima a divulgué, de ce qui reste sans réponse publiquement, et de ce qui s’est passé lorsque ces questions ont été posées.
Les incidents de sécurité méritent de la transparence. Poser des questions sur le périmètre, la chronologie, le mécanisme d’attaque et la remédiation est une vérification élémentaire, et non de la panique (FUD).
Selon l’avis de sécurité de Minima, une vulnérabilité aurait pu permettre à un acteur malveillant de scanner des clés privées exposées et d’accéder aux fonds appartenant à certains utilisateurs de portefeuilles web qui s’étaient connectés entre le 20 mars et le 8 mai. Les utilisateurs ont été invités à générer de nouveaux portefeuilles et à déplacer leurs fonds.
Sur Telegram, le responsable des Produits & Ops Communautaires de Minima a également déclaré aujourd’hui : « Nous avons été piratés en février »
Il a ensuite précisé que le VPS hébergeant le portefeuille web avait été compromis et que les utilisateurs s’étant connectés pendant la période d’accès de l’attaquant avaient vu leurs clés privées exposées.
J’ai demandé :
- Comment les clés privées ont-elles été exposées techniquement ?
- Combien de portefeuilles ont potentiellement été affectés ?
- Comment la date de compromission de février se relie-t-elle à la fenêtre d’exposition du 20 mars au 8 mai ?
- Un rapport d’incident / un post-mortem décrivant ce qui s’est passé et ce qui a été corrigé a-t-il été publié ?
On m’a ensuite adressé un « avertissement officiel » et, au final, j’ai été banni du groupe TG de Minima jusqu’au 6 octobre.
Par la suite, on m’a dit que la date de février était une erreur humaine et que les questions techniques supplémentaires pouvaient être adressées à l’équipe de développement sur un forum Discord « s’ils acceptaient de répondre ».
Un autre point à noter :
Je n’ai PAS trouvé de divulgation officielle de sécurité concernant cet incident sur le compte X principal de @Minima_Global.
Cependant, il a été divulgué le 21 mai, près de deux semaines après les faits, dans le canal d’annonce officiel TG de Minima.
Je ne prétends pas que la blockchain de Minima elle-même ait été piratée. L’incident divulgué concerne l’infrastructure du portefeuille web, ce qui est extrêmement grave, étant donné que des clés privées ont été exposées et que des fonds ont potentiellement été volés.
Je fais simplement la mise par écrit de ce que Minima a divulgué, de ce qui reste sans réponse publiquement, et de ce qui s’est passé lorsque ces questions ont été posées.
Les incidents de sécurité méritent de la transparence. Poser des questions sur le périmètre, la chronologie, le mécanisme d’attaque et la remédiation est une vérification élémentaire, et non de la panique (FUD).