Un jetton malveillant peut-il affecter un utilisateur de STON.fi ?
Oui. Une demande de jetton malveillante peut affecter un utilisateur de STON.fi, mais le risque est souvent mal compris. Les jettons TON standard n’utilisent pas le modèle d’approbation et d’allocation courant avec ERC-20.
Selon la TEP-74, il n’existe pas de fonction standard approve, allowance ou transferFrom. Un transfert de jetton normal autorise une transaction spécifique.
Où se situe le vrai risque ?
Le principal danger consiste à signer une transaction sans vérifier ce qu’elle fait réellement.
Un faux site web peut copier STON.fi et demander un transfert de jetton vers l’adresse d’un attaquant. Cela peut ressembler à un swap normal tout en envoyant les fonds ailleurs.
TON Connect peut également demander un ou plusieurs messages sortants.
Les extensions Wallet V5 exigent aussi de la prudence, car elles peuvent offrir des capacités plus larges au niveau du portefeuille qu’un simple transfert ponctuel.
Comment fonctionne un swap STON.fi ?
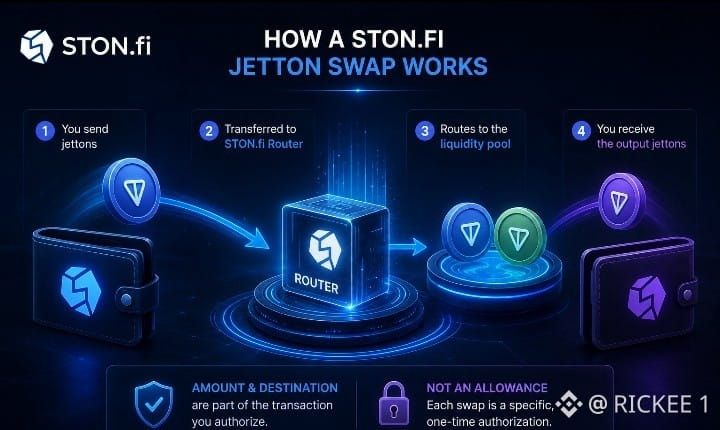
Dans un swap jetton-vers-jetton normal sur STON.fi, les jettons de l’utilisateur entrent dans le flux du Router via un transfert défini. Un payload indique au Router comment traiter la demande, puis le Router interagit avec le pool concerné.
Le montant fait partie de la transaction que l’utilisateur signe. C’est différent du fait de donner à STON.fi une autorisation TEP-74 permanente ou illimitée.
Que faut-il vérifier ?
Avant de signer, confirmez le jetton, le montant exact, la destination et les détails de la transaction.
Pour les jettons inconnus, vérifiez l’adresse officielle du master du token. Ne faites pas confiance uniquement au nom, au symbole, au logo ou au site web, car de faux tokens peuvent les copier.
Une distinction importante
Un transfert ponctuel malveillant peut entraîner la perte du montant approuvé. Cependant, cela ne crée pas automatiquement une autorisation TEP-74 réutilisable pour de futurs swaps STON.fi.
Le danger le plus important vient d’un portefeuille compromis. Une seed phrase divulguée, une clé privée ou une extension trop puissante peut permettre à un attaquant d’autoriser de futures transactions.
Les jettons non standard peuvent aussi contenir une logique supplémentaire au-delà du comportement TEP-74 de base.
En savoir plus sur STON.FI : app.ston.fi
$BTC $STON
#Market
Oui. Une demande de jetton malveillante peut affecter un utilisateur de STON.fi, mais le risque est souvent mal compris. Les jettons TON standard n’utilisent pas le modèle d’approbation et d’allocation courant avec ERC-20.
Selon la TEP-74, il n’existe pas de fonction standard approve, allowance ou transferFrom. Un transfert de jetton normal autorise une transaction spécifique.
Où se situe le vrai risque ?
Le principal danger consiste à signer une transaction sans vérifier ce qu’elle fait réellement.
Un faux site web peut copier STON.fi et demander un transfert de jetton vers l’adresse d’un attaquant. Cela peut ressembler à un swap normal tout en envoyant les fonds ailleurs.
TON Connect peut également demander un ou plusieurs messages sortants.
Les extensions Wallet V5 exigent aussi de la prudence, car elles peuvent offrir des capacités plus larges au niveau du portefeuille qu’un simple transfert ponctuel.
Comment fonctionne un swap STON.fi ?
Dans un swap jetton-vers-jetton normal sur STON.fi, les jettons de l’utilisateur entrent dans le flux du Router via un transfert défini. Un payload indique au Router comment traiter la demande, puis le Router interagit avec le pool concerné.
Le montant fait partie de la transaction que l’utilisateur signe. C’est différent du fait de donner à STON.fi une autorisation TEP-74 permanente ou illimitée.
Que faut-il vérifier ?
Avant de signer, confirmez le jetton, le montant exact, la destination et les détails de la transaction.
Pour les jettons inconnus, vérifiez l’adresse officielle du master du token. Ne faites pas confiance uniquement au nom, au symbole, au logo ou au site web, car de faux tokens peuvent les copier.
Une distinction importante
Un transfert ponctuel malveillant peut entraîner la perte du montant approuvé. Cependant, cela ne crée pas automatiquement une autorisation TEP-74 réutilisable pour de futurs swaps STON.fi.
Le danger le plus important vient d’un portefeuille compromis. Une seed phrase divulguée, une clé privée ou une extension trop puissante peut permettre à un attaquant d’autoriser de futures transactions.
Les jettons non standard peuvent aussi contenir une logique supplémentaire au-delà du comportement TEP-74 de base.
En savoir plus sur STON.FI : app.ston.fi
$BTC $STON
#Market