
Les agents IA ne se limitent pas uniquement à répondre à des questions ; ils doivent accomplir des tâches telles que naviguer sur Internet, gérer des documents, coordonner des processus, communiquer sur diverses plateformes et, enfin, effectuer des transactions pour les utilisateurs.
Cela soulève une question fondamentale pour l’entreprise : comment pouvons-nous rendre une IA autonome capable, sans la rendre incontrôlable ?
C’est là que la stratégie IA de @NEAR Protocol devient particulièrement intéressante. Avec #IronClaw 1.0 et #NEARAI en général, NEAR aborde le problème de l’économie des agents comme un enjeu d’infrastructure, et non seulement comme une question de performance du modèle.
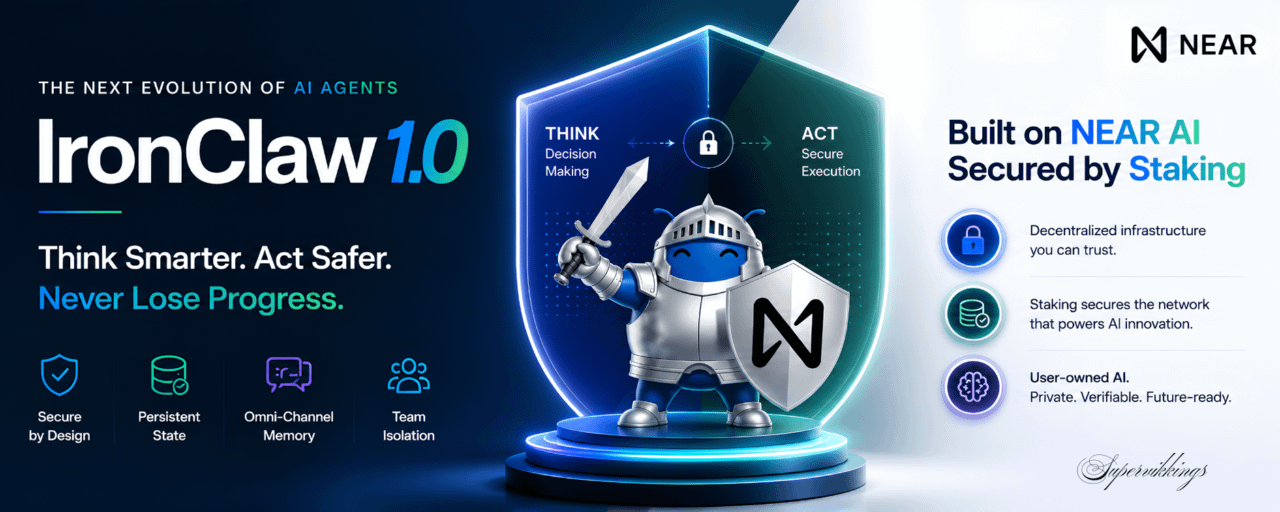
IronClaw 1.0 : séparer la réflexion de l’action
IronClaw 1.0 est un agent IA sécurisé, conçu autour d’un principe architectural simple : le composant qui décide de ce qui doit se produire ne doit pas avoir un contrôle illimité sur ce qui se produit réellement.
Entre ces deux fonctions se trouve la couche de garde.
« La partie qui décide est distincte de la partie qui agit. »
Chaque action passe par cette couche de coordination, créant un point de contrôle cohérent pour les autorisations et la sécurité. Au lieu de permettre à un modèle d’IA d’accéder directement à chaque outil, identifiant ou système externe, IronClaw crée un chemin contrôlé entre le raisonnement et l’exécution.
Cette distinction compte, car les échecs de l’IA en entreprise sont souvent des échecs d’exécution, et non des échecs de raisonnement.
Des performances qui soutiennent l’architecture
L’architecture d’IronClaw se reflète aussi dans ses résultats de benchmark.
En utilisant le modèle de base deepseek-v4-flash dans les comparaisons, IronClaw mène actuellement trois benchmarks importants pour les agents :
PinchBench : 93,5 %, testant des tâches réelles comme la planification, le tri d’e-mails, la programmation, la recherche et la gestion de fichiers.
ClawBench : 88,6 %, évaluant des agents sur plus de 140 sites web réels et des workflows complexes en plusieurs étapes.
OfficeQA : 76,4 %, évaluant un raisonnement ancré sur de vastes ensembles de documents en entreprise.
L’importance ne tient pas simplement au fait que les chiffres sont élevés. Le même dispositif obtient de solides résultats dans différentes catégories de travaux d’agents, ce qui suggère que les contrôles de sécurité et les points de contrôle d’exécution ne doivent pas nécessairement se faire au détriment des capacités.
Quatre fonctionnalités à surveiller
1. Plus sûr par conception : les actions sensibles nécessitent une approbation explicite, tandis que les identifiants et les secrets reçoivent une protection supplémentaire.
2. État persistant : IronClaw effectue en continu des points de contrôle de son travail. Si une tâche est interrompue en raison d’autorisations ou pour une autre raison, il peut reprendre plutôt que de forcer l’agent à recommencer.
3. Mémoire omnicanale : la CLI, le web, Slack et Telegram fonctionnent comme un seul assistant, en conservant la même mémoire et les mêmes règles de sécurité sur tous les canaux.
4. Isolation des équipes : les organisations peuvent utiliser des environnements multi-tenant pour des outils et capacités partagés, tandis que les équipes nécessitant des frontières plus strictes peuvent déployer des environnements entièrement isolés.

Où s’intègrent NEAR AI et le staking
NEARAI étend cette philosophie au-delà de l’agent lui-même. Il fournit une infrastructure d’inférence privée utilisant des environnements d’exécution fiables (Trusted Execution Environments), une sécurité ancrée dans le matériel et une exécution vérifiable, conçue autour du principe d’une IA vérifiable et détenue par l’utilisateur.
Le staking ajoute une couche supplémentaire importante.
Le protocole Proof-of-Stake (preuve d’enjeu) de NEAR emploie le NEAR délégué pour inciter les validateurs à traiter les transactions et à sécuriser le réseau. En bref, le staking n’est pas seulement un système de récompense. Le staking est nécessaire pour sécuriser l’architecture décentralisée où les applications et les économies d’agents pourront fonctionner à l’avenir.
NEAR AI a également introduit des paiements basés sur le staking pour l’inférence confidentielle et l’hébergement des agents IronClaw, reliant le NEAR misé des utilisateurs au calcul IA et aux services d’agents.
Le tableau d’ensemble est donc plus vaste que l’assistant IA.
C’est une tentative de réunir des agents sécurisés, le calcul privé, l’infrastructure décentralisée, la sécurité économique et la propriété par l’utilisateur dans une seule pile technologique.
Pour la prochaine génération d’agents autonomes de type OpenClaw, cette question d’infrastructure pourrait finalement être aussi importante que l’intelligence du modèle sous-jacent.
