#dusk $DUSK @Dusk
Je suis parti à la recherche du mécanisme derrière la « divulgation sélective », une expression que chaque chaîne de confidentialité utilise, mais que peu de personnes définissent précisément. La plupart des systèmes traitent la divulgation comme une option binaire : tout révéler à un régulateur, ou ne rien révéler du tout.
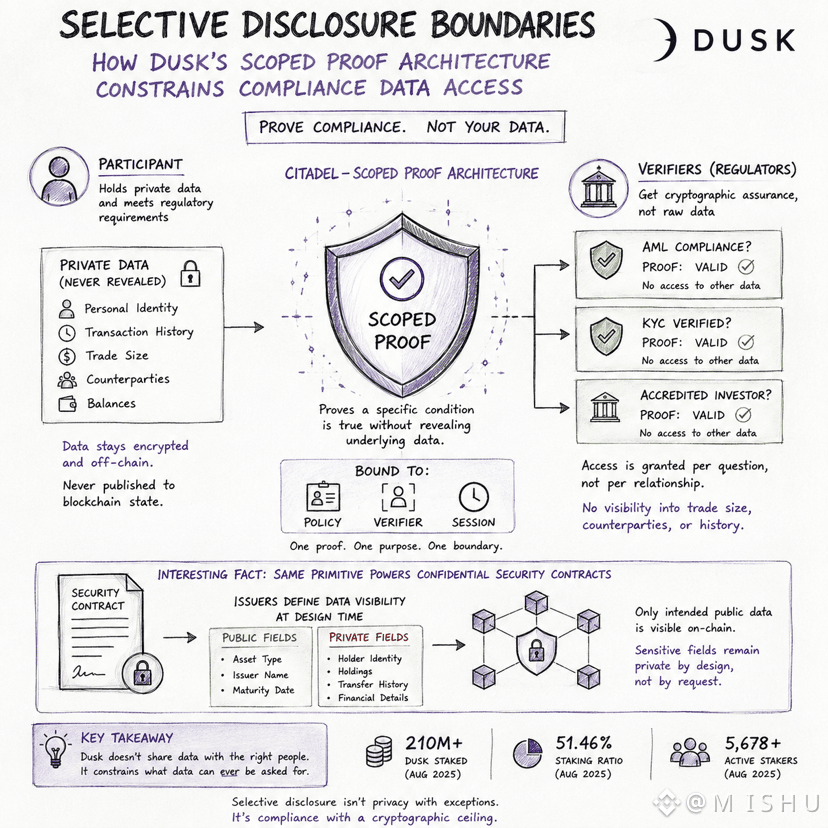
Le modèle de Dusk est plus étroit. Les participants prouvent qu’ils satisfont aux exigences AML/KYC sans exposer les données personnelles ou transactionnelles sous-jacentes à la preuve. La divulgation ne consiste pas à « voici mes données ». Elle consiste à « voici une preuve que cette condition est respectée », limitée à une seule question de conformité et à rien de plus.
L’accès est accordé par question, pas par relation. Un régulateur qui vérifie le statut AML n’obtient pas automatiquement une visibilité sur la taille des transactions, les contreparties ou l’historique des opérations.
Le point intéressant est que le même principe s’étend aussi aux contrats de sécurité confidentiels : les émetteurs définissent quels champs sont publics et lesquels restent privés, avant même que l’actif ne soit lancé.
Si une preuve ne peut répondre qu’à la question pour laquelle elle a été conçue, la divulgation sélective est-elle vraiment une confidentialité avec des exceptions, ou bien une conformité assortie d’une limite cryptographique sur ce qui peut être connu au maximum ?