#dusk $DUSK @Dusk
Lisez deux fois la section peer-to-peer du livre blanc cette semaine.
Première lecture : je l’ai classée comme de la plomberie ennuyeuse — comment les blocs sont diffusés, sans grand intérêt à approfondir. Deuxième lecture : j’avais tort sur ce que Kadcast optimise réellement.
Je considérais « diffusion efficace » et « diffusion privée » comme deux victoires distinctes regroupées par commodité marketing. Elles ne sont pas séparées. L’une est un effet secondaire de l’autre.
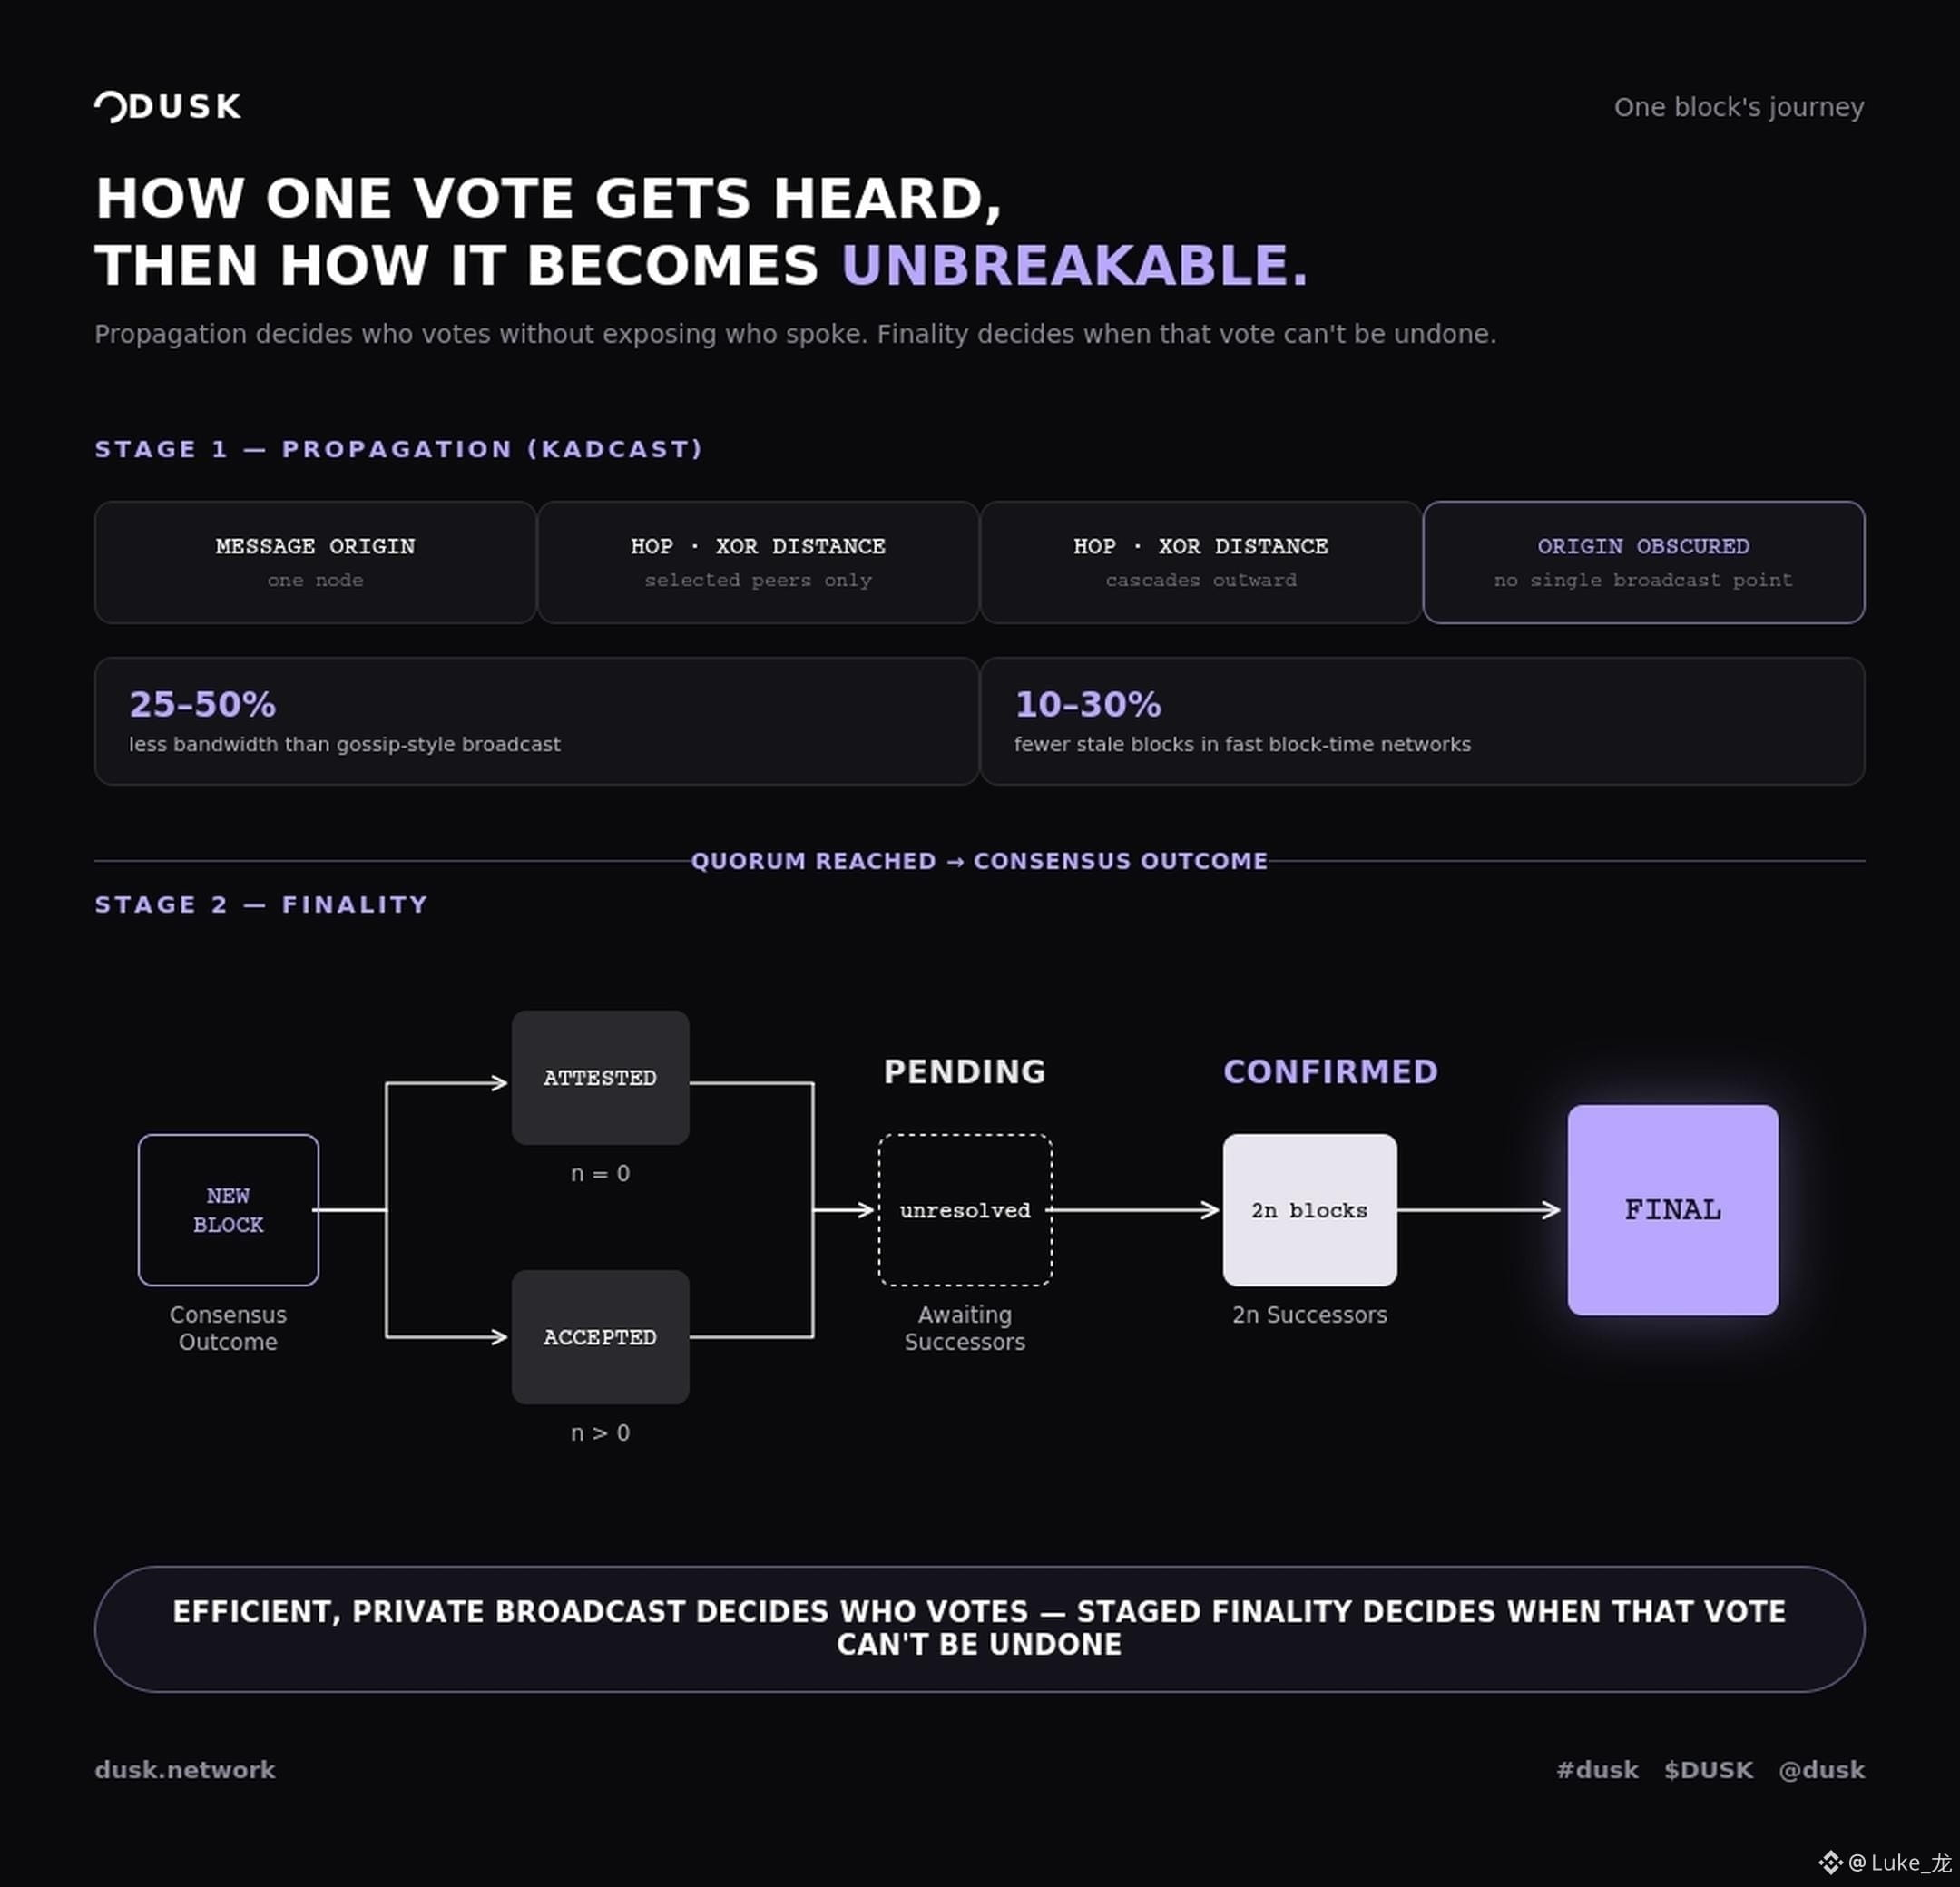
Kadcast ne fait pas inonder les messages vers chaque nœud voisin comme le font les protocoles de type gossip. Il utilise la distance XOR du DHT de Kademlia pour structurer la propagation — chaque nœud ne relaie qu’aux pairs situés à des distances croissantes ; le message se propage en cascade vers l’extérieur au lieu d’exploser partout d’un coup.
Le livre blanc indique 25 à 50 % de bande passante en moins que les protocoles gossip, et 10 à 30 % de blocs périmés en moins dans les réseaux à blocs rapides, parce que moins de transmissions redondantes signifie moins de validations inutiles sur des blocs qui n’entreront jamais dans la chaîne.
Voici le point qui m’a fait « tilt » : c’est exactement la même structure qui rend difficile l’identification de la source d’un message.
Comme un nœud ne parle qu’à un ensemble restreint de pairs à des distances précises, plutôt que de diffuser vers tout le monde, il n’y a aucun instant unique où l’origine devient visible pour l’ensemble du réseau en même temps.
La confidentialité n’est pas une fonctionnalité séparée ajoutée au routage. C’est ce que donne un routage efficace lorsqu’on n’a pas le droit d’inonder.
C’est ce que j’avais manqué : Kadcast n’est pas seulement rapide, il est aussi privé.
Il est privé parce que c’est un type de rapidité qui n’exige pas d’exposer la source pour y parvenir.
Deux points restent en cours de réflexion : est-ce que le routage structuré, basé sur la distance, crée une surface d’attaque différente de celle du gossip — des trajectoires prévisibles plutôt qu’une inondation imprévisible — même si c’est plus difficile de retracer l’origine ? Et les chiffres de bande passante et de blocs périmés dans le livre blanc reflètent-ils le réseau réel de Dusk en production, ou s’agit-il encore des résultats généraux de la recherche Kadcast, plutôt que de mesures spécifiques à Dusk ?
$DUSK
Lisez deux fois la section peer-to-peer du livre blanc cette semaine.
Première lecture : je l’ai classée comme de la plomberie ennuyeuse — comment les blocs sont diffusés, sans grand intérêt à approfondir. Deuxième lecture : j’avais tort sur ce que Kadcast optimise réellement.
Je considérais « diffusion efficace » et « diffusion privée » comme deux victoires distinctes regroupées par commodité marketing. Elles ne sont pas séparées. L’une est un effet secondaire de l’autre.
Kadcast ne fait pas inonder les messages vers chaque nœud voisin comme le font les protocoles de type gossip. Il utilise la distance XOR du DHT de Kademlia pour structurer la propagation — chaque nœud ne relaie qu’aux pairs situés à des distances croissantes ; le message se propage en cascade vers l’extérieur au lieu d’exploser partout d’un coup.
Le livre blanc indique 25 à 50 % de bande passante en moins que les protocoles gossip, et 10 à 30 % de blocs périmés en moins dans les réseaux à blocs rapides, parce que moins de transmissions redondantes signifie moins de validations inutiles sur des blocs qui n’entreront jamais dans la chaîne.
Voici le point qui m’a fait « tilt » : c’est exactement la même structure qui rend difficile l’identification de la source d’un message.
Comme un nœud ne parle qu’à un ensemble restreint de pairs à des distances précises, plutôt que de diffuser vers tout le monde, il n’y a aucun instant unique où l’origine devient visible pour l’ensemble du réseau en même temps.
La confidentialité n’est pas une fonctionnalité séparée ajoutée au routage. C’est ce que donne un routage efficace lorsqu’on n’a pas le droit d’inonder.
C’est ce que j’avais manqué : Kadcast n’est pas seulement rapide, il est aussi privé.
Il est privé parce que c’est un type de rapidité qui n’exige pas d’exposer la source pour y parvenir.
Deux points restent en cours de réflexion : est-ce que le routage structuré, basé sur la distance, crée une surface d’attaque différente de celle du gossip — des trajectoires prévisibles plutôt qu’une inondation imprévisible — même si c’est plus difficile de retracer l’origine ? Et les chiffres de bande passante et de blocs périmés dans le livre blanc reflètent-ils le réseau réel de Dusk en production, ou s’agit-il encore des résultats généraux de la recherche Kadcast, plutôt que de mesures spécifiques à Dusk ?
$DUSK