#dusk $DUSK @Dusk 表弟最近在弄跨境电商,聊天时随口提了一句——现在做生意最烦的是KYC,每换一个平台就要重新交一遍身份证、银行流水,资料散得到处都是。我脑子里立刻蹦出Dusk的Citadel协议,回去翻了翻笔记,越想越觉得这跟他抱怨的问题其实是同一个坑。
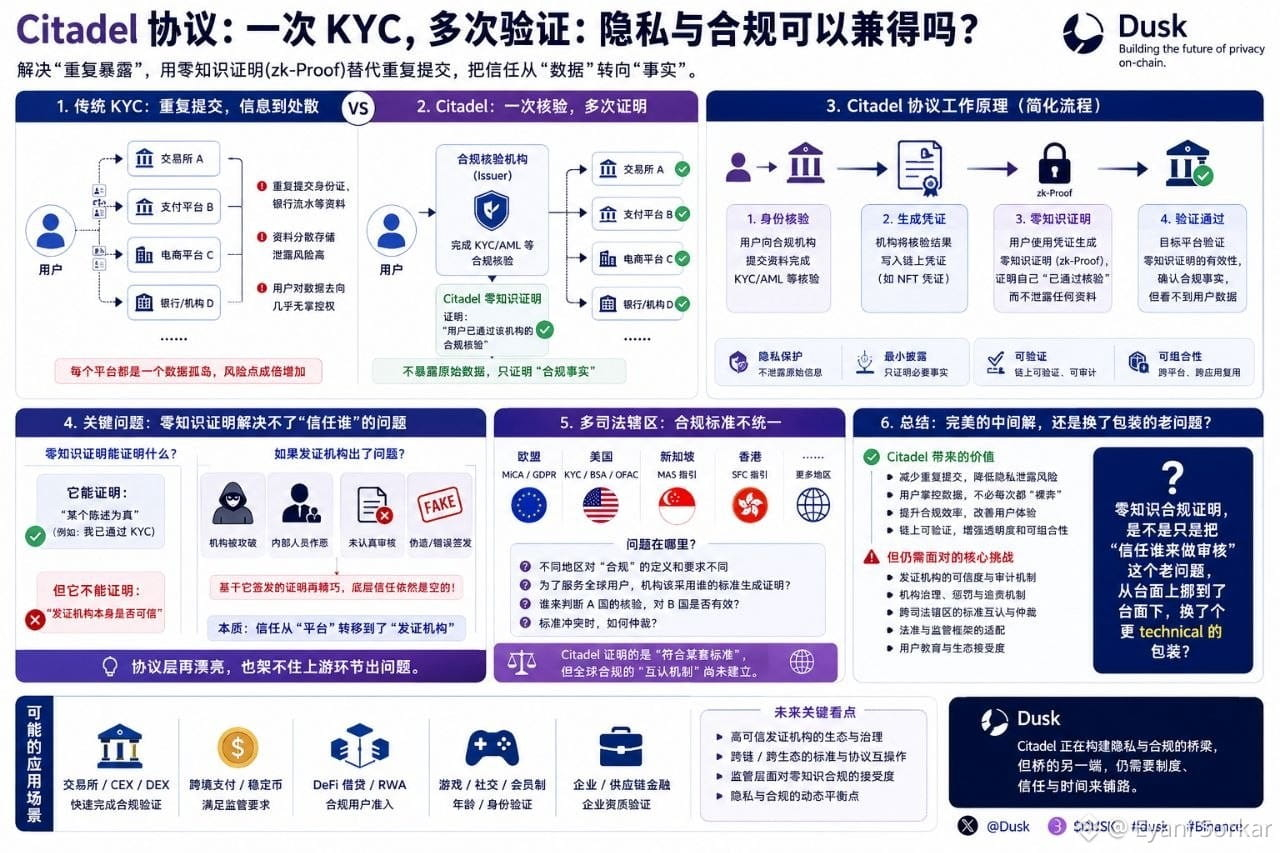
Citadel解决的核心问题是"重复暴露"。传统KYC是每个平台各自收集、各自存储你的身份资料,资料越分散,泄露和被滥用的风险点就越多。Citadel用的是零知识证明的思路——你只需要证明"我通过了某个机构的合规核验"这个事实本身,而不需要把身份证、地址、资产明细这些原始数据重新交给每一个新平台。监管方要的"绿灯"拿到了,但你的具体信息不会被摊开给所有人看。
表弟听完第一反应是:"那平台怎么知道你没作弊?"这其实问到了点子上。零知识证明能证明的是"某个陈述为真",但它没法替你判断"发证机构本身可不可信"。如果最初做核验的那个机构出了问题——比如被攻破,或者本身就没有认真核实,那基于它签发的证明再怎么精巧,底层的信任还是空的。这跟我之前纠结Phoenix/Moonlight跨账户转换、或者Sozu流动性质押凭证脱钩,其实是同一类问题——协议层的数学再漂亮,也架不住某个上游环节本身出问题。
而且现实中会有一个更麻烦的问题:不同司法辖区对"合规"的定义本来就不统一,欧盟的MiCA、美国的KYC标准、亚洲各地的监管口径都不一样。Citadel证明的是"符合某套标准",但如果机构想同时服务多个辖区的客户,到底该采用谁的标准生成这份证明,谁又来仲裁哪个辖区的核验对另一个辖区有效,这件事目前看不到清晰答案。
还在想——零知识合规证明听起来是完美的中间解,是不是只是把"信任谁来做审核"这个老问题,挪到了台面下,换了个技术包装?
@Dusk $DUSK #dusk #Binance
Citadel解决的核心问题是"重复暴露"。传统KYC是每个平台各自收集、各自存储你的身份资料,资料越分散,泄露和被滥用的风险点就越多。Citadel用的是零知识证明的思路——你只需要证明"我通过了某个机构的合规核验"这个事实本身,而不需要把身份证、地址、资产明细这些原始数据重新交给每一个新平台。监管方要的"绿灯"拿到了,但你的具体信息不会被摊开给所有人看。
表弟听完第一反应是:"那平台怎么知道你没作弊?"这其实问到了点子上。零知识证明能证明的是"某个陈述为真",但它没法替你判断"发证机构本身可不可信"。如果最初做核验的那个机构出了问题——比如被攻破,或者本身就没有认真核实,那基于它签发的证明再怎么精巧,底层的信任还是空的。这跟我之前纠结Phoenix/Moonlight跨账户转换、或者Sozu流动性质押凭证脱钩,其实是同一类问题——协议层的数学再漂亮,也架不住某个上游环节本身出问题。
而且现实中会有一个更麻烦的问题:不同司法辖区对"合规"的定义本来就不统一,欧盟的MiCA、美国的KYC标准、亚洲各地的监管口径都不一样。Citadel证明的是"符合某套标准",但如果机构想同时服务多个辖区的客户,到底该采用谁的标准生成这份证明,谁又来仲裁哪个辖区的核验对另一个辖区有效,这件事目前看不到清晰答案。
还在想——零知识合规证明听起来是完美的中间解,是不是只是把"信任谁来做审核"这个老问题,挪到了台面下,换了个技术包装?
@Dusk $DUSK #dusk #Binance