#dusk $DUSK @Dusk
Je lisais l’avis d’incident de Dusk sur le pont, en m’attendant au modèle habituel de piratage crypto : panique, réassurances vagues, silence. Au lieu de cela, la formulation était étrangement précise sur ce qui n’a pas cédé.
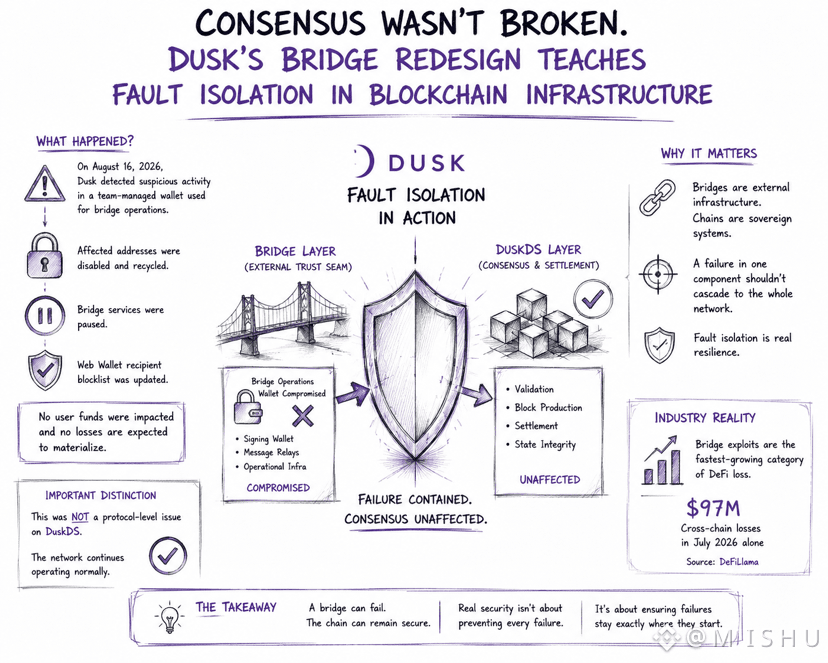
Le 16 août 2026, l’équipe a détecté une activité suspecte liée à un wallet géré par l’équipe utilisé dans les opérations de pont, a désactivé et recyclé les adresses concernées, a suspendu les services de pont et a ajouté une liste de blocage des destinataires pour un Web Wallet. D’après toutes les informations disponibles, aucun fonds utilisateur n’a été impacté et aucune perte ne devrait se matérialiser.
La ligne qui comptait vraiment est celle-ci : il ne s’agissait pas d’un problème au niveau du protocole sur DuskDS, et le réseau continue de fonctionner normalement. Consensus, règlement, couche de base, inchangés. La défaillance a été entièrement contenue à un wallet opérationnel à la frontière du pont.
C’est l’isolation des défauts qui fonctionne comme prévu, pas la chance. Un pont est une “ligne de confiance” externe boulonnée sur une chaîne ; le fait que DuskDS valide correctement les blocs tout au long du processus constitue la preuve réelle que l’isolation a tenu.
Donc… les exploits de pont sont la catégorie de pertes DeFi la plus rapide à croître cette année : rien qu’en juillet, ils ont totalisé 97 M$ de pertes inter-chaînes à l’échelle du secteur, et la cause récurrente n’est pas une cryptographie brisée, mais des hypothèses de confiance rompues : un signataire compromis, un message falsifié, un timelock contourné.
Si la couche de base peut rester intacte pendant que le pont échoue, “la chaîne est-elle sécurisée ?” et “le pont est-il sécurisé ?” devraient-elles jamais être posées comme une seule et même question ?