#dusk $DUSK @Dusk
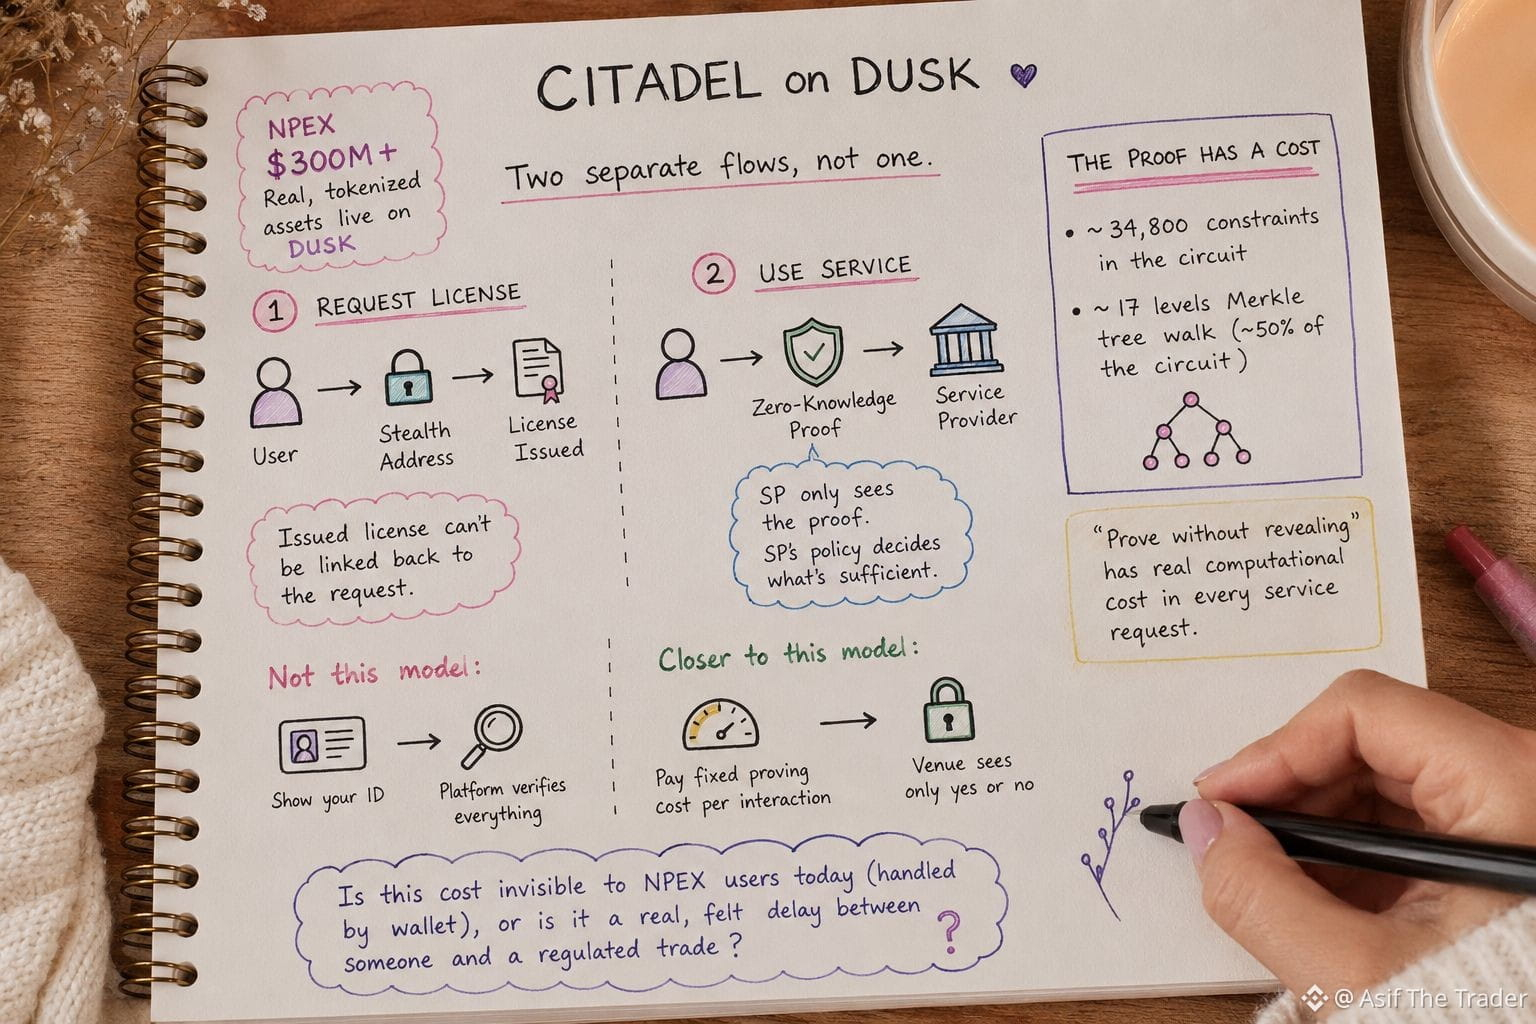
Je suis retourné dans la documentation de Citadel après avoir constaté que NPEX dispose déjà de plus de 300 M$ d’actifs réels, tokenisés, en production sur Dusk. Ce n’est donc plus un exemple de testnet, et ça m’a donné envie de vérifier si l’affirmation relative à la confidentialité tient vraiment dans un cadre réel réglementé, et pas seulement dans un schéma de livre blanc.
Il s’avère que le protocole repose en réalité sur deux flux distincts, pas un seul.
D’abord, un utilisateur demande une licence à un fournisseur de licences, en utilisant une adresse stealth, de sorte que la licence émise ne puisse pas être reliée à la demande.
Ensuite, lorsque l’utilisateur souhaite utiliser un service, il ne renvoie pas la licence. Il envoie une preuve à divulgation nulle de connaissance indiquant qu’il détient une licence valide. Le fournisseur de service ne voit jamais autre chose que cette preuve, et c’est la propre politique du SP qui décide ce qui compte comme suffisant.
Voici la partie qui m’a fait faire une pause. Cette preuve n’est pas gratuite. Le circuit de Citadel pour prouver la détention d’une licence tourne à environ 34 800 contraintes, et environ la moitié de ce coût sert simplement à parcourir un arbre de Merkle sur 17 niveaux pour confirmer que la licence est bien enregistrée.
Ainsi, « prouver sans révéler » a un coût de calcul réel intégré à chaque requête de service, pas seulement un principe de conception affiché sur une diapo.
Ce n’est pas le même modèle que « montrez votre pièce d’identité, laissez la plateforme tout vérifier ».
C’est plus proche de : payer une fois un coût fixe de preuve par interaction, en échange du fait que le lieu ne verra jamais rien d’autre qu’un oui ou un non.
Ce que je n’arrive encore pas à déterminer, c’est si ce coût est invisible pour un utilisateur NPEX réel aujourd’hui — si le portefeuille le gère en arrière-plan — ou s’il s’agit d’un délai concret, ressenti, qui se dresse entre quelqu’un et une transaction réglementée.