#dusk $DUSK @Dusk
La nuit dernière, une amie et moi passions en revue nos dépenses communes. Elle a dit quelque chose de simple : « tout entre nous reste transparent, mais aucune de nous n’explique ses dépenses personnelles à l’autre. »
Cette phrase m’est restée en tête plus longtemps qu’elle ne devrait.
On a tendance à considérer la confidentialité et la transparence comme des opposés en finance — soit tout est visible, soit rien ne l’est. En regardant de plus près @dusk, cette séparation ne tient pas aussi bien qu’il n’y paraît.
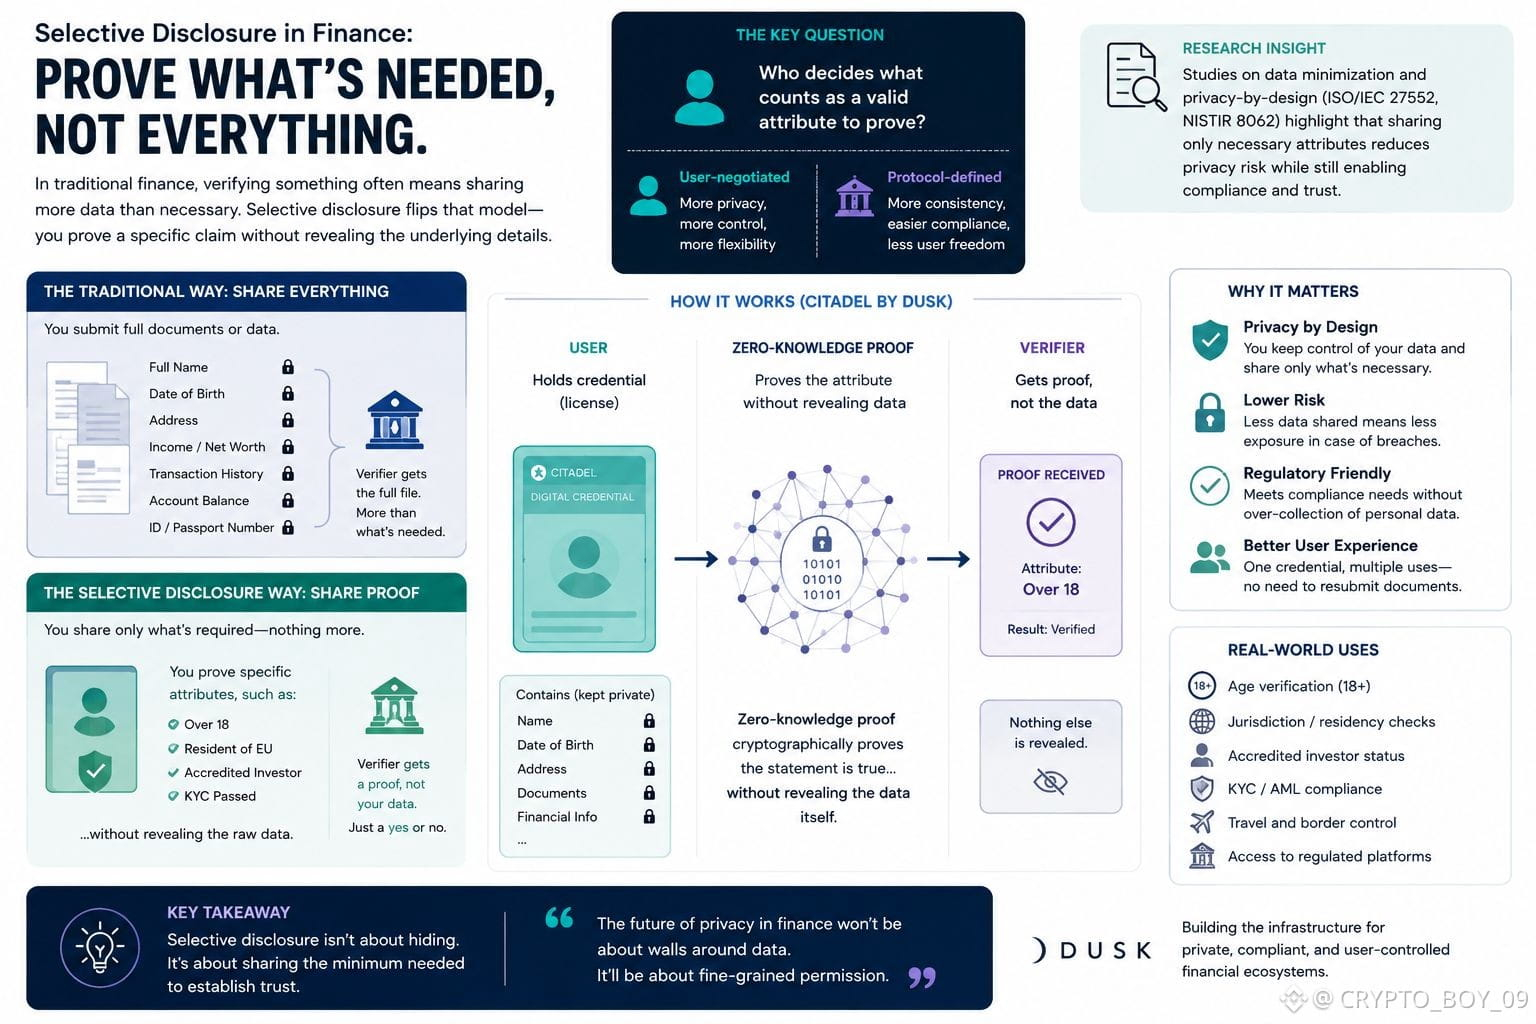
Prenons Citadel, la couche d’identité de Dusk. Un utilisateur demande une licence une fois, puis s’en sert pour prouver un attribut précis — par exemple, atteindre un seuil d’âge ou relever d’une certaine juridiction — sans remettre à chaque fois les documents sous-jacents.
Le vérificateur obtient une preuve, pas un fichier.
C’est une forme de confidentialité différente : ce n’est pas seulement cacher des soldes. C’est décider, attribut par attribut, de ce qui doit réellement quitter vos mains.
Ce qui soulève pour moi la vraie question — qui définit, au final, ce qui compte comme un attribut valable à prouver ? Est-ce négocié par l’utilisateur, ou fixé avant même qu’il ait son mot à dire ?
La réponse compte plus que de savoir si des données sont masquées ou affichées. Elle détermine si « la divulgation sélective » est réellement sélective, ou si ce n’est que de l’autorisation déguisée.
$TUT $CATI